Hvernig verjast fyrirtæki ransomware-árásum?
Þegar starfsmaður getur ekki opnað viðskiptakerfið sitt, sameiginleg skjöl eru læst og krafa um greiðslu birtist á skjánum, er tjónið þegar hafið. Spurningin um hvernig verjast ransomware-árásum snýst því ekki eingöngu um að stöðva tölvuþrjóta. Hún snýst um að halda rekstri, þjónustu við viðskiptavini og fjárhagsupplýsingum gangandi þegar árás reynir á varnirnar.
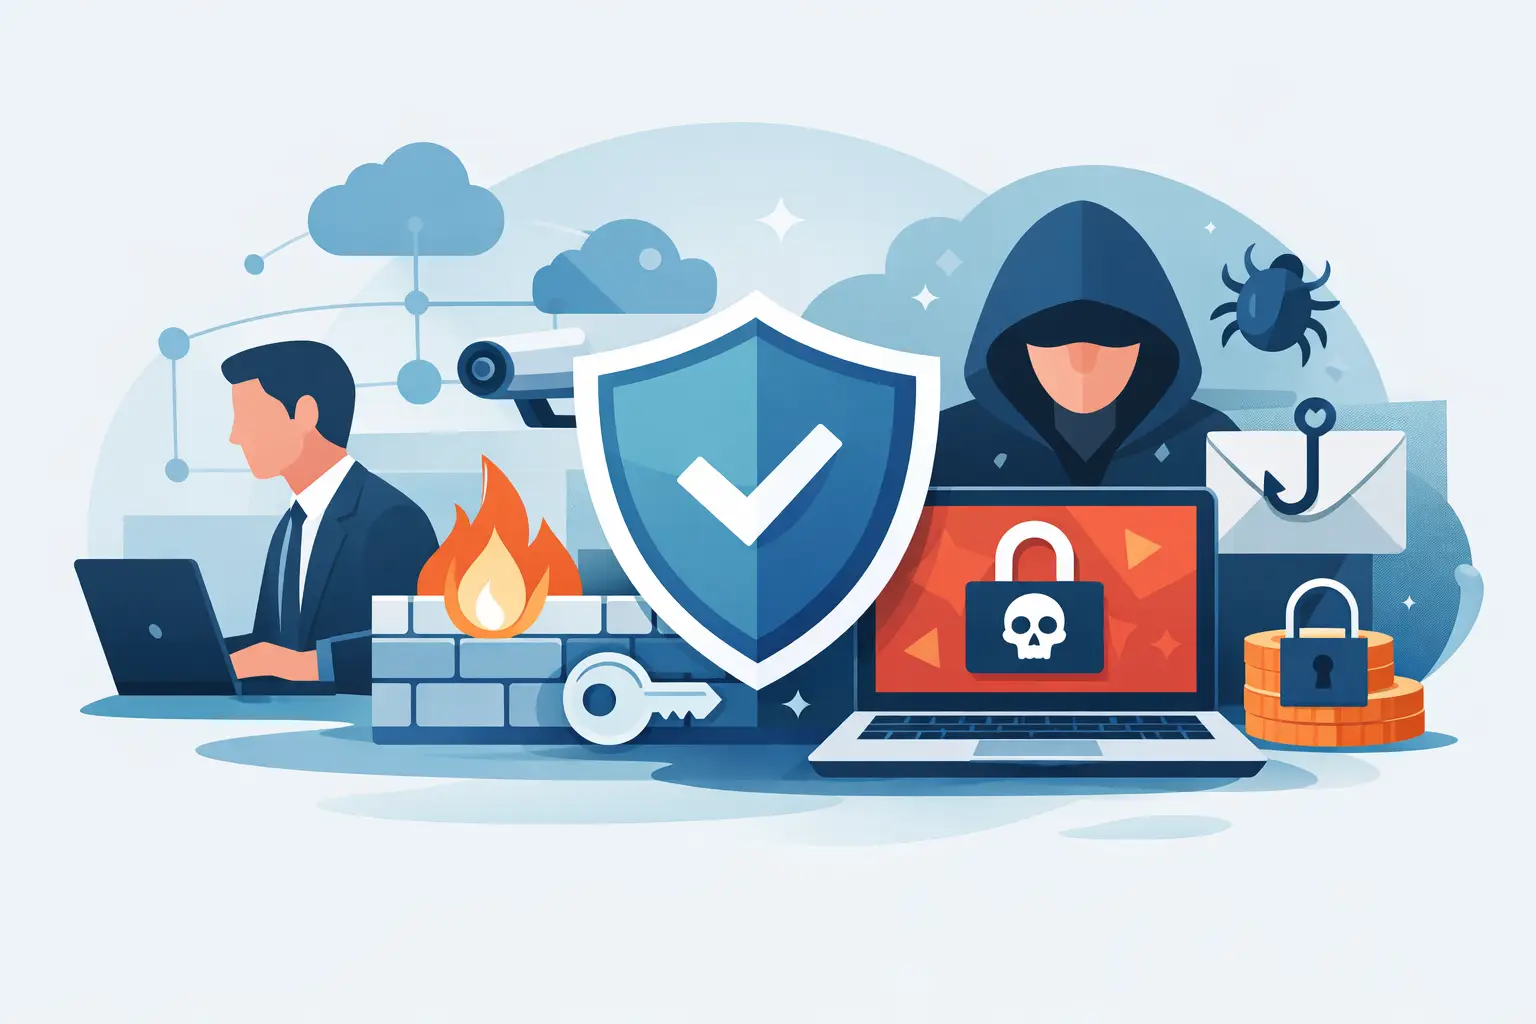
Ransomware er lausnarhugbúnaður sem dulkóðar skrár eða lokar aðgangi að kerfum og krefst greiðslu fyrir endurheimt. Í mörgum tilfellum stela árásaraðilar einnig gögnum áður en þau eru læst. Þeir geta þá hótað að birta gögnin, jafnvel þótt fyrirtækið eigi afrit og geti endurheimt tæknikerfin. Fyrir lítið eða meðalstórt fyrirtæki getur þetta þýtt tapaðar tekjur, stöðvaða þjónustu, kostnað við viðbrögð og skaða á trausti.
Hvernig verjast ransomware-árásum í reynd?
Engin ein lausn veitir fullkomna vörn. Örugg rekstrarumgjörð byggist á lögum sem styðja hvert annað: vel stýrðum notendaaðgangi, uppfærðum tækjum, öflugri endapunktavörn, afritum sem eru prófuð og starfsfólki sem kann að bregðast rétt við. Ef eitt lag bregst þarf næsta að draga úr áhrifunum.
Það er líka mikilvægt að setja markmiðið rétt. Fyrirtæki geta ekki alltaf komið í veg fyrir að svikapóstur berist eða að starfsmaður smelli á sannfærandi tengil. Markmiðið er að slík mistök leiði ekki til þess að árásarmaður fái stjórn á netinu öllu eða geti gert fyrirtækið óstarfhæft.
Byrjið á að minnka aðganginn
Flestar alvarlegar árásir verða verri vegna þess að árásarmaður kemst inn á einn reikning og fær síðan víðtækan aðgang. Því þarf að takmarka hverjir geta gert hvað, hvar og hvenær.
Fjölþáttaauðkenning á að vera sjálfgefin fyrir tölvupóst, skýjaþjónustur, fjarvinnuaðgang og stjórnendareikninga. Lykilorð eitt og sér er ekki næg vörn, sérstaklega þegar sama lykilorð er notað á fleiri en einum stað eða hefur lekið í eldri gagnaleka. Lykilorðastjóri hjálpar starfsfólki að nota löng, einstök lykilorð án þess að gera daglegt starf flóknara.
Stjórnendaaðgangur þarf sérstaka athygli. Starfsmaður á ekki að vinna daglega á reikningi sem getur sett upp hugbúnað, breytt öryggisstillingum eða lesið allar skrár fyrirtækisins nema það sé nauðsynlegt. Því fleiri sem hafa slík réttindi, því stærra verður áhættusvæðið. Aðskildir stjórnendareikningar og regluleg yfirferð á aðgangi geta komið í veg fyrir að lítið atvik verði að rekstraráfalli.
Aðgangur fyrrverandi starfsmanna, ráðgjafa og birgja er annað algengt veikleikasvæði. Ferli við starfslok þarf að loka aðgangi samdægurs, færa eignarhald á gögnum og tryggja að engir óþekktir innskráningarmöguleikar sitji eftir.
Uppfærslur og endapunktavörn eru daglegt rekstrarverk
Ransomware nýtir oft þekkta veikleika í stýrikerfum, vöfrum, fjarstýringarhugbúnaði og öðrum forritum. Uppfærslur eru ekki spennandi verkefni, en óuppfært tæki getur verið bein leið inn í fyrirtækið. Stýrikerfi, forrit, netbúnaður og fastbúnaður þurfa skýra ábyrgð, reglulega uppfærsluáætlun og eftirlit með því sem tekst ekki.
Endapunktavörn þarf að geta greint grunsamlega hegðun, ekki aðeins þekktar skráarundirskriftir. Til dæmis getur óvenjuleg dulkóðun á miklu magni skráa, tilraun til að slökkva á öryggisþjónustu eða notkun stolinna stjórnendaskilríkja bent til árásar. Snemmbær greining getur einangrað eitt tæki áður en árásin nær í skráaþjóna, skýjageymslur eða önnur tæki.
Hér skiptir stöðugt eftirlit máli. Fyrirtæki með fáa starfsmenn í upplýsingatækni geta sjaldan fylgst með öllum viðvörunum, uppfærslum og tækjum allan daginn. Stýrð þjónusta gerir kleift að skilgreina ábyrgð, sjá hvaða tæki eru í notkun og bregðast fyrr við frávikum.
Afrit eru aðeins gagnleg ef hægt er að endurheimta þau
Afrit eru síðasta öryggisnetið þegar önnur varnarstig bregðast. En afrit sem hafa aldrei verið prófuð eru von, ekki endurheimtaráætlun. Ransomware getur einnig reynt að eyða eða dulkóða afrit sem eru tengd sama neti og framleiðslukerfin.
Góð afritastefna heldur fleiri en einu eintaki af mikilvægum gögnum, á aðskildum stað og með vernd gegn breytingum eða eyðingu. Hún nær ekki aðeins til sameiginlegra skjala. Tölvupóstur, skýjagögn, viðskiptakerfi, stillingar, netþjónar og lykilupplýsingar um endurheimt geta skipt sköpum þegar tíminn er naumur.
Prófið endurheimt reglulega. Hversu langan tíma tekur að endurheimta mikilvægt kerfi? Eru réttar útgáfur af gögnum tiltækar? Hver getur heimilað endurheimt og hvar eru nauðsynleg skilríki geymd? Svörin ákvarða raunverulegan viðnámsþrótt fyrirtækisins, ekki bara hvort afrit hafi verið tekin.
Það fer eftir eðli rekstrar hversu metnaðarfull endurheimtarkrafa þarf að vera. Fyrirtæki sem getur beðið í einn dag eftir innri skjölum hefur aðrar þarfir en fyrirtæki sem afgreiðir pantanir, sinnir sjúklingagögnum eða veitir þjónustu allan sólarhringinn. Viðbúnaðar- og afritaáætlun þarf að endurspegla kostnaðinn við niðritíma.
Starfsfólkið þarf einföld, skýr viðbrögð
Vefveiðar eru enn ein algengasta leiðin inn. Tölvupóstur sem lítur út fyrir að koma frá banka, viðskiptavini eða yfirmanni getur beðið um innskráningu, greiðslu eða opnun á skrá. Þjálfun starfsfólks á ekki að byggjast á ótta eða flóknum tækniorðum. Hún á að kenna einfaldar venjur: staðfesta óvenjulegar beiðnir, skoða sendanda, forðast óvænt viðhengi og tilkynna strax ef eitthvað virðist rangt.
Mikilvægast er að starfsmaður geti tilkynnt mistök án ótta við ávítur. Sá sem segir frá grunsamlegum smelli strax gefur tækniteyminu tækifæri til að stöðva árásina. Sá sem bíður vegna þess að hann óttast að hafa gert eitthvað rangt getur óviljandi gefið árásinni tíma til að dreifa sér.
Hafið viðbragðsáætlun áður en hún þarf að virka
Þegar ransomware greinist þarf að taka ákvarðanir hratt. Fyrsta skrefið er jafnan að einangra tækið eða tækin sem grunur leikur á að séu sýkt. Ekki eyða gögnum eða endurræsa kerfi af handahófi nema það sé samkvæmt samþykktri viðbragðsáætlun. Slíkar aðgerðir geta eytt mikilvægum upplýsingum sem hjálpa til við að skilja umfang árásarinnar.
Áætlunin ætti að tilgreina hver ber tæknilega ábyrgð, hver hefur heimild til að stöðva kerfi, hvernig starfsfólki og viðskiptavinum er upplýst og hvaða þjónusta fær forgang í endurheimt. Hún þarf einnig að taka á samskiptum við tryggingafélag, lögfræðiráðgjafa eða viðeigandi yfirvöld þegar við á.
Greiðsla lausnargjalds er áhættusöm ákvörðun, ekki tryggð leið til bata. Greiðsla tryggir hvorki að gögn verði endurheimt né að stolnum upplýsingum verði eytt. Hún getur einnig skapað lagaleg og rekstrarleg álitaefni. Fyrirtæki sem getur greint árás snemma og endurheimt úr prófuðum afritum hefur mun fleiri valkosti.
Gerið öryggið mælanlegt og viðráðanlegt
Öryggi batnar þegar stjórnendur sjá skýrt stöðuna. Hversu mörg tæki eru óuppfærð? Hvaða reikningar hafa stjórnendaaðgang? Hvenær var síðast prófað að endurheimta gögn? Eru allar vinnustöðvar með virka endapunktavörn? Þetta eru rekstrarspurningar sem eiga heima í reglulegri yfirferð, rétt eins og kostnaður, þjónustustig og áhætta.
Fyrir mörg fyrirtæki er hagkvæmara að sameina daglega kerfisstjórnun, notendaþjónustu, öryggiseftirlit og afrit hjá ábyrgum samstarfsaðila en að reyna að halda utan um mörg ótengd verkfæri og birgja. Hjá nexIT vinnum við út frá þeirri hugsun að tæknin eigi að vera einfaldari, öruggari og fyrirsjáanlegri í rekstri.
Öruggasta fyrirtækið er ekki endilega það sem kaupir flest kerfin. Það er fyrirtækið sem veit hvað það á, hver ber ábyrgð, hvaða gögn skipta mestu máli og hvernig það heldur áfram að þjónusta viðskiptavini þegar eitthvað fer úrskeiðis.