Öryggislausnir fyrir endapunkta sem virka
Fartölvan sem starfsmaðurinn notar heima, síminn sem opnar tölvupóstinn og tölvan í afgreiðslunni eru öll mögulegar leiðir inn í rekstur fyrirtækisins. Öryggislausnir fyrir endapunkta snúast því ekki aðeins um að setja upp vírusvörn. Þær snúast um að halda tækjum, notendum, gögnum og daglegum rekstri undir stjórn – áður en eitt rangt smell eða óuppfærð tölva verður að kostnaðarsömu atviki.
Fyrir lítil og meðalstór fyrirtæki er áhættan sjaldnast fólgin í því að einhver ræðst sérstaklega á þau. Algengara er að árásaraðilar leiti að óvörðum tækjum, stolnum lykilorðum, úreltum hugbúnaði og starfsfólki sem fær sannfærandi svikapóst. Þegar tækið er inngangurinn getur afleiðingin verið stöðvun, gagnatap, rekstrartruflun og skaði á trausti viðskiptavina.
Hvað er endapunktur – og hvers vegna skiptir hann máli?
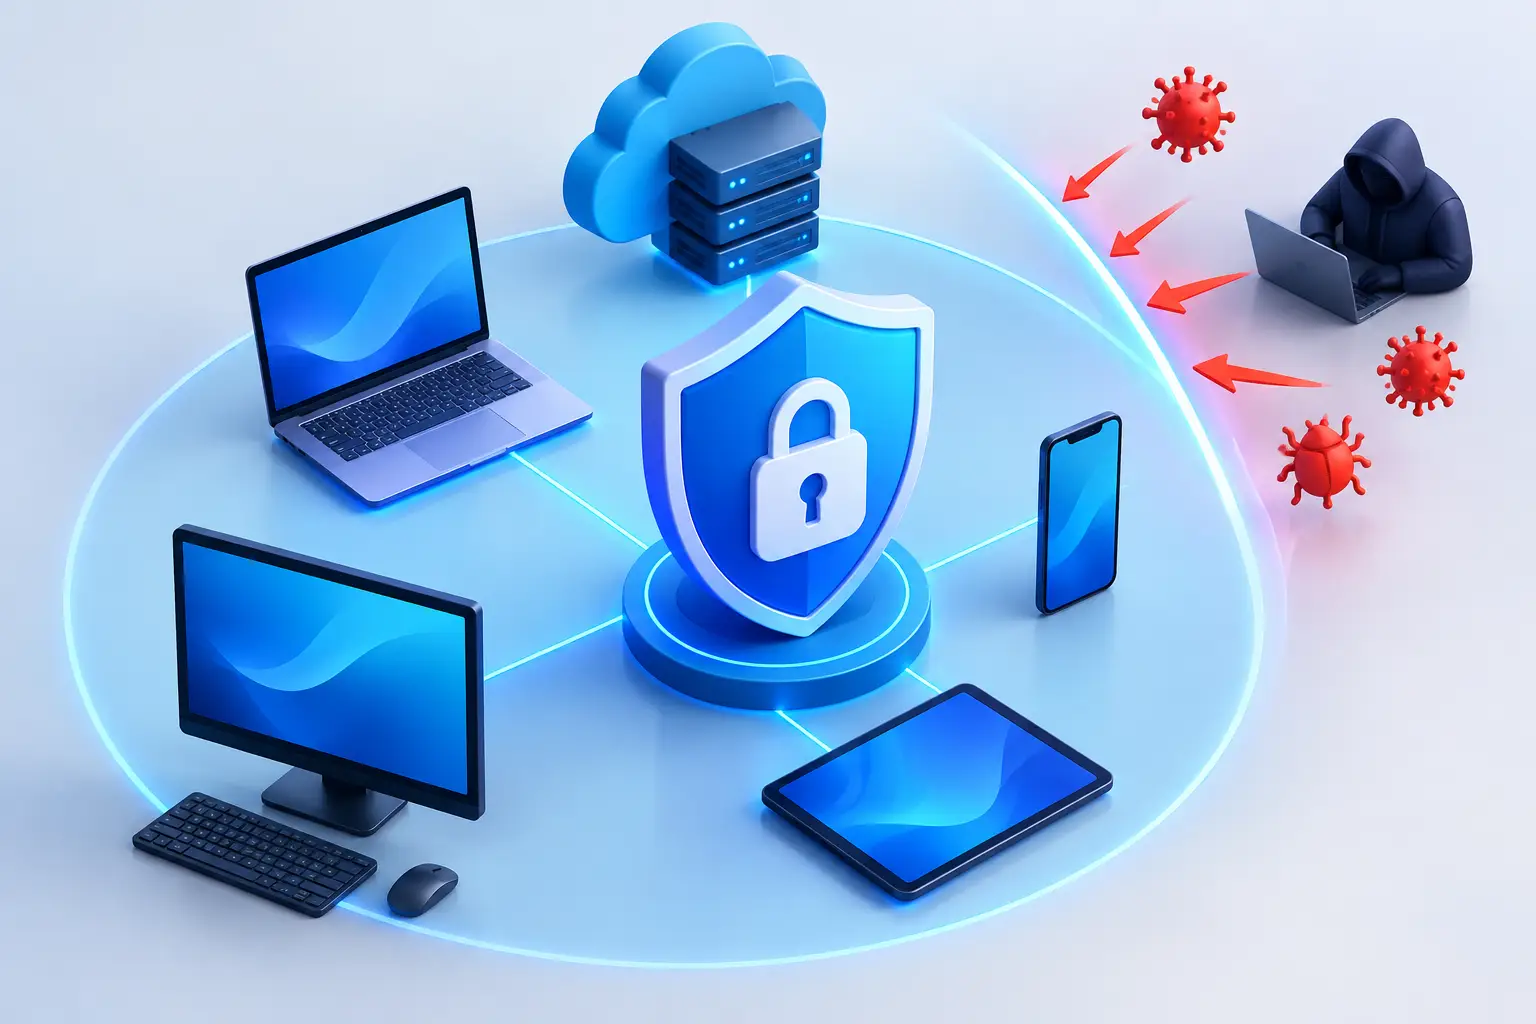
Endapunktur er hvert það tæki sem tengist kerfum fyrirtækisins eða vinnur með gögn þess. Þar undir falla skrifstofutölvur, fartölvur, farsímar, spjaldtölvur og stundum sérhæfð tæki í rekstri. Tæki á skrifstofunni er ekki sjálfkrafa öruggara en tæki sem er notað heima. Bæði geta opnað skaðleg viðhengi, tengst óöruggu neti eða geymt viðkvæmar upplýsingar.
Þegar fyrirtæki stækka verður tæknilandslagið oft flóknara án þess að nokkur taki meðvitaða ákvörðun um það. Starfsmaður fær nýja fartölvu, annar vinnur úr eigin síma, forrit eru sett upp til að leysa brýnt verkefni og uppfærslur dragast vegna anna. Smám saman verður erfitt að svara einföldum en mikilvægum spurningum: Hvaða tæki hafa aðgang að gögnum okkar? Eru þau uppfærð? Hver á þau? Getum við lokað þeim strax ef þau týnast eða starfsmaður hættir?
Öryggi endapunkta gefur stjórnendum sýnileika og möguleika á að bregðast hratt við. Það er rekstrarlegt mál, ekki bara tæknilegt. Ef fyrirtækið veit ekki hvar gögnin eru eða í hvaða ástandi tækin eru, verður bæði áhættan og kostnaðurinn meiri þegar eitthvað fer úrskeiðis.
Öryggislausnir fyrir endapunkta eru fleiri en eitt forrit
Vírusvörn er enn mikilvæg, en hún nægir ekki ein og sér. Nútímaárásir treysta gjarnan á stolnar innskráningarupplýsingar, óörugg forrit, veik lykilorð eða misnotkun á réttindum notenda. Góðar öryggislausnir fyrir endapunkta sameina því vörn, eftirlit og skýrar reglur um tækin.
Fyrst þarf að geta greint óvenjulega hegðun. Endapunktavörn með greiningu og viðbragði fylgist ekki bara með þekktum skaðlegum skrám heldur getur einnig flaggað grunsamlegum breytingum, óeðlilegri innskráningu eða tilraun til að dulkóða mikið magn skráa. Markmiðið er að stöðva eða einangra tæki áður en vandinn dreifist um netið.
Síðan þarf miðlæga tækjastjórnun. Hún gerir rekstraraðila kleift að sjá hvaða tæki eru í notkun, setja upp uppfærslur, staðfesta öryggisstillingar og fjarlægja aðgang þegar þörf krefur. Þetta er sérstaklega mikilvægt í fyrirtækjum með blandað vinnufyrirkomulag, þar sem ekki er hægt að treysta á að öll tæki séu alltaf á sama stað eða á sama neti.
Aðgangsstýring er þriðji lykilþátturinn. Sterk lykilorð, lykilorðastjóri og fjölþáttaauðkenning draga verulega úr líkum á að stolið lykilorð leiði til innbrots. Starfsmaður á heldur ekki að hafa meiri aðgang en hann þarf til að sinna starfi sínu. Ef tölva í móttöku verður fyrir árás ætti það ekki sjálfkrafa að veita leið að fjármálakerfum, stjórnendagögnum eða sameiginlegum viðskiptavinaskrám.
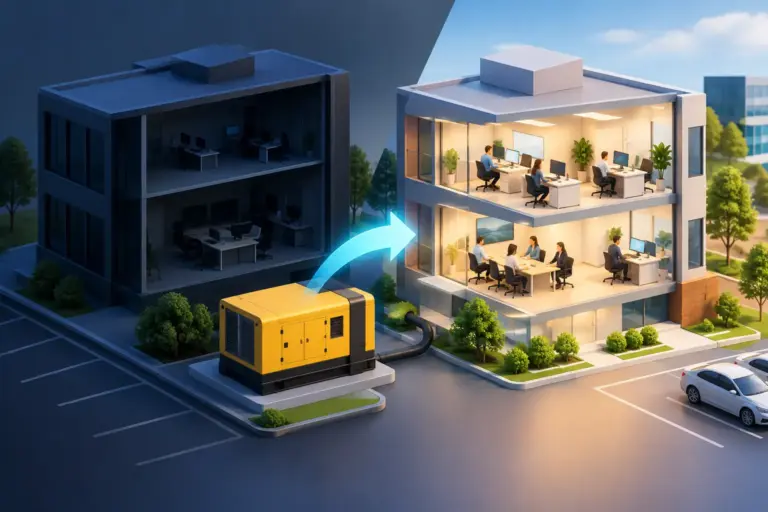
Loks þarf áreiðanlegt afrit og endurheimtaráætlun. Endapunktavörn minnkar líkur á atviki, en engin lausn útilokar þær. Öryggisafrit sem er ekki prófað er von, ekki viðbragðsáætlun. Fyrirtækið þarf að vita hvaða gögn verða endurheimt, hversu fljótt það getur gerst og hver ber ábyrgð á ákvörðunum ef kerfi stöðvast.
Hvar veikleikarnir leynast oft
Stærsti veikleikinn er ekki alltaf tæknilega flóknasta kerfið. Hann getur verið fartölva sem hefur ekki fengið öryggisuppfærslu í marga mánuði, notandi sem endurnýtir sama lykilorð eða fyrrverandi starfsmaður sem hefur enn aðgang að skýjageymslu. Þessir veikleikar verða hættulegir þegar enginn hefur heildarsýn yfir umhverfið.
Óstýrð einkatæki eru einnig algengt álitamál. Í sumum fyrirtækjum er réttlætanlegt að leyfa starfsfólki að nota eigin síma eða tölvu, sérstaklega fyrir tímabundin verkefni. Þá þarf hins vegar að skilgreina hvað má opna, hvaða gögn mega vistast á tækinu og hvort hægt sé að fjarlægja fyrirtækjagögn án þess að hafa áhrif á persónuleg gögn notandans. Í öðrum tilvikum er hagkvæmara og öruggara að útvega stýrð vinnutæki.
Það fer eftir eðli starfseminnar, kröfum viðskiptavina og næmni gagnanna hve strangar reglurnar þurfa að vera. Fyrirtæki sem vinnur með fjárhagsupplýsingar, heilbrigðisgögn eða trúnaðarsamninga þarf yfirleitt meiri stjórn en fyrirtæki með einfaldara umhverfi. Samt þurfa öll fyrirtæki að geta svarað því hverjir hafa aðgang að mikilvægum gögnum og hvernig þeim aðgangi er varið.
Byrjið á sýnileika, ekki innkaupalista
Það er freistandi að leysa áhyggjur með því að kaupa nýtt öryggisverkfæri. En ef enginn ber ábyrgð á uppsetningu, eftirliti og viðbrögðum verður nýja tólið fljótt enn einn kostnaðarliðurinn. Rétta fyrsta skrefið er að kortleggja stöðuna: tæki, notendur, forrit, aðgangsstig, uppfærslur og afrit.
Úr þeirri greiningu má byggja forgangsröðun. Tæki sem hafa aðgang að viðkvæmum gögnum, stjórnendur með víðtæk réttindi og notendur sem vinna fjarri skrifstofu ættu oft að fá fyrstu athygli. Síðan er hægt að samræma grunnstillingar, setja upp sjálfvirkar uppfærslur, styrkja innskráningar og fjarlægja óþarfa aðgang.
Þetta þarf ekki að verða langt umbreytingarverkefni sem truflar daglegan rekstur. Vel útfærð innleiðing fer í áföngum, með skýrum samskiptum við starfsfólk og lágmarks raski. Markmiðið er ekki að gera vinnuna erfiðari heldur að koma í veg fyrir að smávægileg mistök valdi stórfelldri truflun.
Vörn sem enginn fylgist með er ekki fullnægjandi
Öryggiskerfi senda viðvaranir, en viðvörun verndar ekki fyrirtækið nema einhver meti hana og bregðist við. Ef grunsamleg virkni greinist að kvöldi til þarf að vera ljóst hvort tæki sé einangrað, hver hafi samband við notandann og hvernig mikilvægar upplýsingar eru varðveittar. Þar skiptir dagleg kerfisstjórnun jafn miklu máli og tæknin sjálf.
Við hjá nexIT vinnum með þessa ábyrgð sem samfelldan rekstur: við fylgjumst með tækjum, hjálpum starfsfólki, höldum öryggisstillingum við og tengjum vörnina við afrit, aðgangsstýringu og viðbragðsáætlanir. Þannig þarf fyrirtækið ekki að reiða sig á einn starfsmann til að muna eftir hverri uppfærslu eða túlka hverja öryggisviðvörun.
Regluleg yfirferð skiptir einnig máli. Starfsfólk breytist, tæki eldast, ný forrit koma til sögunnar og viðskiptakröfur þróast. Öryggi sem var nægilegt fyrir ári getur verið ófullnægjandi í dag. Stutt, reglubundin mat á stöðunni er yfirleitt bæði ódýrara og minna truflandi en að bregðast við alvarlegu atviki.
Verndið reksturinn án óþarfa flækju
Góð endapunktavörn á að styðja við reksturinn, ekki skapa endalausar hindranir. Of strangar reglur sem starfsfólk reynir stöðugt að komast hjá geta aukið áhættu. Of veikar reglur gera hins vegar fyrirtækið háð heppni. Lausnin liggur í skýrum lágmarksviðmiðum, réttu aðgangsstigi og stuðningi sem starfsfólk fær þegar það þarf á honum að halda.
Spurningin er því ekki hvort fyrirtækið þurfi að verja endapunkta sína. Spurningin er hvort einhver hafi yfirsýn, ábyrgð og getu til að bregðast við áður en eitt tæki verður að rekstrarvanda. Þegar sú ábyrgð er skýr verður upplýsingatæknin einfaldari í rekstri og fyrirtækið betur í stakk búið til að halda áfram, jafnvel þegar eitthvað fer úrskeiðis.