Czy nadal ufasz SMS-om jako rozwiązaniu MFA?
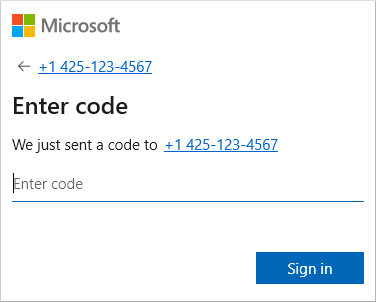
Wiele firm nadal wykorzystuje wiadomości SMS jako część uwierzytelniania wieloskładnikowego (MFA). Chociaż SMS jest znacznie bezpieczniejszy niż brak MFA, nie jest już uważany za wystarczająco bezpieczny przed nowoczesnymi zagrożeniami internetowymi. Uwierzytelnianie SMS może być podatne na ataki, takie jak podmiana karty SIM (SIM Swapping), inżynieria społeczna i inne metody, które pozwalają atakującym na przejęcie kodów uwierzytelniających.
Microsoft ogłosił zatem, że firmy muszą przejść na silniejsze i bardziej odporne na phishing metody uwierzytelniania, takie jak Passkeys, Windows Hello for Business i Microsoft Authenticator. Od 1 września 2026 r. Microsoft będzie automatycznie zachęcał użytkowników korzystających z SMS-ów lub połączeń telefonicznych do MFA do rejestracji kluczy Passkey, a od 1 lutego 2027 r. wbudowana usługa SMS i połączeń telefonicznych Microsoft dla MFA zostanie wycofana.
Podkreśla to, jak szybko zmienia się krajobraz bezpieczeństwa cybernetycznego. Rozwiązania, które były uważane za wystarczające kilka lat temu, niekoniecznie są wystarczające dzisiaj. Dlatego ważne jest, aby regularnie przeglądać stan bezpieczeństwa firmy, aktualizować procesy bezpieczeństwa i upewnić się, że wykorzystywane są najlepsze dostępne rozwiązania w danym momencie.
Mogę pomóc w analizie obecnej konfiguracji MFA, zidentyfikowaniu użytkowników, którzy nadal polegają na uwierzytelnianiu SMS, oraz wdrożeniu bezpieczniejszych rozwiązań zgodnych z najnowszymi wymaganiami Microsoft i najlepszymi praktykami w zakresie bezpieczeństwa cybernetycznego. W ten sposób zapewnisz, że firma będzie nie tylko lepiej chroniona dzisiaj, ale także przygotowana na nadchodzące zmiany.