Treystiru enn á SMS sem MFA lausn ?
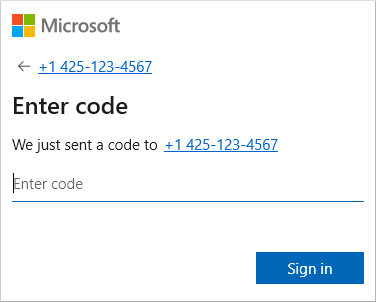
Mörg fyrirtæki nota enn SMS skilaboð sem hluta af fjölþátta auðkenningu (MFA). Þó að SMS sé mun öruggara en ekkert MFA, þá er það ekki lengur talið nægilega öruggt gegn nútíma netógnum. SMS auðkenning getur verið viðkvæm fyrir árásum eins og SIM-skiptingu (SIM Swapping), félagsverkfræði og öðrum aðferðum sem gera árásaraðilum kleift að komast yfir auðkenningarkóða.
Microsoft hefur því tilkynnt að fyrirtæki þurfi að færa sig yfir í sterkari og vefveiðiheldar auðkenningarleiðir, svo sem Passkeys, Windows Hello for Business og Microsoft Authenticator. Frá 1. september 2026 mun Microsoft sjálfkrafa hvetja notendur sem nota SMS eða símtöl til MFA að skrá Passkey, og frá 1. febrúar 2027 verður innbyggð SMS- og símtalaþjónusta Microsoft fyrir MFA lögð niður.
Þetta undirstrikar hversu hratt netöryggislandslagið er að breytast. Lausnir sem þóttu fullnægjandi fyrir nokkrum árum eru ekki endilega nægjanlegar í dag. Þess vegna er mikilvægt að fara reglulega yfir öryggisstöðu fyrirtækisins, uppfæra öryggisferla og tryggja að notast sé við bestu lausnir sem völ er á hverju sinni.
Ég get aðstoðað við að greina núverandi MFA uppsetningu, finna notendur sem treysta enn á SMS auðkenningu og innleiða öruggari lausnir sem samræmast nýjustu kröfum Microsoft og bestu starfsvenjum í netöryggi. Þannig tryggir þú að fyrirtækið sé ekki aðeins betur varið í dag heldur einnig tilbúið fyrir þær breytingar sem fram undan eru.