Hvernig á að þjálfa starfsfólk gegn vefveiðum
Tölvupóstur sem virðist koma frá framkvæmdastjóra, banka eða traustum birgja getur nægt til að setja rekstur fyrirtækis í hættu. Spurningin um hvernig þjálfa starfsfólk gegn vefveiðum snýst því ekki um að gera alla að öryggissérfræðingum. Hún snýst um að byggja upp einfaldar, endurteknar venjur sem stöðva grunsamleg skilaboð áður en þau verða að innbroti, fjárhagslegu tjóni eða rekstrarstoppi.
Vefveiðar eru enn ein algengasta leið árásaraðila inn í fyrirtæki. Tæknilegar varnir eins og fjölþáttaauðkenning, ruslpóstsíur og endapunktavarnir skipta miklu máli, en þær ná ekki alltaf að stöðva vel útfærðan tölvupóst. Þegar starfsmaður opnar falska innskráningarsíðu eða samþykkir beiðni um greiðslu er það oft ekki vegna kæruleysis. Skilaboðin eru hönnuð til að nýta sér hraða, traust og venjulegt álag í vinnudeginum.
Þess vegna þarf þjálfunin að vera raunhæf, stutt og tengd því hvernig fyrirtækið starfar í reynd.
Hvernig á að þjálfa starfsfólk gegn vefveiðum án þess að skapa ótta
Ómarkviss öryggisfræðsla lítur oft út eins og árleg skylda: löng kynning, mikið af tæknilegum hugtökum og próf sem gleymist viku síðar. Slík nálgun getur uppfyllt formlega kröfu, en breytir sjaldan hegðun þegar starfsmaður fær sannfærandi svikatölvupóst klukkan 16:45 á föstudegi.
Árangursrík þjálfun byrjar á skýrum skilaboðum: það er í lagi að vera óviss. Starfsfólk á að vita að betra sé að spyrja einu sinni of oft en einu sinni of sjaldan. Ef fólk óttast áminningu eða skömm fyrir að tilkynna mistök, þá bíður það of lengi. Sá tími getur skipt sköpum þegar reynt er að loka aðgangi, endurstilla lykilorð eða stöðva greiðslu.
Stjórnendur þurfa að taka þátt í þessu viðhorfi. Þegar yfirstjórn fylgir sömu reglum, staðfestir óvenjulegar greiðslubeiðnir og tilkynnir grunsamleg skilaboð, verður öryggi sameiginlegur rekstrarþáttur en ekki ábyrgð upplýsingatækninnar einnar.
Kennið starfsfólki að þekkja samhengið, ekki bara villurnar
Gamlar leiðbeiningar lögðu mikla áherslu á stafsetningarvillur og furðulegt orðalag. Það getur enn verið vísbending, en nú eru svikapóstar oft vel skrifaðir, sérsniðnir og sendir úr málfarslega trúverðugum tölvupóstföngum. Gervigreind hefur gert árásaraðilum auðveldara að semja skýr skilaboð á mörgum tungumálum.
Þjálfunin ætti frekar að kenna fólki að greina óvenjulegt samhengi. Hvers vegna biður birgir allt í einu um breytingu á bankareikningi? Af hverju þarf framkvæmdastjóri gjafakort eða greiðslu strax, án þess að fylgja venjulegu ferli? Hvers vegna birtist Microsoft-innskráningargluggi eftir að smellt var á tengil í óvæntum tölvupósti?
Góð regla er að stöðva sig við þrjú atriði: óvænta beiðni, tímaskort og beiðni um að fara fram hjá ferli. Þegar tvö eða fleiri þessara einkenna birtast saman á starfsmaður ekki að smella, svara eða deila upplýsingum fyrr en hann hefur staðfest beiðnina með annarri leið.
Staðfesting þarf líka að vera raunveruleg. Ekki svara sama tölvupósti og virðist grunsamlegur. Hringja þarf í þekkt símanúmer, opna rétt kerfi beint í vafra eða tala við viðkomandi í gegnum staðfesta samskiptaleið. Þetta er sérstaklega mikilvægt fyrir fjármálateymi, launavinnslu, mannauð og starfsfólk sem hefur aðgang að viðkvæmum gögnum.
Byggið þjálfun inn í daglegan rekstur
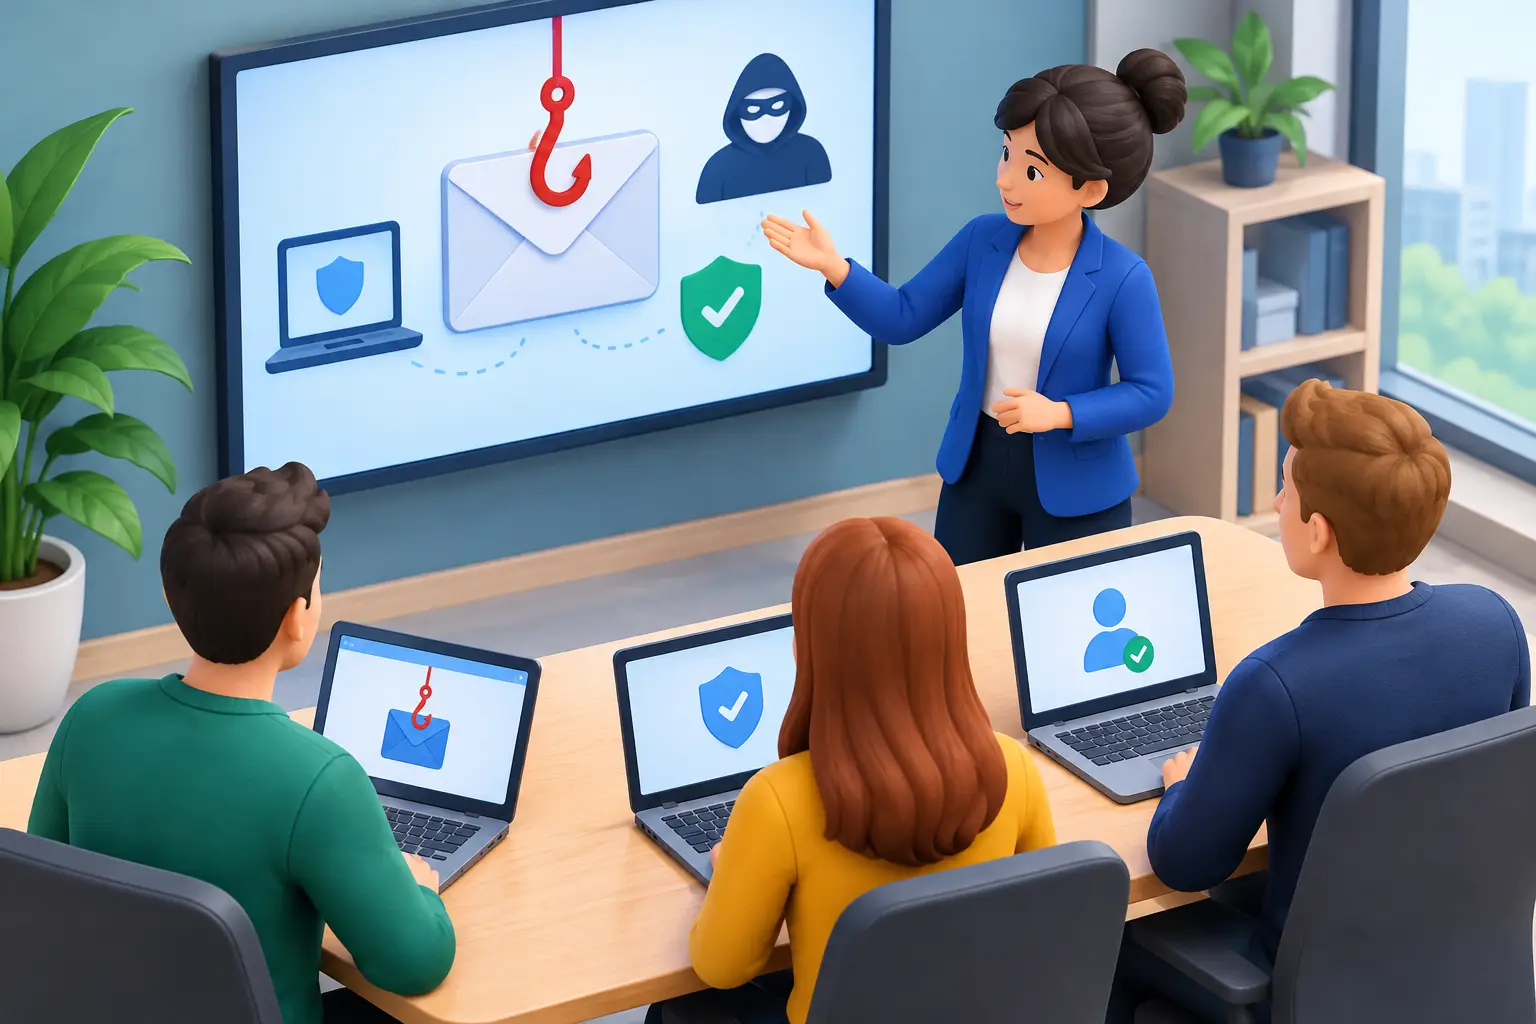
Fáar, stuttar lotur virka betur en ein stór árleg kynning. Hægt er að taka fyrir eitt dæmi í einu: falsa innskráningarsíðu, svik með reikningum, QR-kóða í tölvupósti eða skilaboð sem þykjast koma frá samstarfsfólki. Fimm til tíu mínútur reglulega geta fest mikilvægar venjur betur í sessi en klukkutíma fyrirlestur einu sinni á ári.
Nýliðar ættu að fá öryggisfræðslu strax við ráðningu. Þar þarf að koma fram hvaða verkfæri fyrirtækið notar, hvernig lykilorðum er stjórnað, hvenær nota á fjölþáttaauðkenningu og hvert eigi að senda grunsamleg skilaboð. Ef grunnreglurnar eru óskýrar frá fyrsta degi myndast fljótt mismunandi vinnubrögð milli deilda.
Þjálfun þarf þó að endurspegla hlutverk. Starfsmaður í móttöku þarf ekki sömu dæmi og bókari með heimildir til greiðslna. Starfsfólk í sölu gæti fengið svikapóst sem líkist fyrirspurn frá nýjum viðskiptavini, en stjórnandi gæti fengið falska beiðni um trúnaðargögn. Með hlutverkamiðaðri fræðslu verður hættan skiljanlegri og ráðleggingarnar nýtast þegar á reynir.
Fjarkennsla getur hentað dreifðum teymum vel, en hún má ekki verða ópersónuleg. Starfsfólk þarf að vita hvern það getur leitað til án tafar. Skýr þjónustuleið til upplýsingatækni eða öryggisteymis gerir það líklegra að grunsamleg skilaboð berist tímanlega til skoðunar.
Notið hermdar árásir af sanngirni
Hermdar vefveiðar eru gagnlegt tæki þegar þær eru notaðar til að læra, ekki til að finna sökudólga. Fyrirtækið sendir þá örugga, stjórnaða prufu sem líkist raunverulegum svikapósti og mælir hvort starfsfólk þekki hættumerkin, smelli á tengil eða tilkynni skilaboðin.
Próf ein og sér eru ekki þjálfun. Ef starfsmaður smellir þarf hann að fá skýra og vingjarnlega útskýringu um hvaða vísbendingar hefðu átt að vekja athygli og hvað hann á að gera næst. Markmiðið er ekki að ná háu hlutfalli þeirra sem falla á prófi. Markmiðið er að fjölga þeim sem stöðva sig, sannreyna og tilkynna.
Hafa þarf rétt hlutfall í framkvæmdinni. Of auðveld próf gefa falskt öryggi, en of flókin eða tíð próf geta skapað tortryggni og þreytu. Tíðnin fer eftir áhættu, stærð fyrirtækis og eðli starfseminnar. Fyrirtæki sem vinna með greiðslur, heilbrigðisupplýsingar eða persónugreinanleg gögn þurfa yfirleitt tíðari og markvissari æfingar en teymi með takmarkaðan aðgang að viðkvæmum kerfum.
Gerið tilkynningar einfaldar og hraðar
Starfsmaður sem grunar vefveiðar ætti ekki að þurfa að lesa langt verklag til að vita hvað hann á að gera. Ferlið þarf að vera einfalt: ekki smella frekar, ekki eyða skilaboðunum strax, tilkynna þau með samþykktri leið og bíða eftir leiðbeiningum ef hann hefur þegar brugðist við.
Ef smellt hefur verið á tengil eða slegið inn lykilorð er hraði mikilvægari en vandræðaleg þögn. Starfsmaður á að geta sagt frá án þess að óttast viðbrögð. Upplýsingatækniteymið getur þá athugað innskráningar, afturkallað lotur, endurstillt lykilorð, skoðað hvort öðrum hafi borist sömu skilaboð og gripið til viðeigandi ráðstafana.
Tilkynningar eru líka verðmæt upplýsingar um það sem er að gerast í umhverfinu. Ef nokkrir starfsmenn fá sömu falsku greiðslubeiðnina getur fyrirtækið varað aðra við áður en tjón verður. Þannig verður hver tilkynning hluti af sameiginlegri vörn.
Mælið hegðun, ekki bara lokið námskeið
Auðvelt er að telja hversu margir hafa lokið kennsluefni. Erfiðara, en mun gagnlegra, er að mæla hvort hegðunin breytist. Fylgjast má með hlutfalli tilkynninga úr hermdum æfingum, endurteknum áhættumynstrum milli deilda og þeim tíma sem líður frá grun þar til upplýsingatækni fær tilkynningu.
Tölurnar þarf að lesa með samhengi. Hærra hlutfall tilkynninga getur verið jákvætt merki um aukið öryggisvitund, ekki vísbending um fleiri árásir. Á sama hátt segir eitt smellihlutfall ekki alla söguna. Starfsmaður sem smellir en tilkynnir strax hefur hjálpað fyrirtækinu að bregðast hraðar við.
Þjálfun ein og sér er ekki nægileg. Hún þarf að vinna með tæknilegum og rekstrarlegum vörnum: fjölþáttaauðkenningu, öruggri lykilorðastjórnun, uppfærðum tækjum, takmörkuðum aðgangsheimildum, afritun og skýrum greiðsluferlum. Ef ein vörn bregst eiga aðrar að draga úr afleiðingunum.
Hjá nexIT lítum við á öryggisfræðslu sem hluta af daglegum rekstri, ekki árlegt verkefni sem er hakað við. Rétt samsett þjálfun, eftirlit og stuðningur hjálpa starfsfólki að taka betri ákvarðanir án þess að hægja á vinnunni.
Öruggasta fyrirtækið er ekki það sem aldrei fær svikapóst. Það er fyrirtækið þar sem starfsfólk þekkir gruninn, veit nákvæmlega hvert það á að leita og fær skjót, fagleg viðbrögð þegar það gerir það.