Hefðbundin afritun eða skýjaafrit fyrir fyrirtæki
Mánudagsmorgun, starfsfólkið kemst ekki inn í viðskiptakerfið og síðasta afritið reynist vera frá því fyrir viku. Þá skiptir litlu máli hvort geymslan hafi verið ódýr eða tæknin þekkt. Spurningin hefðbundin afritun eða skýjaafrit snýst ekki fyrst og fremst um hvar gögnin búa, heldur hversu fljótt fyrirtækið getur hafið eðlilegan rekstur aftur.
Fyrir lítil og meðalstór fyrirtæki geta tapaðir tölvupóstar, skjöl, fjárhagsgögn eða upplýsingar um viðskiptavini þýtt tapaðar tekjur, truflaða þjónustu og skert traust. Góð afritun er því rekstrarvörn. Hún þarf að taka mið af því hvaða gögn eru mikilvæg, hve lengi fyrirtækið má vera niðri og hvaða áhættu reksturinn þolir raunverulega.
Hefðbundin afritun eða skýjaafrit: hver er munurinn?
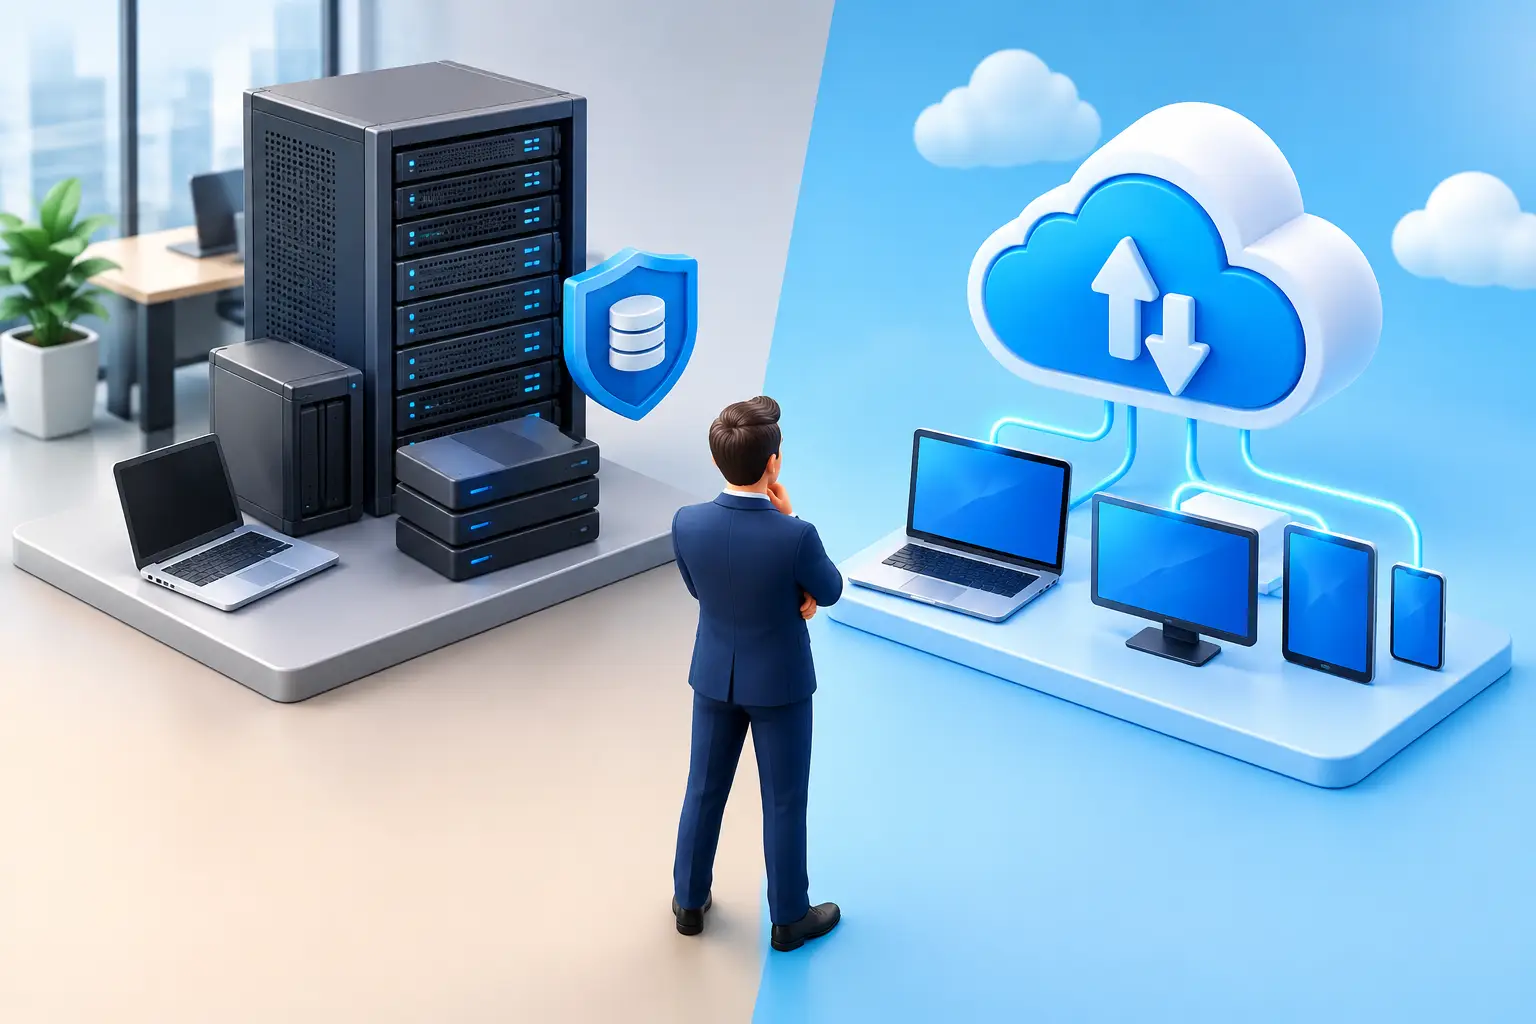
Hefðbundin afritun merkir oft að gögn séu afrituð á staðbundinn búnað, til dæmis netþjón, NAS-geymslu, ytri disk eða segulband. Búnaðurinn er yfirleitt í sömu byggingu og starfsfólkið, stundum í læstum tækniskáp eða netþjónaherbergi. Fyrirtækið hefur þá beina stjórn á búnaðinum og getur oft endurheimt stór gagnasöfn hratt yfir innra netið.
Skýjaafrit geymir afrit í gagnaveri hjá þjónustuaðila, aðskilið frá starfsstöð fyrirtækisins. Afritun fer yfir nettengingu samkvæmt fyrirfram skilgreindri áætlun og gögnin eru yfirleitt dulkóðuð bæði í flutningi og í geymslu. Ef eldur, vatnstjón, innbrot eða bilun leggur staðbundinn búnað úr leik er afritið ekki í sömu hættu.
Þetta er ekki einfalt val á milli gamals og nýs. Staðbundin afritun getur verið mjög skynsamleg þegar endurheimta þarf mikið gagnamagn hratt. Skýjaafrit styrkir hins vegar verndina þegar atvik hefur áhrif á alla starfsstöðina eða þegar starfsmenn og tæki eru dreifð. Í flestum tilvikum er besta lausnin samspil beggja leiða.
Hraði í endurheimt er oft mikilvægari en afritið sjálft
Afrit sem ekki hefur verið prófað er ekki staðfest endurheimtaráætlun. Þetta er einn algengasti veikleikinn sem við sjáum hjá fyrirtækjum: afritun keyrir að því er virðist eðlilega, en enginn hefur sannreynt hvort hægt sé að opna gögnin, endurbyggja netþjón eða fá notendur aftur til vinnu innan ásættanlegs tíma.
Staðbundið afrit getur haft forskot þegar endurheimta þarf marga terabæta. Ef netþjónn bilar en húsnæði og innra net eru í lagi getur verið mun fljótlegra að sækja gögn af staðbundinni geymslu en að hlaða þeim niður úr skýi. Þetta á sérstaklega við um fyrirtæki sem vinna með stórar hönnunarskrár, myndbönd, framleiðslugögn eða umfangsmikil gagnasöfn.
Skýjaafrit hefur annað forskot. Það gerir fyrirtækinu kleift að endurheimta þegar staðbundin tölvukerfi, skrifstofa eða geymslubúnaður er ekki tiltækur. Sum kerfi geta einnig ræst afritaða netþjóna í skýjaumhverfi tímabundið. Það getur stytt niðritíma verulega, en krefst þess að þjónustan, nettengingin og forgangsröðun kerfa hafi verið skipulögð fyrirfram.
Rétta spurningin er því ekki bara: „Hversu oft er tekið afrit?“ Hún er einnig: „Hve lengi getum við verið án þessa kerfis?“ Tölvupóstur, bókhald, sölukerfi, skjalageymsla og rekstrarkerfi hafa ekki öll sama þol fyrir niðritíma.
Setjið mælanleg markmið fyrir endurheimt
Tvö hugtök hjálpa stjórnendum að taka skýra ákvörðun. Endurheimtartími lýsir því hve fljótt kerfi þarf að vera komið aftur í gagnið. Gagnatapstímabil lýsir hins vegar hve mikið af nýjustu gögnum fyrirtækið má missa.
Ef fyrirtæki getur þolað að missa allt að fjórar klukkustundir af vinnu, þarf afritun að taka afrit að minnsta kosti á fjögurra klukkustunda fresti. Ef sölukerfið má ekki vera niðri lengur en einn vinnudag þarf endurheimtaráætlunin að sýna, í raun en ekki aðeins á pappír, hvernig því markmiði verður náð.
Þessi markmið eiga að vera ólík eftir kerfum. Það er sjaldnast skynsamlegt að verja jafn miklu í endurheimt fyrir gamalt skjalasafn og fyrir virkt fjármála- eða þjónustukerfi.
Öryggisáhættan: afrit verða líka skotmark
Ransomware hættir ekki endilega þegar skrár fyrirtækisins eru dulkóðaðar. Árásaraðilar leita oft að afritum, eyða þeim eða reyna að dulkóða þau áður en krafist er greiðslu. Afrit sem er alltaf tengt sama neti, aðgengilegt með sömu notendareikningum og óvarið gegn breytingum getur því verið veikari vörn en stjórnendur ætla.
Staðbundin afritun þarf að verja gegn líkamlegum atvikum og aðgangsmisnotkun. Ytri diskur í skúffu er betri en ekkert afrit, en hann hjálpar lítið ef hann er í sama húsnæði og sama afritunarferli bilar. Einnig er hætta á að handvirk afritun verði óregluleg þegar álag eykst eða ábyrgðaraðili er fjarverandi.
Skýjaafrit dregur úr áhættu af staðbundnum skemmdum, en er ekki sjálfkrafa öruggt. Nauðsynlegt er að skoða varðveislutíma, aðgangsstýringar, fjölþáttaauðkenningu, dulkóðun og hvort hægt sé að breyta eða eyða afritum án sérstakra réttinda. Breytingaheld afrit, þar sem ekki er hægt að eyða eða breyta gögnum í skilgreindan tíma, geta skipt sköpum eftir netárás.
Góð vernd byggir á meginreglu sem oft er kölluð 3-2-1: að eiga að minnsta kosti þrjú eintök af gögnum, á tveimur mismunandi geymslumiðlum og eitt eintak utan starfsstöðvar. Í rekstri þar sem netárásir eru raunveruleg ógn er skynsamlegt að bæta við afriti sem er varið gegn breytingum.
Kostnaðurinn er meira en verð á geymsluplássi
Hefðbundin afritun getur virst hagkvæm í upphafi. Fyrirtækið kaupir búnað og notar hann í nokkur ár. En kostnaðurinn felst einnig í viðhaldi, endurnýjun diska, eftirliti, afritunarhugbúnaði, rafmagni og tíma starfsfólks. Ef búnaðurinn bilar eða plássið klárast án viðvörunar getur sparnaðurinn reynst dýr.
Skýjaafrit er oft greitt sem mánaðarleg þjónusta. Það getur gefið fyrirsjáanlegri rekstrarkostnað og dregið úr þörf fyrir eigin geymslubúnað. Á móti geta kostnaður og endurheimtartími aukist þegar gagnamagn vex, sérstaklega ef stór gögn þarf að sækja með skömmum fyrirvara.
Þess vegna er rétt að bera saman heildarkostnað, ekki bara mánaðargjald. Hvað kostar ein klukkustund af niðritíma? Hvað kostar að missa nýjustu pantanir, launagögn eða samskipti við viðskiptavini? Þegar þau svör liggja fyrir verður auðveldara að sjá hvar fjárfesting í afritun skilar raunverulegu rekstraröryggi.
Hvenær hentar blönduð lausn best?
Flest fyrirtæki þurfa ekki að velja eina leið algjörlega. Staðbundið afrit getur tryggt hraða endurheimt fyrir mikilvægustu kerfin, en skýjaafrit getur verið ytra öryggisnet gegn alvarlegum atvikum. Þetta minnkar líkur á að ein bilun, ein röng stilling eða ein árás stöðvi reksturinn.
Blönduð lausn hentar sérstaklega vel þegar fyrirtæki eru með bæði skýjaþjónustur og staðbundin kerfi. Microsoft 365 er til dæmis ekki það sama og sérstakt afritunarferli. Skrám, pósthólfum eða notendum getur verið eytt fyrir mistök, og varðveislustillingar eru ekki endilega hannaðar til að uppfylla endurheimtarkröfur hvers fyrirtækis. Sama gildir um skjalageymslur og viðskiptakerfi sem eru hýst annars staðar.
Hjá nexIT vinnum við með fyrirtækjum að því að skilgreina hvaða gögn og kerfi þurfa fyrst að komast aftur í gagnið. Síðan fylgjumst við með afritunum, bregðumst við villum og prófum endurheimt svo áætlunin sé raunhæf þegar á reynir. Markmiðið er ekki að bæta við flóknu kerfi, heldur að gera ábyrgð, kostnað og vernd skýrari.
Spurningar sem þarf að svara áður en ákvörðun er tekin
Áður en afritunarlausn er valin ætti fyrirtækið að geta svarað fjórum spurningum: Hvaða gögn stöðva reksturinn ef þau glatast? Hversu ný þurfa endurheimt gögn að vera? Hve lengi má hvert lykilkerfi vera óaðgengilegt? Og hver ber ábyrgð á að fylgjast með villum og prófa endurheimt?
Ef svörin eru óljós er það ekki merki um að fyrirtækið þurfi endilega dýrari tækni. Það er merki um að fyrst þurfi að kortleggja forgangsröðunina. Einföld, vel stýrð lausn með staðfestum endurheimtum er betri en kostnaðarsöm lausn sem enginn á eða skilur.
Næsta skref þarf ekki að vera stórt verkefni. Byrjið á einu mikilvægu kerfi, sannreynið hvenær síðast tókst að endurheimta það og metið síðan hvort sú niðurstaða myndi halda rekstrinum gangandi ef bilun yrði á morgun.