Hvordan beskytter virksomheder sig mod ransomware-angreb?
Når en medarbejder ikke kan åbne sit forretningssystem, fælles dokumenter er låst, og en betalingsanmodning vises på skærmen, er skaden allerede sket. Spørgsmålet om hvordan man forsvarer sig mod ransomware-angreb handler derfor ikke kun om at stoppe hackere. Det handler om at holde drift, kundeservice og finansielle oplysninger kørende, når et angreb tester forsvaret.
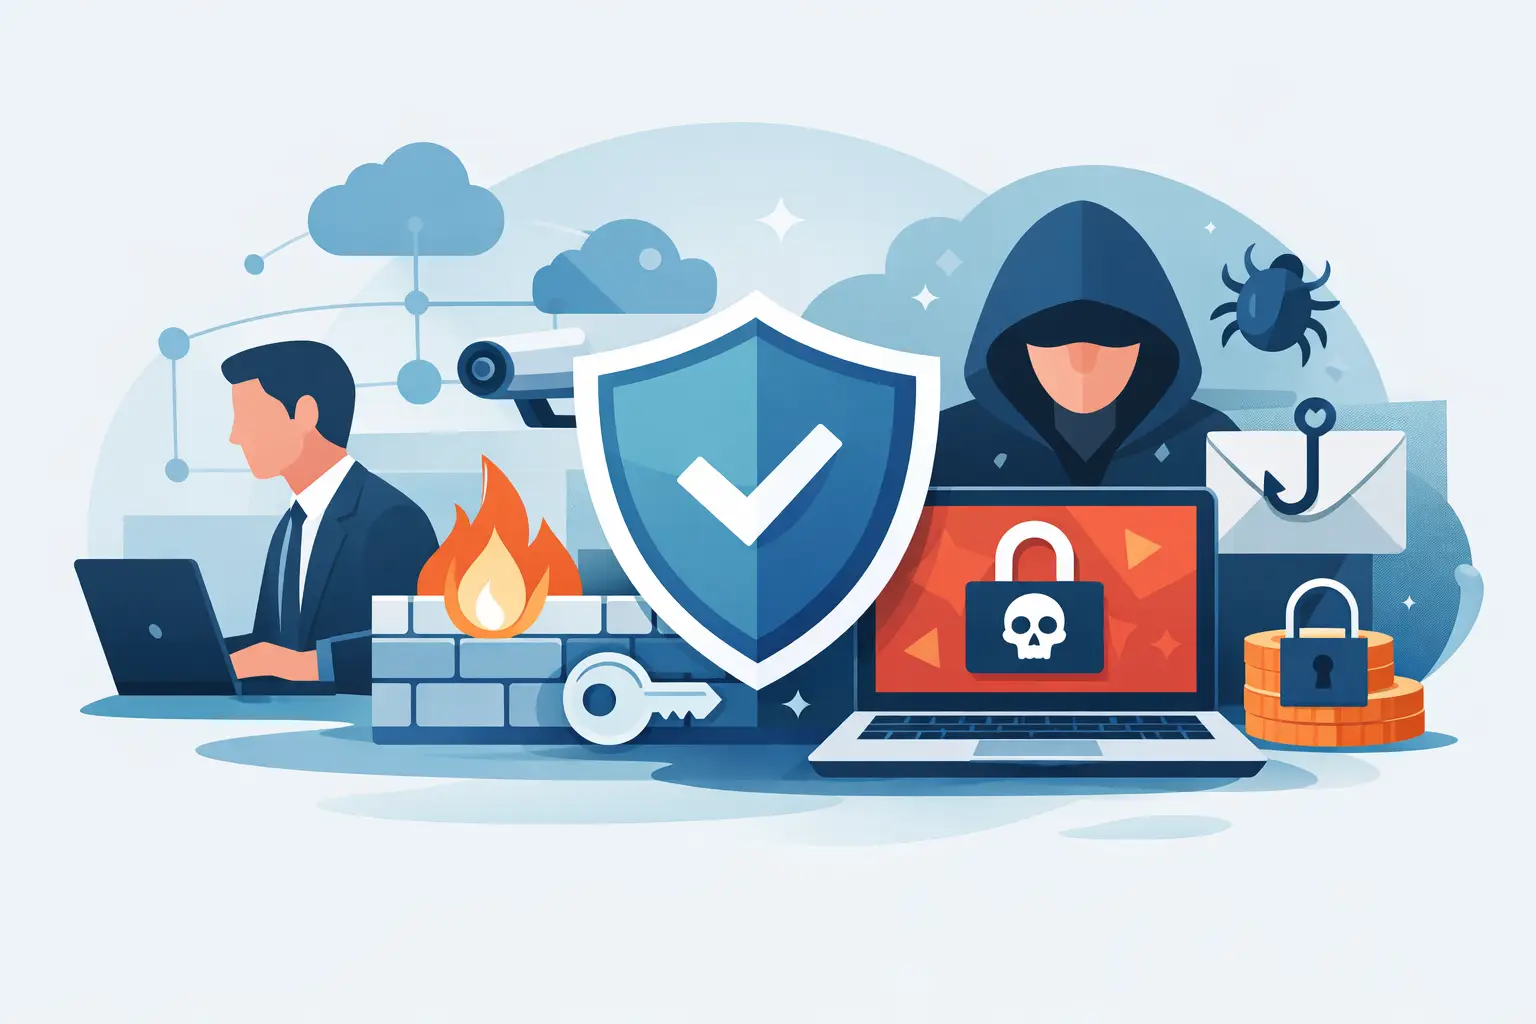
Ransomware er software, der krypterer filer eller blokerer adgang til systemer og kræver betaling for gendannelse. I mange tilfælde stjæler angribere også data, før de låses. De kan derefter true med at offentliggøre dataene, selvom virksomheden har en sikkerhedskopi og kan gendanne tekniske systemer. For en lille eller mellemstor virksomhed kan dette betyde tabt indtjening, stoppet service, omkostninger til respons og skade på tilliden.
Hvordan forsvarer man sig mod ransomware-angreb i praksis?
Ingen enkelt løsning giver fuldstændig beskyttelse. En sikker driftsramme er baseret på lag, der understøtter hinanden: velstyret brugeradgang, opdaterede enheder, robust endpoint-beskyttelse, testede sikkerhedskopier og personale, der ved, hvordan man reagerer korrekt. Hvis et lag fejler, skal det næste reducere effekten.
Det er også vigtigt at sætte målet rigtigt. Virksomheder kan ikke altid forhindre, at phishing-e-mails sendes, eller at en medarbejder klikker på et overbevisende link. Målet er, at sådanne fejl ikke fører til, at en angriber får kontrol over hele netværket eller kan gøre virksomheden uarbejdsdygtig.
Begynd med at mindske adgangen
De fleste alvorlige angreb bliver værre, fordi en angriber får adgang til én konto og derefter får omfattende adgang. Derfor skal det begrænses, hvem der kan gøre hvad, hvor og hvornår.
Multi-faktor-godkendelse skal være standard for e-mail, cloud-tjenester, fjernadgang og administrator-konti. Adgangskoder alene er ikke tilstrækkelig beskyttelse, især når den samme adgangskode bruges flere steder eller er lækket i tidligere datalæk. En adgangskodemanager hjælper medarbejdere med at bruge lange, unikke adgangskoder uden at gøre det daglige arbejde mere kompliceret.
Administratoradgang kræver særlig opmærksomhed. En medarbejder bør ikke arbejde dagligt på en konto, der kan installere software, ændre sikkerhedsindstillinger eller læse alle virksomhedens filer, medmindre det er nødvendigt. Jo flere der har sådanne rettigheder, jo større bliver risikoområdet. Separate administrator-konti og regelmæssig gennemgang af adgang kan forhindre, at en lille hændelse bliver til et driftsstop.
Adgang for tidligere medarbejdere, konsulenter og leverandører er et andet almindeligt svagt punkt. En proces for afslutning af ansættelse skal lukke adgangen samme dag, overføre ejerskab af data og sikre, at ingen ukendte login-muligheder bliver tilbage.
Opdateringer og endpoint-beskyttelse er daglige driftsopgaver
Ransomware udnytter ofte kendte sårbarheder i operativsystemer, browsere, fjernadgangssoftware og andre programmer. Opdateringer er ikke spændende opgaver, men et uopdateret system kan være en direkte vej ind i virksomheden. Operativsystemer, programmer, netværksenheder og firmware kræver klar ansvarlighed, en regelmæssig opdateringsplan og overvågning af det, der mislykkes.
Endpoint-beskyttelse skal kunne identificere mistænkelig adfærd, ikke kun kendte filsignaturer. For eksempel kan usædvanlig kryptering af store mængder filer, forsøg på at deaktivere sikkerhedstjenester eller brug af stjålne administratorlegitimationsoplysninger indikere et angreb. Tidlig analyse kan isolere en enkelt enhed, før angrebet når fildrev, cloud-lagring eller andre enheder.
Her er løbende overvågning afgørende. Virksomheder med få IT-medarbejdere kan sjældent overvåge alle advarsler, opdateringer og enheder hele dagen. Styrede tjenester gør det muligt at definere ansvar, se hvilke enheder der er i brug og reagere hurtigere på afvigelser.
Sikkerhedskopier er kun nyttige, hvis de kan gendannes
Sikkerhedskopier er det sidste sikkerhedsnet, når andre forsvarsniveauer svigter. Men sikkerhedskopier, der aldrig er blevet testet, er et håb, ikke en gendannelsesplan. Ransomware kan også forsøge at slette eller kryptere sikkerhedskopier, der er forbundet til det samme netværk som produktionssystemerne.
En god backup-strategi gemmer mere end én kopi af vigtige data, på et separat sted og med beskyttelse mod ændring eller sletning. Den omfatter ikke kun delte dokumenter. E-mails, cloud-data, forretningssystemer, konfigurationer, servere og nøgleoplysninger til gendannelse kan være afgørende, når tiden er knap.
Test gendannelsen regelmæssigt. Hvor lang tid tager det at gendanne et vigtigt system? Er de korrekte versioner af data tilgængelige? Hvem kan godkende gendannelsen, og hvor opbevares de nødvendige legitimationsoplysninger? Svarene bestemmer virksomhedens reelle modstandsdygtighed, ikke kun om der er taget sikkerhedskopier.
Afhængigt af driftenes art skal gendannelseskravet være ambitiøst. En virksomhed, der kan vente en dag på interne dokumenter, har andre behov end en virksomhed, der behandler ordrer, håndterer patientdata eller leverer service døgnet rundt. Beredskabs- og backup-planen skal afspejle omkostningerne ved nedetid.
Medarbejderne har brug for enkle, klare reaktioner
Phishing er stadig en af de mest almindelige veje ind. E-mails, der ser ud til at komme fra en bank, en kunde eller en chef, kan bede om login, betaling eller åbning af en fil. Medarbejdertræning bør ikke bygge på frygt eller komplekse tekniske termer. Den bør lære enkle vaner: bekræft usædvanlige anmodninger, tjek afsenderen, undgå uventede vedhæftede filer og rapporter straks, hvis noget virker forkert.
Det vigtigste er, at medarbejderen kan indberette fejl uden frygt for irettesættelse. Den, der straks rapporterer et mistænkeligt klik, giver tekniske teams mulighed for at stoppe angrebet. Den, der venter af frygt for at have gjort noget forkert, kan utilsigtet give angrebet tid til at sprede sig.
Hav en beredskabsplan, før den skal bruges
Når ransomware opdages, skal beslutninger træffes hurtigt. Det første skridt er normalt at isolere den eller de enheder, der mistænkes for at være inficeret. Slet ikke data eller genstart systemer tilfældigt, medmindre det er i overensstemmelse med en godkendt beredskabsplan. Sådanne handlinger kan slette vigtige oplysninger, der hjælper med at forstå omfanget af angrebet.
Planen bør angive, hvem der har det tekniske ansvar, hvem der har bemyndigelse til at stoppe systemer, hvordan medarbejdere og kunder informeres, og hvilke tjenester der prioriteres i genopretningen. Den skal også håndtere kommunikation med forsikringsselskab, juridisk rådgiver eller relevante myndigheder, når det er relevant.
Betaling af løsesum er en risikabel beslutning, ikke en garanteret vej til bedring. Betaling garanterer hverken, at data bliver gendannet, eller at stjålne oplysninger bliver slettet. Den kan også skabe juridiske og operationelle problemer. En virksomhed, der kan identificere et angreb tidligt og gendanne fra testede kopier, har langt flere muligheder.
Gør sikkerheden målbare og håndterbare
Sikkerheden forbedres, når ledere tydeligt ser situationen. Hvor mange enheder er uopdaterede? Hvilke konti har administratoradgang? Hvornår blev data sidst forsøgt gendannet? Har alle arbejdsstationer aktiv endpoint-beskyttelse? Dette er operationelle spørgsmål, der hører hjemme i en regelmæssig gennemgang, ligesom omkostninger, serviceniveau og risiko.
For mange virksomheder er det mere rentabelt at kombinere daglig systemadministration, brugerservice, sikkerhedsovervågning og backup hos en ansvarlig partner end at forsøge at styre mange usammenhængende værktøjer og leverandører. Hos nexIT arbejder vi ud fra den tanke, at teknologien skal være enklere, sikrere og mere forudsigelig i drift.
Den sikreste virksomhed er ikke nødvendigvis den, der køber flest systemer. Det er den virksomhed, der ved, hvad den ejer, hvem der har ansvaret, hvilke data der er vigtigst, og hvordan den fortsætter med at servicere kunder, når noget går galt.