Microsoft 365 sikkerhed for virksomheder i 8 trin
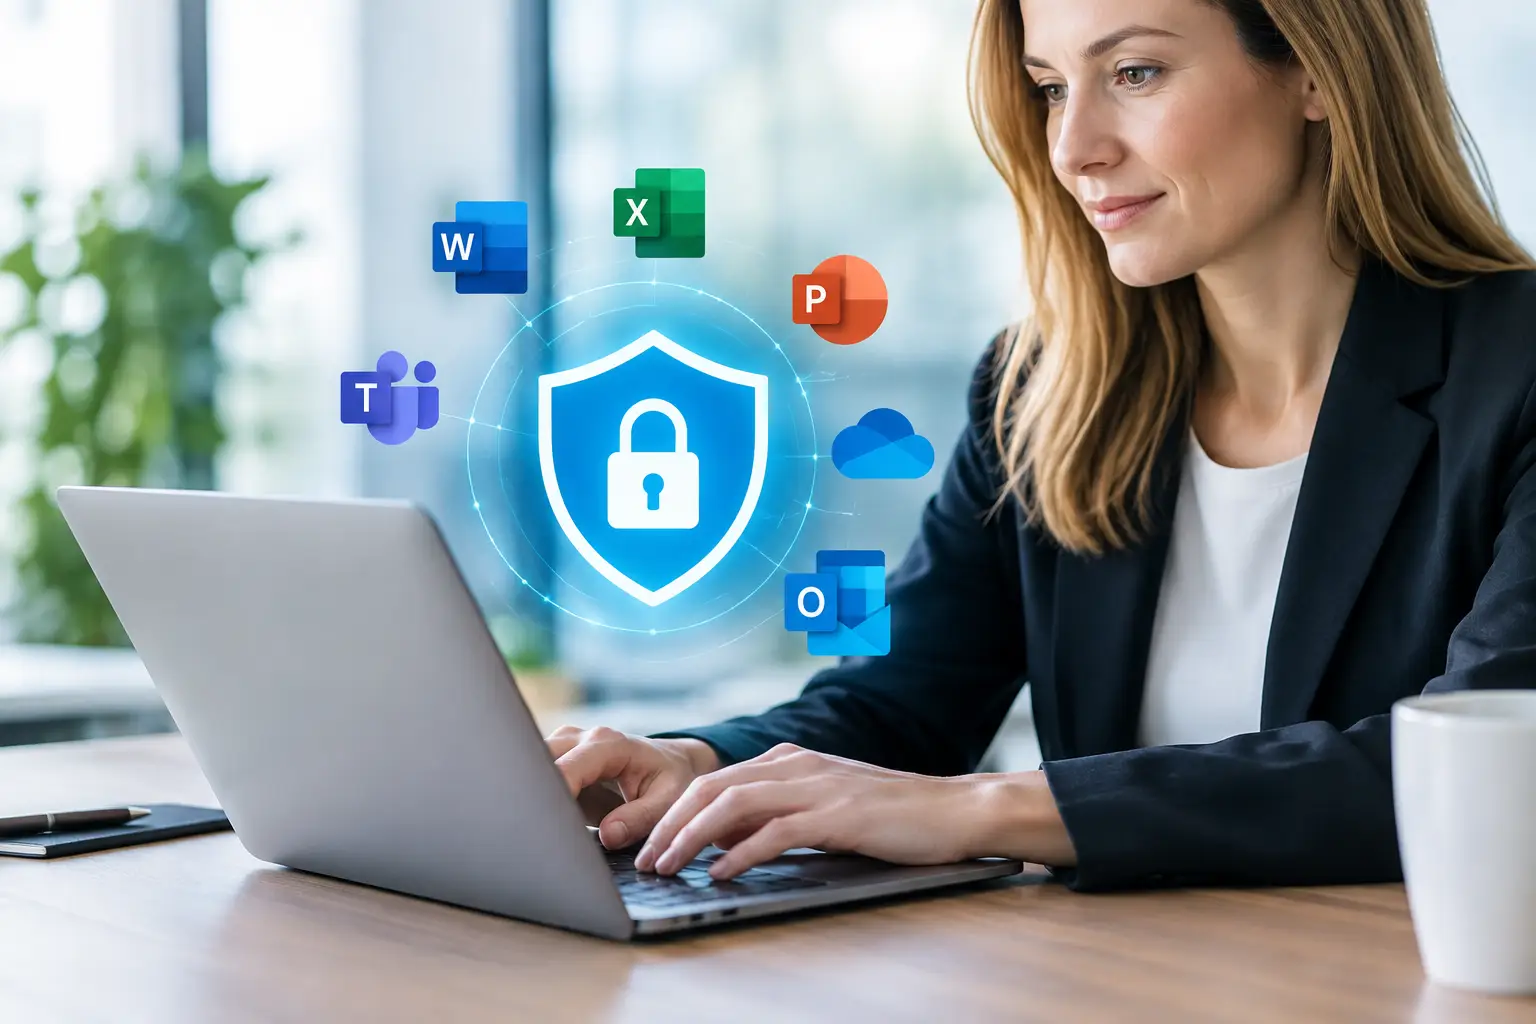
Et stjålet kodeord kan give en angriber adgang til e-mails, udkast til aftaler, betalingsoplysninger og kundekommunikation. Derfor er Microsoft 365-sikkerhed for virksomheder ikke blot en indstilling, der aktiveres én gang. Det er et samspil mellem adgangskontrol, overvågning, klar ansvarlighed og respons, når noget går galt.
Microsoft 365 er kernen i mange virksomheders drift. Her ligger e-mails, filer, Teams-samtaler og ofte følsomme oplysninger om medarbejdere, kunder og økonomi. Standardindstillingerne passer sjældent til alle driftsmiljøer. Virksomheder skal træffe bevidste beslutninger om, hvem der får adgang, hvorfra de logger ind, og hvordan der reageres på mistænkelig aktivitet.
Hvad indebærer Microsoft 365-sikkerhed for virksomheder?
Godt forsvar handler ikke om at lukke alt ned. Det handler om at give medarbejderne mulighed for at arbejde hurtigt og sikkert, uden at et enkelt forkert klik eller en usikret telefon bringer driften i fare. For små og mellemstore virksomheder er udfordringen typisk ikke mangel på løsninger. Den er oftere, at ansvaret spredes, indstillinger udskydes, og ingen holder regelmæssigt øje med, om forsvaret stadig virker.
Risikoen er også forskellig. Et finansielt team kræver for eksempel strengere beskyttelse mod betalingssvindel end en medarbejder, der udelukkende arbejder med generelle markedsdata. En virksomhed med en distribueret arbejdsplads skal styre personlige enheder anderledes end en virksomhed, hvor alt arbejde foregår på kontoret. Den rette opsætning bygger derfor på aktiviteten, dens data og medarbejdernes faktiske arbejdsgange.
1. Gør multifaktorautentificering til en regel, ikke en mulighed
Kodeord alene er ikke tilstrækkeligt forsvar, selvom det er langt og komplekst. Kodeord lækkes i databrud, genbruges eller bliver en del af overbevisende phishing-mails. Multifaktorautentificering, hvor brugeren bekræfter login med en godkendelsesapp, en sikkerhedsnøgle eller en anden ekstra beskyttelse, stopper en stor del af sådanne forsøg.
Ikke alle implementeringer er lige stærke. SMS kan være bedre end ingenting, men en godkendelsesapp eller fysiske sikkerhedsnøgler giver generelt større beskyttelse, især for ledere, finansfolk og systemadministratorer. Man skal også passe på den såkaldte godkendelsesbombe, hvor brugeren modtager mange anmodninger, indtil han eller hun accepterer en af udmattelse. Nummerafstemning og klare instruktioner til medarbejderne reducerer denne risiko.
2. Styr adgang baseret på rolle og behov
En medarbejder bør ikke automatisk have adgang til alle fælles mapper, postkasser eller administrationssider, bare fordi det er praktisk. Adgang skal følge den pågældendes job og revideres, når rollen ændres. Dette er især vigtigt, når medarbejdere stopper, kommer tilbage fra orlov eller skifter afdeling.
Administratoradgang kræver særlig forsigtighed. Daglig brugeradgang og systemadministration bør ikke være på den samme konto. Med særlige administratorkonti, begrænsede rettigheder og registrering af, hvem der har disse rettigheder, kan skader minimeres, hvis en konto bliver angrebet, eller der sker fejl i administrationen.
3. Brug betinget adgang til at sætte fornuftige grænser
Betinget adgang gør det muligt for virksomheder at definere, hvilke betingelser der er acceptable for login. Multifaktorautentificering kan kræves uden for kontoret, ældre login-metoder kan blokeres, eller adgang fra enheder, der ikke opfylder sikkerhedskravene, kan afvises.
Her skal sikkerhed og driftseffektivitet afbalanceres. For strenge regler kan forsinke medarbejdere, især når folk arbejder på farten eller hos en kunde. For åbne regler efterlader derimod unødvendige huller. Det er bedst at starte med en klar grundstrategi, teste den med en lille gruppe og observere, hvor de reelle problemer opstår, før den implementeres for hele virksomheden.
4. Beskyt e-mailen, da svindel ofte starter der
E-mail er stadig den mest almindelige vej ind i virksomheder. Phishing-e-mails efterligner samarbejdspartnere, beder om nulstilling af adgangskode eller forsøger at ændre bankoplysninger i sidste øjeblik. God e-mailbeskyttelse skal derfor kombinere tekniske filtre og arbejdsregler, som medarbejderne forstår.
Opsæt beskyttelse mod malware og phishing-e-mails, mærk e-mails, der kommer udefra virksomheden, når det er relevant, og verificer, at domæneindstillinger understøtter beskyttelse mod falske afsendere. Det vigtigste er dog, at betalingsanmodninger eller ændringer af kontooplysninger aldrig udelukkende baseres på e-mail. En simpel regel om at ringe til en kendt kontaktperson, før en betaling godkendes, kan forhindre betydelige tab.
5. Beskyt dataene, ikke kun login
Når en bruger har legitim adgang, kan vedkommende stadig sende en fil forkert ud, dele et link for bredt eller slette vigtigt indhold. Derfor skal man vide, hvor følsomme data opbevares, og hvem der har brug for at arbejde med dem. SharePoint, OneDrive og Teams kan understøtte sikkert samarbejde, men kun hvis delingsregler er defineret og regelmæssigt gennemgået.
Følsomme dokumenter, såsom medarbejderdata, kontrakter eller finansielle oplysninger, kan kræve klassificering, begrænset deling og særlige opbevaringskriterier. Den samme regel bør ikke bruges til alle data. For meget lukning tilskynder folk til at finde usikre omveje, mens for fri deling øger risikoen for informationslækage.
6. Overvåg enheder, der er forbundet til miljøet
Microsoft 365 er ikke mere sikkert end de enheder, der bruges til at få adgang til det. En computer med et forældet operativsystem, en ukrypteret disk eller et usikret antivirusprogram kan blive en indgang til virksomhedens cloud-data. Derfor skal virksomheder have overblik over bærbare computere, telefoner og andre enheder, der får adgang til systemet.
Enhedsstyring kan kræve skærmlås, kryptering, regelmæssige opdateringer og muligheden for at fjerne virksomhedsdata fra en mistet enhed. Hvis medarbejdere bruger deres egne telefoner, giver det ikke altid mening at styre hele enheden. Så kan det være mere hensigtsmæssigt kun at beskytte virksomhedens apps og data i dem. Denne tilgang respekterer medarbejdernes privatliv uden at give afkald på nødvendig kontrol.
7. Sikre backup og realistisk gendannelse
Papirkurve og opbevaringsregler er nyttige, men de erstatter ikke automatisk en uafhængig backup-strategi. Utilsigtet sletning, forkerte tilladelser, beskadiget synkronisering eller et målrettet angreb kan påvirke mail, OneDrive og SharePoint. Virksomheden skal vide, hvilke data der sikkerhedskopieres, hvor længe de gemmes, og hvor hurtigt de kan gendannes.
Et vigtigt spørgsmål er ikke kun, om der findes backups, men om de er blevet testet. En gendannelse, der først forsøges i en alvorlig hændelse, kan tage længere tid, end driften kan tåle. Regelmæssig test af gendannelse giver ledelsen et realistisk billede af risiko, omkostninger og potentiel nedetid.
8. Overvåg, reager og revider regelmæssigt
Sikkerhedsopsætning er ikke en opgave, der afsluttes med en tjekliste. Nye medarbejdere, nye integrationer, ændrede licensplaner og nye angrebsmetoder ændrer risikoen. Adgangslogs, advarsler om usædvanlige logins og regelmæssige gennemgange af administratoradgang hjælper med at identificere afvigelser, før de bliver driftsproblemer.
Virksomheden bør også have en simpel respons-proces. Hvem træffer beslutningen, hvis en konto overtages? Hvordan spærres adgangen? Hvem vurderer, om data er blevet set eller sendt ud? Hvordan informeres medarbejderne? Klare svar på disse spørgsmål sparer dyrebar tid, når det gælder.
Sikkerhed skal passe til drift og omkostninger
Microsoft tilbyder forskellige licensplaner og sikkerhedsfunktioner, men den dyreste licens er ikke automatisk det rigtige svar. Nogle virksomheder har brug for mere dybdegående betinget adgang, dataklassificering og trusselsanalyse. Andre opnår stor succes med robuste grundlæggende forsvarsmekanismer, god enhedsstyring og regelmæssig administration. Det vigtige er, at investeringen adresserer den reelle risiko, frem for at tilføje værktøjer, som ingen har tid eller ansvar til at betjene.
Vi hos nexIT griber dette an som en driftsopgave, ikke en samling af komplekse konfigurationer. Vi kortlægger svagheder, definerer prioriteringer og står for den daglige administration, så virksomheden får både bedre beskyttelse og en mere forudsigelig drift.
En god start er at vælge én ansvarlig person, gennemgå nuværende adgangskontroller og teste, om virksomheden reelt kan gendanne sine vigtigste data. Når disse grundlæggende spørgsmål har klare svar, bliver sikkerheden ikke en hindring for arbejdet, men en solid del af det.