Stoler du stadig på SMS som MFA-løsning?
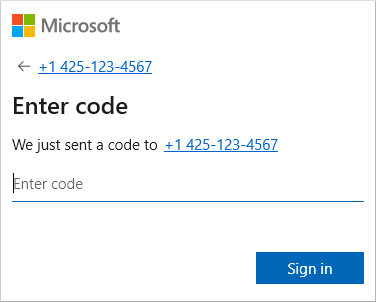
Mange virksomheder bruger stadig SMS-beskeder som en del af multifaktorgodkendelse (MFA). Selvom SMS er langt sikrere end ingen MFA, betragtes det ikke længere som tilstrækkeligt sikkert mod moderne cybertrusler. SMS-godkendelse kan være sårbar over for angreb som SIM-swapping, social engineering og andre metoder, der gør det muligt for angribere at få fat i godkendelseskoder.
Microsoft har derfor annonceret, at virksomheder skal skifte til stærkere og phishing-resistente godkendelsesmetoder, såsom Passkeys, Windows Hello for Business og Microsoft Authenticator. Fra 1. september 2026 vil Microsoft automatisk opfordre brugere, der bruger SMS eller telefonopkald til MFA, til at registrere en Passkey, og fra 1. februar 2027 vil Microsofts indbyggede SMS- og telefonopkaldstjeneste til MFA blive udfaset.
Dette understreger, hvor hurtigt landskabet for cybersikkerhed ændrer sig. Løsninger, der blev anset for tilstrækkelige for få år siden, er ikke nødvendigvis tilstrækkelige i dag. Derfor er det vigtigt regelmæssigt at gennemgå virksomhedens sikkerhedsstatus, opdatere sikkerhedsprocedurer og sikre, at de bedste tilgængelige løsninger anvendes til enhver tid.
Jeg kan hjælpe med at analysere din nuværende MFA-opsætning, identificere brugere, der stadig er afhængige af SMS-godkendelse, og implementere sikrere løsninger, der overholder de seneste Microsoft-krav og bedste praksis inden for cybersikkerhed. På den måde sikrer du, at virksomheden ikke kun er bedre beskyttet i dag, men også forberedt på de ændringer, der ligger forude.