Fjarvinnuöryggi fyrirtækja án flókins reksturs
Starfsmaður opnar viðhengi á heimaskrifstofunni, skráir sig inn á fyrirtækjakerfi úr eigin neti og fær símtal frá viðskiptavini sem þarf svar strax. Þetta er eðlilegur vinnudagur hjá mörgum fyrirtækjum. En fjarvinnuöryggi fyrirtækja ræðst ekki af einni lausn eða einni reglu. Það ræðst af því hvort tækin, aðgangarnir, gögnin og stuðningurinn virki saman þegar starfsfólk vinnur utan skrifstofunnar.
Fjarvinna þarf ekki að þýða meiri áhættu. Hún verður hins vegar áhættusöm þegar fyrirtækið missir yfirsýn yfir hver hefur aðgang að hverju, hvaða tæki eru í notkun og hvort þau séu vernduð. Fyrir eigendur og rekstrarstjóra er kjarnaspurningin einföld: Ef tæki týnist, lykilorði er stolið eða starfsmaður smellir á rangt skjal, getum við brugðist við áður en reksturinn stöðvast?
Hvers vegna fjarvinnuöryggi fyrirtækja er rekstrarmál
Öryggisbrestur í fjarvinnu er sjaldan aðeins tæknilegt vandamál. Hann getur stöðvað sölu, tafið þjónustu, valdið gagnatapi og skapað kostnað sem lítið fyrirtæki finnur strax fyrir. Þegar viðskiptavinagögn, fjárhagsupplýsingar eða innri skjöl verða óaðgengileg, verður upplýsingatæknin skyndilega að rekstrarvanda.
Á skrifstofu er auðveldara að stjórna nettengingu, tækjum og aðgangi. Í dreifðu vinnuumhverfi eru mörkin óskýrari. Starfsmaður getur unnið á fartölvu, síma og spjaldtölvu, tengst heimaneti eða almennu þráðlausu neti og deilt skjölum í fleiri en einu skýjakerfi. Það þýðir ekki að öll þessi notkun sé ótrygg, en hún krefst skýrari stjórnar.
Algeng mistök eru að líta á fjarvinnu sem tímabundna undantekningu. Þegar hún verður fastur hluti af rekstrinum þarf öryggið að vera hannað fyrir hana. Lausnir sem reiða sig á að allir séu á sama stað, sömu nettengingu og með aðstoð tæknimanns í næsta herbergi standast sjaldan raunveruleikann til lengdar.
Byrjið á yfirsýn, ekki fleiri kerfum
Fyrirtæki þurfa ekki endilega að kaupa fleiri öryggisvörur til að bæta stöðuna. Fyrsta skrefið er að vita hvað er þegar til staðar. Hvaða tæki tengjast fyrirtækisgögnum? Hvaða notendur eru með stjórnandaaðgang? Hvaða forrit geyma viðkvæm gögn? Og hvað gerist þegar starfsmaður hættir eða skiptir um hlutverk?
Þessi yfirsýn verður að vera lifandi, ekki skjal sem er uppfært einu sinni á ári. Tækjaskrá þarf að sýna hver ber ábyrgð á hverju tæki, hvort það sé uppfært og hvort hægt sé að læsa því eða eyða fyrirtækisgögnum ef það týnist. Aðgangsskrá þarf að sýna hvaða notendur hafa aðgang að lykilkerfum og hvort sá aðgangur sé enn nauðsynlegur.
Þar liggur oft fljótlegasti sparnaðurinn. Fyrirtæki sem þekkir umhverfi sitt getur hætt að greiða fyrir ónotuð leyfi, lokað gömlum aðgangum og forgangsraðað réttum umbótum. Fyrirtæki sem hefur enga yfirsýn endar frekar með ólík verkfæri, óljósa ábyrgð og dýrari viðbrögð þegar eitthvað fer úrskeiðis.
Auðkenni starfsfólks eru nýja jaðarlínan
Þegar starfsfólk vinnur hvar sem er verður notandaaðgangurinn ein mikilvægasta varnarlínan. Lykilorð eitt og sér er ekki nægileg vörn fyrir tölvupóst, skýjageymslu, bókhaldskerfi eða önnur lykilkerfi. Fjölþáttaauðkenning dregur verulega úr líkum á að stolið lykilorð eitt og sér gefi árásaraðila aðgang.
Góð lykilorðastjórnun snýst ekki um að starfsfólk muni sífellt flóknari streng. Hún snýst um að það geti búið til einstök, löng lykilorð og deilt sameiginlegum aðgangi með öruggum og rekjanlegum hætti. Lykilorð í töflureikni, óvarinni minnismiða eða sameiginlegu spjalli skapa óþarfa áhættu, sérstaklega þegar fólk kemur og fer.
Aðgangur á líka að fylgja hlutverki, ekki starfsheiti eða gömlum venjum. Sölufulltrúi þarf ekki sama aðgang og fjármálastjóri. Tímabundinn verktaki þarf ekki aðgang sem helst virkur eftir að verkefninu lýkur. Því skýrari sem þessi mörk eru, því minni verður skaðinn ef reikningur er tekinn yfir.
Tækið þarf að vera stjórnað, jafnvel heima
Fartölva sem er notuð til vinnu er fyrirtækistæki, jafnvel þótt hún standi á eldhúsborði. Hún þarf reglulegar uppfærslur, dulkóðun, vírus- og atferlisvörn og möguleika á fjarstýrðri aðstoð. Þetta er ekki til að fylgjast með starfsfólki. Þetta er til að fyrirtækið geti lagað veikleika, brugðist fljótt við atvikum og haldið vinnunni gangandi.
Sjálfvirkar uppfærslur eru gott dæmi um einfalda ráðstöfun með miklum áhrifum. Óuppfært stýrikerfi eða forrit getur innihaldið þekktan veikleika sem árásaraðilar nýta sér. Ef uppfærslum er alfarið skilið eftir til hvers starfsmanns verða þær oft frestaðar þar til vandinn er orðinn sýnilegur.
Eigin tæki starfsfólks geta hentað í sumum rekstri, en þá þarf að taka meðvitaða ákvörðun um skilmála. Hvað má geyma á tækinu? Hvernig er fyrirtækjagögnum eytt við starfslok? Er tækið með nægilega vernd og uppfærslur? Í mörgum tilvikum er hagkvæmara að útvega stöðluð vinnutæki en að reyna að tryggja ólíkan tækjaflota sem fyrirtækið stjórnar aðeins að hluta.
Gögn þurfa vernd og raunhæfa leið til baka
Fjarvinnan eykur ekki aðeins líkur á innbroti. Hún eykur líka líkurnar á mannlegum mistökum. Skrá er eytt, rangri útgáfu er vistað yfir mikilvægt skjal eða mappa fær of víðtækan deilingaraðgang. Þess vegna þarf fyrirtækið bæði að stjórna því hverjir geta deilt gögnum og geta endurheimt þau þegar eitthvað bregst.
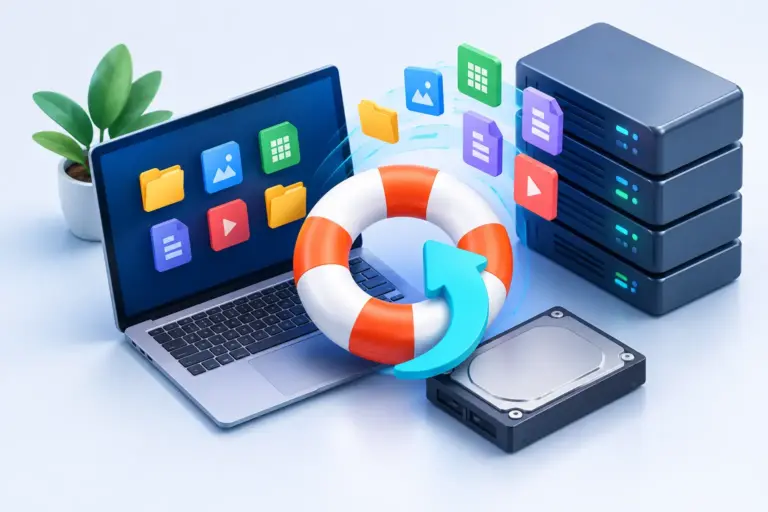
Afritun er ekki sama og rekstrarhæf endurheimt. Gagnlegt afrit verður að vera varið gegn breytingum árásaraðila, prófað reglulega og nógu aðgengilegt til að hægt sé að endurheimta gögn innan ásættanlegs tíma. Spurningin er ekki aðeins hvort afrit sé til, heldur hversu lengi fyrirtækið getur starfað án kerfisins og hversu mikið gagnatap það þolir.
Það fer eftir eðli rekstursins hversu strangar kröfurnar þurfa að vera. Fyrirtæki með viðkvæm persónugögn, samningsgögn eða greiðsluupplýsingar þarf skýrari aðgangsstýringu og skjalfestingu en fyrirtæki sem vinnur að mestu með opinbert efni. Samt sem áður þurfa öll fyrirtæki að skilgreina hvaða gögn eru mikilvæg, hvar þau eru geymd og hver ber ábyrgð á þeim.
Reglur virka aðeins ef starfsfólk getur fylgt þeim
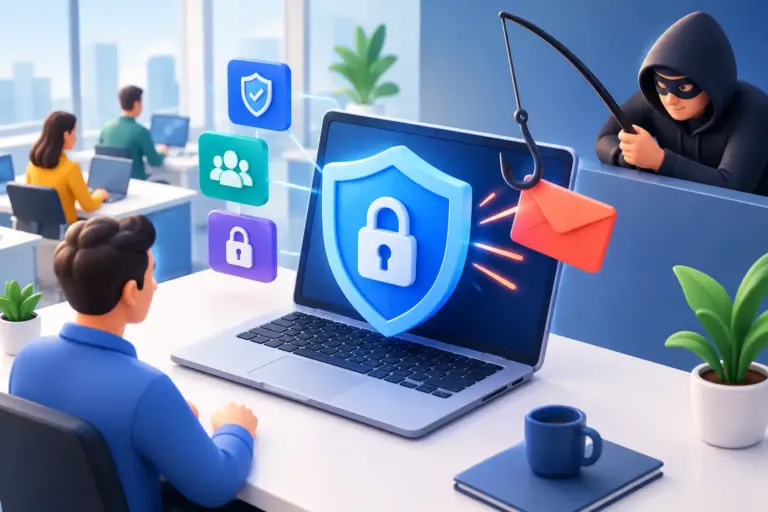
Öryggisregla sem er svo flókin að starfsfólk fer fram hjá henni er ekki raunveruleg vörn. Markmiðið er að gera rétta hegðun auðveldari en áhættusama leiðina. Starfsfólk þarf að vita hvernig það þekkir grunsamleg skilaboð, hvernig það tilkynnir mögulegt atvik og hvert það leitar þegar tæki eða aðgangur virkar ekki.
Stutt, regluleg fræðsla skilar meira en árleg kynning sem gleymist næsta dag. Notið raunveruleg dæmi úr daglegum rekstri: falsaðan reikning, innskráningarbeiðni sem virðist koma frá samstarfsaðila eða símtal þar sem óskað er eftir skyndilegri greiðslu. Starfsfólk á ekki að bera alla ábyrgð á örygginu, en það þarf að geta brugðist rétt við fyrstu mínúturnar.
Einnig þarf að fjarlægja sektarkennd úr tilkynningum. Starfsmaður sem segir strax frá röngum smelli eða týndu tæki gefur fyrirtækinu tækifæri til að takmarka skaðann. Starfsmaður sem óttast að fá áminningu gæti beðið of lengi.
Viðbragðsáætlun þarf að virka á mánudagsmorgni
Engin vörn stöðvar öll atvik. Það sem greinir vel rekin fyrirtæki frá öðrum er hversu hratt þau geta einangrað vandann, haldið samskiptum skýrum og komið starfseminni aftur af stað. Viðbragðsáætlun þarf að tilgreina hver tekur ákvörðun, hver hefur samband við tækniaðila, hvaða kerfi eru forgangsverkefni og hvernig starfsfólk fær leiðbeiningar.
Áætlunin þarf ekki að vera þykk handbók. Hún þarf að vera aðgengileg, prófuð og uppfærð þegar kerfi, starfsfólk eða vinnulag breytist. Ef öll lykilatriði eru aðeins geymd í kerfi sem verður óaðgengilegt í árás, nýtist áætlunin ekki þegar hennar er mest þörf.
Hjá nexIT vinnum við með fyrirtækjum að því að sameina daglega kerfisstjórnun, endanotendastuðning, vöktun og endurheimtaráætlanir í stjórnanlegt heildarumhverfi. Það getur hentað sérstaklega vel þegar innra teymið er lítið en kröfurnar um rekstraröryggi eru miklar.
Fjarvinna á að gefa fyrirtækinu sveigjanleika, ekki fleiri blind svæði. Byrjið á einni heiðarlegri yfirferð á aðgangum, tækjum og afritun. Sú vinna skapar oft meiri öryggisávinning en enn eitt flókið verkfæri – og gefur starfsfólkinu betri forsendur til að vinna örugglega, hvar sem vinnudagurinn hefst.