Tradycyjna kopia zapasowa lub kopia zapasowa w chmurze dla firm
Poniedziałkowy poranek, pracownicy nie mogą zalogować się do systemu biznesowego, a ostatnia kopia zapasowa okazuje się być sprzed tygodnia. Wtedy nie ma znaczenia, czy przechowywanie było tanie, czy technologia znana. Pytanie tradycyjne tworzenie kopii zapasowych czy kopie zapasowe w chmurze nie dotyczy przede wszystkim tego, gdzie znajdują się dane, ale jak szybko firma będzie mogła wznowić normalną działalność.
Dla małych i średnich firm utracone e-maile, dokumenty, dane finansowe lub informacje o klientach mogą oznaczać utracone przychody, zakłóconą obsługę i nadszarpnięte zaufanie. Dobre tworzenie kopii zapasowych jest zatem zabezpieczeniem działalności. Musi uwzględniać, które dane są ważne, jak długo firma może być niedostępna i jakie ryzyko faktycznie może ponieść działalność.
Tradycyjne tworzenie kopii zapasowych czy kopie zapasowe w chmurze: jaka jest różnica?
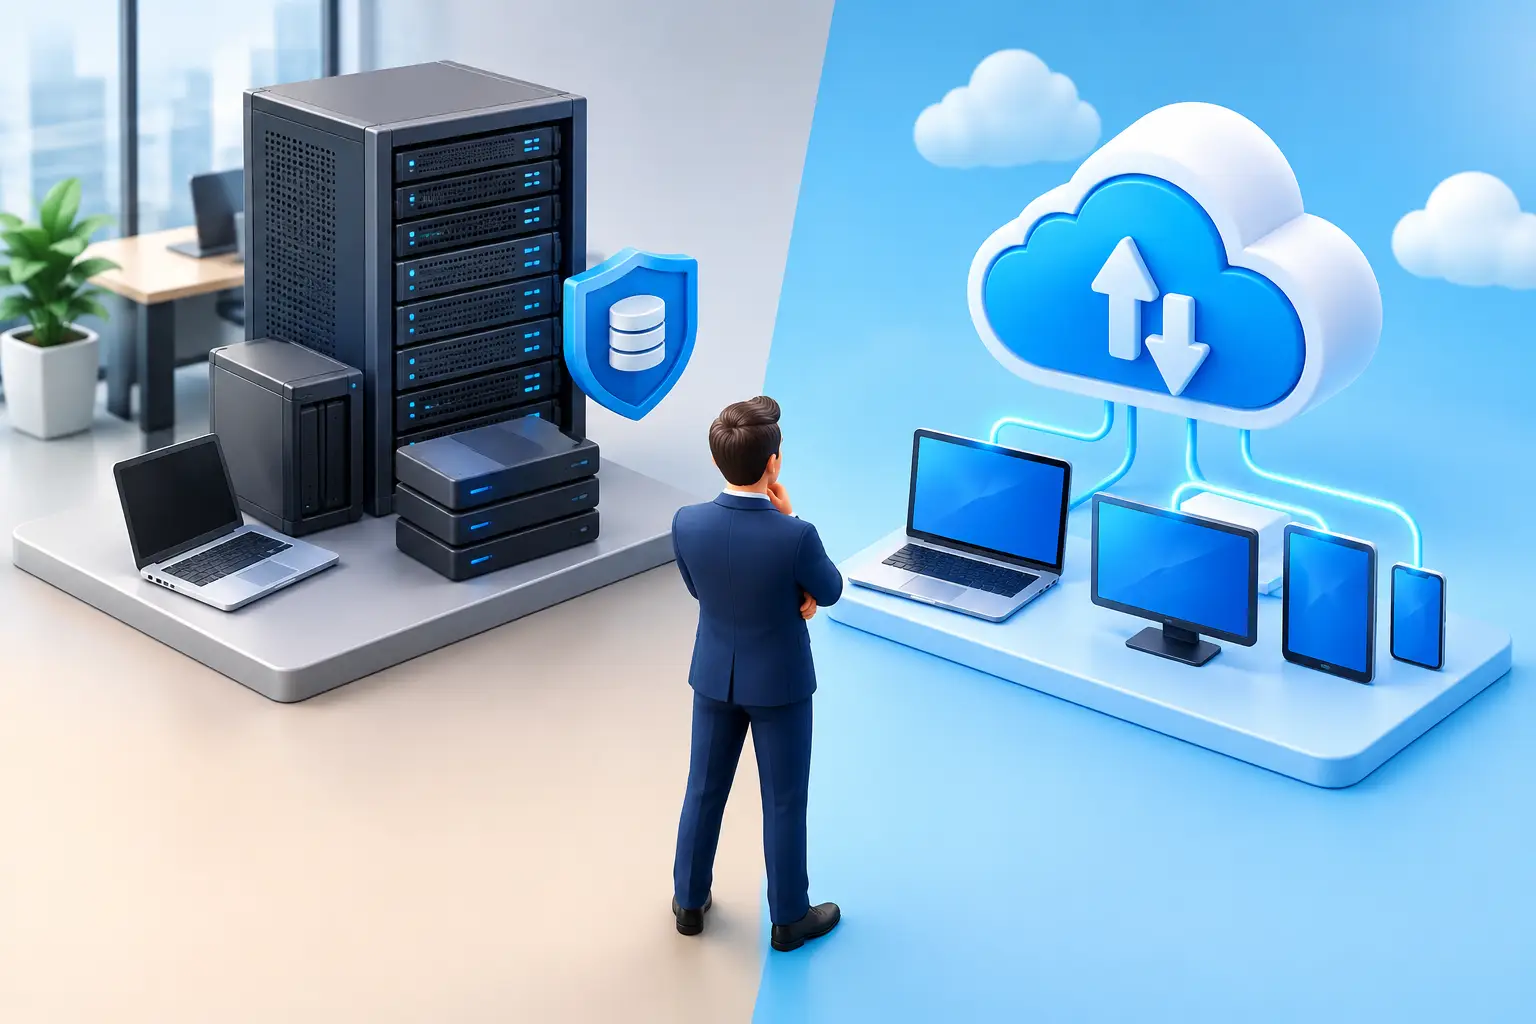
Tradycyjne tworzenie kopii zapasowych często oznacza, że dane są kopiowane na lokalny sprzęt, na przykład serwer sieciowy, pamięć NAS, dysk zewnętrzny lub taśmę magnetyczną. Sprzęt zazwyczaj znajduje się w tym samym budynku co pracownicy, czasami w zamkniętej szafie technicznej lub serwerowni. Firma ma wtedy bezpośrednią kontrolę nad sprzętem i często może szybko odzyskać duże zbiory danych przez sieć wewnętrzną.
Kopie zapasowe w chmurze przechowują kopie w centrum danych u dostawcy usług, oddzielnie od siedziby firmy. Tworzenie kopii zapasowych odbywa się przez połączenie sieciowe zgodnie z wcześniej zdefiniowanym harmonogramem, a dane są zazwyczaj szyfrowane zarówno podczas przesyłania, jak i przechowywania. Jeśli pożar, uszkodzenie przez wodę, włamanie lub awaria unieruchomi lokalny sprzęt, kopia zapasowa nie jest zagrożona w ten sam sposób.
To nie jest prosty wybór między starym a nowym. Lokalna kopia zapasowa może być bardzo sensowna, gdy trzeba szybko odzyskać dużą ilość danych. Kopie zapasowe w chmurze wzmacniają natomiast ochronę, gdy incydent dotyczy całej siedziby lub gdy pracownicy i sprzęt są rozproszeni. W większości przypadków najlepszym rozwiązaniem jest połączenie obu metod.
Szybkość odzyskiwania jest często ważniejsza niż sama kopia zapasowa
Kopia zapasowa, która nie została przetestowana, nie jest potwierdzonym planem odzyskiwania. Jest to jedna z najczęstszych słabości, które obserwujemy w firmach: tworzenie kopii zapasowych pozornie przebiega normalnie, ale nikt nie sprawdził, czy można otworzyć dane, odbudować serwer lub przywrócić użytkowników do pracy w akceptowalnym czasie.
Kopia zapasowa lokalna może mieć przewagę, gdy trzeba odzyskać wiele terabajtów. Jeśli serwer ulegnie awarii, ale budynek i sieć wewnętrzna są w porządku, pobranie danych z lokalnej pamięci może być znacznie szybsze niż pobranie ich z chmury. Dotyczy to szczególnie firm pracujących z dużymi plikami projektowymi, filmami, danymi produkcyjnymi lub obszernymi zbiorami danych.
Kopia w chmurze ma kolejną zaletę. Umożliwia firmie odzyskanie danych, gdy lokalne systemy komputerowe, biuro lub sprzęt do przechowywania danych są niedostępne. Niektóre systemy mogą również tymczasowo uruchamiać kopie zapasowe serwerów w środowisku chmurowym. Może to znacznie skrócić czas przestoju, ale wymaga wcześniejszego zaplanowania usług, połączenia sieciowego i priorytetów systemowych.
Właściwe pytanie brzmi zatem nie tylko: „Jak często wykonuje się kopię zapasową?” Ale także: „Jak długo możemy obejść się bez tego systemu?” Poczta elektroniczna, księgowość, systemy sprzedaży, repozytoria dokumentów i systemy operacyjne nie mają tej samej tolerancji na przestoje.
Ustaw mierzalne cele dotyczące odzyskiwania danych
Dwa pojęcia pomagają menedżerom w podejmowaniu jasnych decyzji. Czas odzyskiwania danych opisuje, jak szybko system musi zostać ponownie uruchomiony. Okres dopuszczalnej utraty danych opisuje natomiast, ile najnowszych danych firma może stracić.
Jeśli firma może sobie pozwolić na utratę do czterech godzin pracy, kopia zapasowa musi być tworzona co najmniej co cztery godziny. Jeśli system sprzedaży nie może być niedostępny dłużej niż jeden dzień roboczy, plan odzyskiwania danych musi pokazywać, faktycznie a nie tylko na papierze, jak ten cel zostanie osiągnięty.
Cele te powinny być różne dla różnych systemów. Rzadko ma sens wydawanie tyle samo na odzyskiwanie danych ze starego archiwum dokumentów, co na aktywne systemy finansowe lub usługowe.
Ryzyko bezpieczeństwa: kopie zapasowe również stają się celem
Ransomware niekoniecznie zatrzymuje się, gdy zaszyfrowane zostaną pliki firmy. Atakujący często szukają kopii zapasowych, usuwają je lub próbują je zaszyfrować przed zażądaniem zapłaty. Kopia zapasowa, która jest zawsze podłączona do tej samej sieci, dostępna za pomocą tych samych kont użytkowników i niechroniona przed modyfikacją, może być zatem słabszą ochroną, niż menedżerowie zakładają.
Kopie zapasowe lokalne muszą być chronione przed incydentami fizycznymi i niewłaściwym dostępem. Dysk zewnętrzny w szufladzie jest lepszy niż brak kopii zapasowej, ale niewiele pomaga, jeśli znajduje się w tym samym budynku i proces tworzenia kopii zapasowej ulegnie awarii. Istnieje również ryzyko, że ręczne tworzenie kopii zapasowych stanie się nieregularne w przypadku zwiększonego obciążenia lub nieobecności osoby odpowiedzialnej.
Kopie zapasowe w chmurze zmniejszają ryzyko lokalnych uszkodzeń, ale nie są automatycznie bezpieczne. Konieczne jest sprawdzenie okresu przechowywania, kontroli dostępu, uwierzytelniania wieloskładnikowego, szyfrowania oraz tego, czy kopie zapasowe można modyfikować lub usuwać bez specjalnych uprawnień. Niezmienialne kopie zapasowe, w których danych nie można usuwać ani modyfikować przez określony czas, mogą mieć kluczowe znaczenie po ataku sieciowym.
Dobra ochrona opiera się na zasadzie często nazywanej 3-2-1: posiadanie co najmniej trzech kopii danych, na dwóch różnych nośnikach pamięci i jednej kopii poza siedzibą firmy. W operacjach, w których ataki sieciowe stanowią realne zagrożenie, sensowne jest dodanie kopii zapasowej chronionej przed modyfikacją.
Koszt jest większy niż cena miejsca do przechowywania
Tradycyjne tworzenie kopii zapasowych może początkowo wydawać się opłacalne. Firma kupuje sprzęt i używa go przez kilka lat. Jednak koszty obejmują również konserwację, wymianę dysków, monitorowanie, oprogramowanie do tworzenia kopii zapasowych, energię elektryczną i czas personelu. Jeśli sprzęt ulegnie awarii lub zabraknie miejsca bez ostrzeżenia, oszczędności mogą okazać się kosztowne.
Kopia zapasowa w chmurze jest często płatna jako usługa miesięczna. Może to zapewnić bardziej przewidywalne koszty operacyjne i zmniejszyć potrzebę posiadania własnego sprzętu do przechowywania danych. Z drugiej strony, koszty i czas odzyskiwania danych mogą wzrosnąć wraz ze wzrostem ilości danych, zwłaszcza jeśli duże dane muszą zostać pobrane w krótkim czasie.
Dlatego warto porównać całkowite koszty, a nie tylko miesięczną opłatę. Ile kosztuje jedna godzina przestoju? Ile kosztuje utrata najnowszych zamówień, danych płacowych lub komunikacji z klientami? Gdy odpowiedzi na te pytania będą znane, łatwiej będzie zobaczyć, gdzie inwestycja w tworzenie kopii zapasowych zapewnia rzeczywiste bezpieczeństwo operacyjne.
Kiedy najlepiej sprawdza się rozwiązanie mieszane?
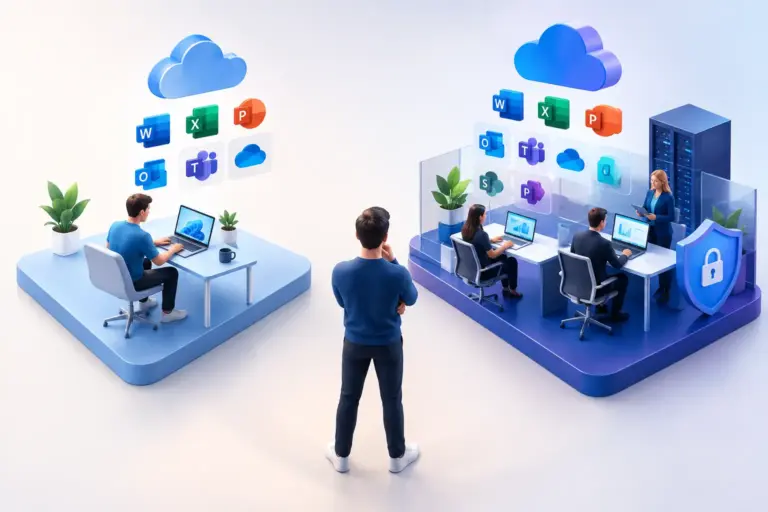
Większość firm nie musi wybierać jednej drogi. Lokalna kopia zapasowa może zapewnić szybkie odzyskiwanie dla najważniejszych systemów, podczas gdy kopia zapasowa w chmurze może stanowić zewnętrzne zabezpieczenie na wypadek poważnych incydentów. Zmniejsza to prawdopodobieństwo, że jedna awaria, jedno błędne ustawienie lub jeden atak zatrzymają działalność.
Rozwiązanie mieszane jest szczególnie przydatne, gdy firma posiada zarówno usługi w chmurze, jak i systemy lokalne. Na przykład Microsoft 365 to nie to samo, co dedykowany proces tworzenia kopii zapasowych. Pliki, skrzynki pocztowe lub użytkownicy mogą zostać przypadkowo usunięci, a ustawienia przechowywania niekoniecznie są zaprojektowane tak, aby spełniać wymagania odzyskiwania danych każdej firmy. To samo dotyczy repozytoriów dokumentów i systemów biznesowych hostowanych gdzie indziej.
W nexIT współpracujemy z firmami, aby określić, które dane i systemy muszą zostać przywrócone do działania w pierwszej kolejności. Następnie monitorujemy kopie zapasowe, reagujemy na błędy i testujemy odzyskiwanie, aby plan był realistyczny w razie potrzeby. Celem nie jest dodanie złożonego systemu, ale uczynienie odpowiedzialności, kosztów i ochrony bardziej przejrzystymi.
Pytania, na które należy odpowiedzieć przed podjęciem decyzji
Przed wyborem rozwiązania do tworzenia kopii zapasowych firma powinna być w stanie odpowiedzieć na cztery pytania: Które dane zatrzymują działalność w przypadku ich utraty? Jak aktualne muszą być przywrócone dane? Jak długo każdy kluczowy system może być niedostępny? I kto jest odpowiedzialny za monitorowanie błędów i testowanie odzyskiwania?
Jeśli odpowiedzi są niejasne, nie oznacza to, że firma koniecznie potrzebuje droższej technologii. Oznacza to, że najpierw należy zmapować priorytety. Proste, dobrze zarządzane rozwiązanie z potwierdzonymi odzyskiwaniami jest lepsze niż kosztowne rozwiązanie, którego nikt nie posiada ani nie rozumie.
Następny krok nie musi być dużym przedsięwzięciem. Zacznij od jednego ważnego systemu, zweryfikuj, kiedy ostatnio udało się go przywrócić, a następnie oceń, czy ten wynik pozwoliłby na kontynuowanie działalności w przypadku awarii jutro.