Bestu verkfærin fyrir miðlæga aðgangsstýringu
Starfsmaður hættir á föstudegi, en hefur enn aðgang að tölvupósti, skýjadrifi, viðskiptakerfi og lykilorðahólfi á mánudagsmorgni. Þetta er ekki óvenjulegt tæknivandamál heldur rekstraráhætta. Bestu verkfærin fyrir miðlæga aðgangsstýringu gera fyrirtækjum kleift að loka þeim glufum áður en þær verða að kostnaðarsömu öryggisatviki.
Miðlæg aðgangsstýring snýst ekki einfaldlega um að halda utan um notendanöfn. Hún tengir saman hver má fá aðgang, hvaða aðgang viðkomandi þarf, frá hvaða tæki hann skráir sig inn og hvenær aðgangurinn á að falla niður. Fyrir lítil og meðalstór fyrirtæki er markmiðið skýrt: færri handvirk mistök, betri yfirsýn og minni líkur á að stolnu lykilorði verði beitt gegn rekstrinum.
Af hverju duga stök notendareikningskerfi ekki?
Þegar hvert kerfi er rekið eitt og sér verður aðgangsstýring fljótt ósýnileg. Starfsmaður getur haft einn aðgang að Microsoft 365, annan að bókhaldskerfi, þriðja að verkefnastjórnun og fjórða að sérhæfðri skýjaþjónustu. Ef enginn ber heildarábyrgð þarf upplýsingatækniteymið að muna eftir hverju skrefi við nýráðningu, breytingu á starfi og starfslok.
Þetta tekur tíma, en stærsta vandamálið er áhættan. Óvirkir reikningar, endurnotuð lykilorð og of víð réttindi eru algengar leiðir inn í fyrirtækjakerfi. Eitt lykilorð sem lekur getur gefið árásaraðila aðgang að mun fleiri kerfum en starfsmaðurinn sjálfur áttaði sig á.
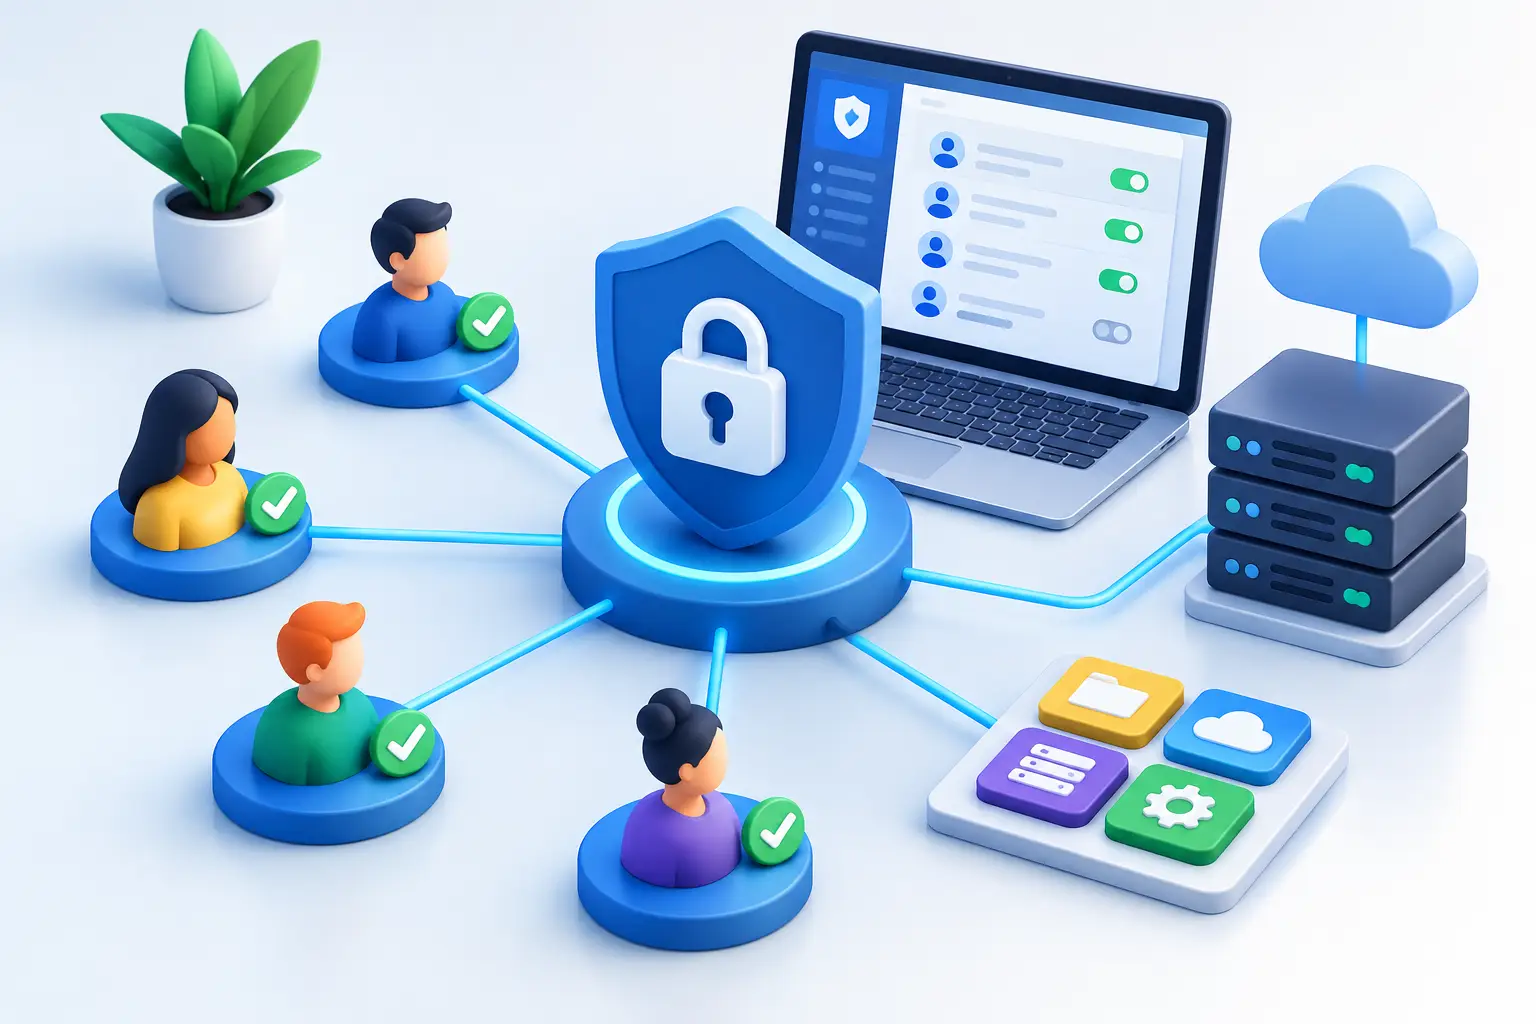
Miðlæg lausn setur eitt stjórnunarlag yfir aðganginn. Starfsmaður fær skilgreint hlutverk, reglur eru tengdar við það hlutverk og aðgangur er veittur eða afturkallaður með rekjanlegum hætti. Það einfaldar daglegan rekstur og styrkir jafnframt getu fyrirtækisins til að sýna fram á stjórn á upplýsingum gagnvart viðskiptavinum, tryggingafélögum eða eftirlitsaðilum.
Bestu verkfærin fyrir miðlæga aðgangsstýringu
Rétta lausnin er yfirleitt ekki eitt forrit. Hún er samspil auðkennisþjónustu, fjölþáttaauðkenningar, lykilorðastjórnunar og stjórnunar á tækjum. Hvaða samsetning hentar fer eftir stærð fyrirtækisins, kerfum þess, kröfum um öryggi og því hvort starfsfólk vinnur á eigin tækjum eða tækjum fyrirtækisins.
Microsoft Entra ID fyrir auðkenni og einfalda innskráningu
Fyrirtæki sem byggja starf sitt á Microsoft 365 byrja oft með Microsoft Entra ID. Kerfið heldur utan um notendur, hópa og innskráningar og getur veitt einfalda innskráningu í mörg skýjakerfi. Starfsmaður notar þá eitt fyrirtækjaauðkenni í stað þess að stofna sér ólíka reikninga í hverri nýrri þjónustu.
Stærsti ávinningurinn er samhengið. Þegar nýr starfsmaður er stofnaður er hægt að setja hann í hópa eftir starfi, deild eða ábyrgð og veita viðeigandi aðgang út frá þeim. Þegar starfslok verða er hægt að loka aðgangi í einum stjórnunarstað í stað þess að fara í gegnum langan lista af þjónustum.
Entra ID nýtist sérstaklega vel með skilyrtum aðgangi. Þar er hægt að krefjast aukinnar staðfestingar þegar notandi skráir sig inn frá óþekktu landi, óstýrðu tæki eða óvenjulegri staðsetningu. Reglurnar þurfa þó að vera vel útfærðar. Of strangar reglur geta truflað starfsfólk á ferðalagi, en of slakar reglur skila litlu öryggi.
Fjölþáttaauðkenning sem lágmarksvernd
Lykilorð eitt og sér er ekki fullnægjandi vörn, sama hversu langt eða flókið það er. Fjölþáttaauðkenning, oft kölluð MFA, bætir við staðfestingu í síma, auðkennisforriti eða öryggislykli. Þannig dugar stolið lykilorð síður eitt og sér til að komast inn.
Fyrir flest fyrirtæki ætti MFA að vera krafa fyrir tölvupóst, fjaraðgang, skýjageymslur, fjárhagskerfi og stjórnandareikninga. Það er skynsamlegt að byrja þar sem afleiðingarnar eru mestar og færa regluna svo yfir á önnur kerfi. Auðkennisforrit eða öryggislykill veitir yfirleitt sterkari vörn en SMS-skilaboð, sem geta verið viðkvæm fyrir svikum og flutningi símanúmera.
MFA leysir hins vegar ekki allt. Ef starfsmaður samþykkir innskráningarbeiðni í flýti eða er plataður í gegnum falska innskráningarsíðu getur árás samt heppnast. Þess vegna þarf að sameina tæknilegar reglur, fræðslu og eftirlit með óvenjulegum innskráningum.
Bitwarden fyrir lykilorð sem ekki er hægt að muna
Jafnvel með einfaldri innskráningu eru enn kerfi sem styðja hana ekki. Þar gegnir lykilorðastjóri lykilhlutverki. Bitwarden gerir starfsfólki kleift að búa til löng og einstök lykilorð, geyma þau á öruggan hátt og deila aðgangi með hópum án þess að senda lykilorð í tölvupósti eða skilaboðum.
Fyrir reksturinn skiptir mestu að lykilorðið sé í eigu fyrirtækisins, ekki einstaklingsins. Ef starfsmaður heldur utan um aðgang að sameiginlegu samfélagsmiðlasniði, birgjagátt eða tæknikerfi í eigin vafra getur aðgangurinn horfið þegar hann fer. Með miðlægri lykilorðastjórnun er hægt að færa eignarhald, afturkalla deilingu og halda utan um hver hafði aðgang.
Lykilorðastjóri er ekki staðgengill fyrir auðkennisstjórnun. Hann er viðbót fyrir þau kerfi sem ekki tengjast miðlægu innskráningarkerfi og fyrir örugga meðhöndlun sameiginlegra innskráninga. Fyrirtæki ættu að forðast að nota eitt sameiginlegt lykilorð fyrir heilt teymi þegar hægt er að veita hverjum notanda persónulegan og rekjanlegan aðgang.
Tækjastýring og skilyrtur aðgangur
Aðgangur er ekki aðeins spurning um hver notandinn er. Tækið skiptir líka máli. Tölva án dulkóðunar, öryggisuppfærslna eða endpoint-varnar ætti ekki sjálfkrafa að fá sama aðgang að viðkvæmum gögnum og stýrð vinnutölva.
Með tækjastjórnun, til dæmis í umhverfi Microsoft og NinjaOne, er hægt að fá yfirsýn yfir stöðu tækja og bregðast hraðar við. Þegar þeirri yfirsýn er tengt við skilyrtan aðgang má setja reglur sem takmarka aðgang frá tækjum sem uppfylla ekki öryggiskröfur. Þetta er sérstaklega mikilvægt fyrir fyrirtæki með fjarvinnu, margar starfsstöðvar eða starfsfólk sem ferðast mikið.
Hér þarf að finna jafnvægi. Fyrirtæki sem leyfa eigin tæki þurfa skýra stefnu um hvaða gögn megi opna, hvort skrá megi gögn niður og hvernig fyrirtækjagögnum verði eytt ef tæki glatast. Ekki öll störf þurfa sömu takmarkanir, en viðkvæm gögn kalla á skýrari mörk.
Sérstök stjórn á stjórnandaaðgangi
Stjórnandareikningar eiga aldrei að vera bara venjulegir notendareikningar með fleiri réttindum. Þeir geta breytt öryggisstillingum, stofnað notendur og opnað leiðir að mikilvægum kerfum. Ef slíkur reikningur er tekinn yfir geta afleiðingarnar orðið víðtækar á skömmum tíma.
Góð framkvæmd er að nota sérstaka stjórnandareikninga, krefjast sterkrar MFA-staðfestingar og veita réttindi aðeins þegar þau eru nauðsynleg. Einnig þarf að fara reglulega yfir hverjir eru með stjórnunarheimildir. Starfsheiti eitt og sér er ekki ástæða til að halda aðgangi sem ekki er lengur notaður.
Veljið út frá rekstri, ekki eiginleikalista
Það er auðvelt að velja lausn út frá löngum lista af eiginleikum. Betri spurning er: Hvað gerist þegar starfsmaður byrjar, skiptir um hlutverk, missir síma eða hættir? Ef svarið felur í sér tölvupósta, minnisblöð og handvirkar breytingar í mörgum kerfum er ferlið viðkvæmt.
Fyrirtæki með Microsoft 365 fá oft mestan árangur með því að byggja auðkennisstýringu þar í kring og bæta við lykilorðastjóra fyrir kerfi utan þess umhverfis. Fyrirtæki með strangar kröfur, marga utanaðkomandi verktaka eða sérhæfð viðskiptakerfi kunna að þurfa ítarlegri samþættingar og formlegra ferli fyrir samþykktir. Það sem hentar 15 manna þjónustufyrirtæki er ekki endilega rétt fyrir fyrirtæki með mörg hundruð notendur og flókna aðfangakeðju.
Innleiðingin þarf líka að taka mið af fólkinu sem notar kerfin. Ef aðgangsferlið er flókið mun starfsfólk leita sér hjáleiða. Skýr leiðbeining, góð uppsetning og skjót aðstoð eru því ekki aukaatriði heldur hluti af örygginu sjálfu.
Byrjið á aðgangsúttekt sem skilar niðurstöðu
Áður en nýtt verkfæri er keypt þarf að kortleggja raunveruleikann. Hvaða kerfi innihalda viðkvæm gögn? Hvaða notendur hafa stjórnandaaðgang? Hvaða sameiginlegu lykilorð eru í notkun? Og hversu langan tíma tekur að loka öllum aðgangi þegar starfsmaður hættir?
Síðan er hægt að forgangsraða. Byrjið á að vernda tölvupóst og stjórnandaaðgang með MFA, tengið helstu skýjakerfi við miðlæga innskráningu og komið sameiginlegum lykilorðum í stjórnað lykilorðahólf. Eftir það er eðlilegt að tengja tækjastöðu, reglulega aðgangsyfirferð og skýr ferli fyrir nýráðningar og starfslok.
Hjá nexIT lítum við á þetta sem daglegt rekstrarverkefni, ekki uppsetningu sem má gleyma eftir afhendingu. Aðgangar breytast jafnt og þétt með fyrirtækinu. Þegar stjórn á þeim er einföld, mælanleg og endurskoðuð reglulega fær reksturinn meira en betri öryggisstillingar – hann fær færri óvæntar uppákomur þegar mest liggur við.