Hvenær þarf MFA og hvar skiptir hún mestu máli?
Lyklaborðið slær inn rétt lykilorð, en sá sem skráir sig inn er ekki starfsmaðurinn þinn. Svona byrja margar alvarlegar netárásir – ekki með tæknilegu innbroti í kerfi, heldur með stolnu lykilorði úr svikapósti, endurnotuðu lykilorði eða gagnaleka hjá annarri þjónustu. Spurningin hvenær þarf MFA snýst því ekki aðeins um tæknilega uppsetningu. Hún snýst um hvaða aðgang fyrirtækið hefur efni á að missa.
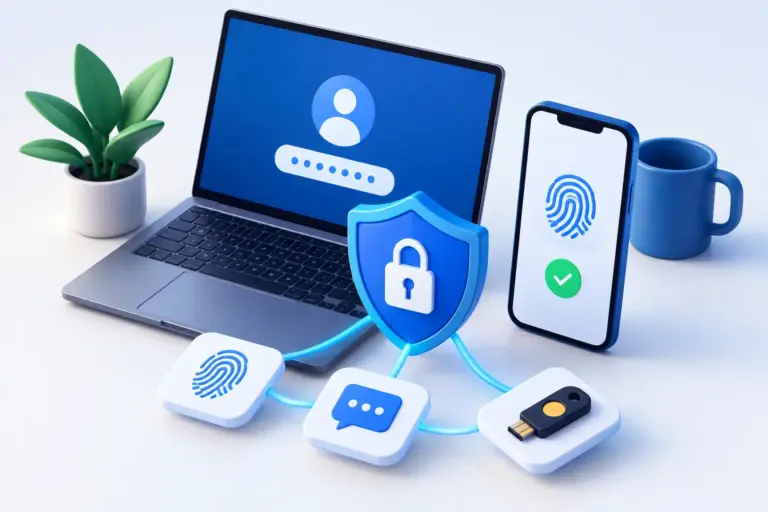
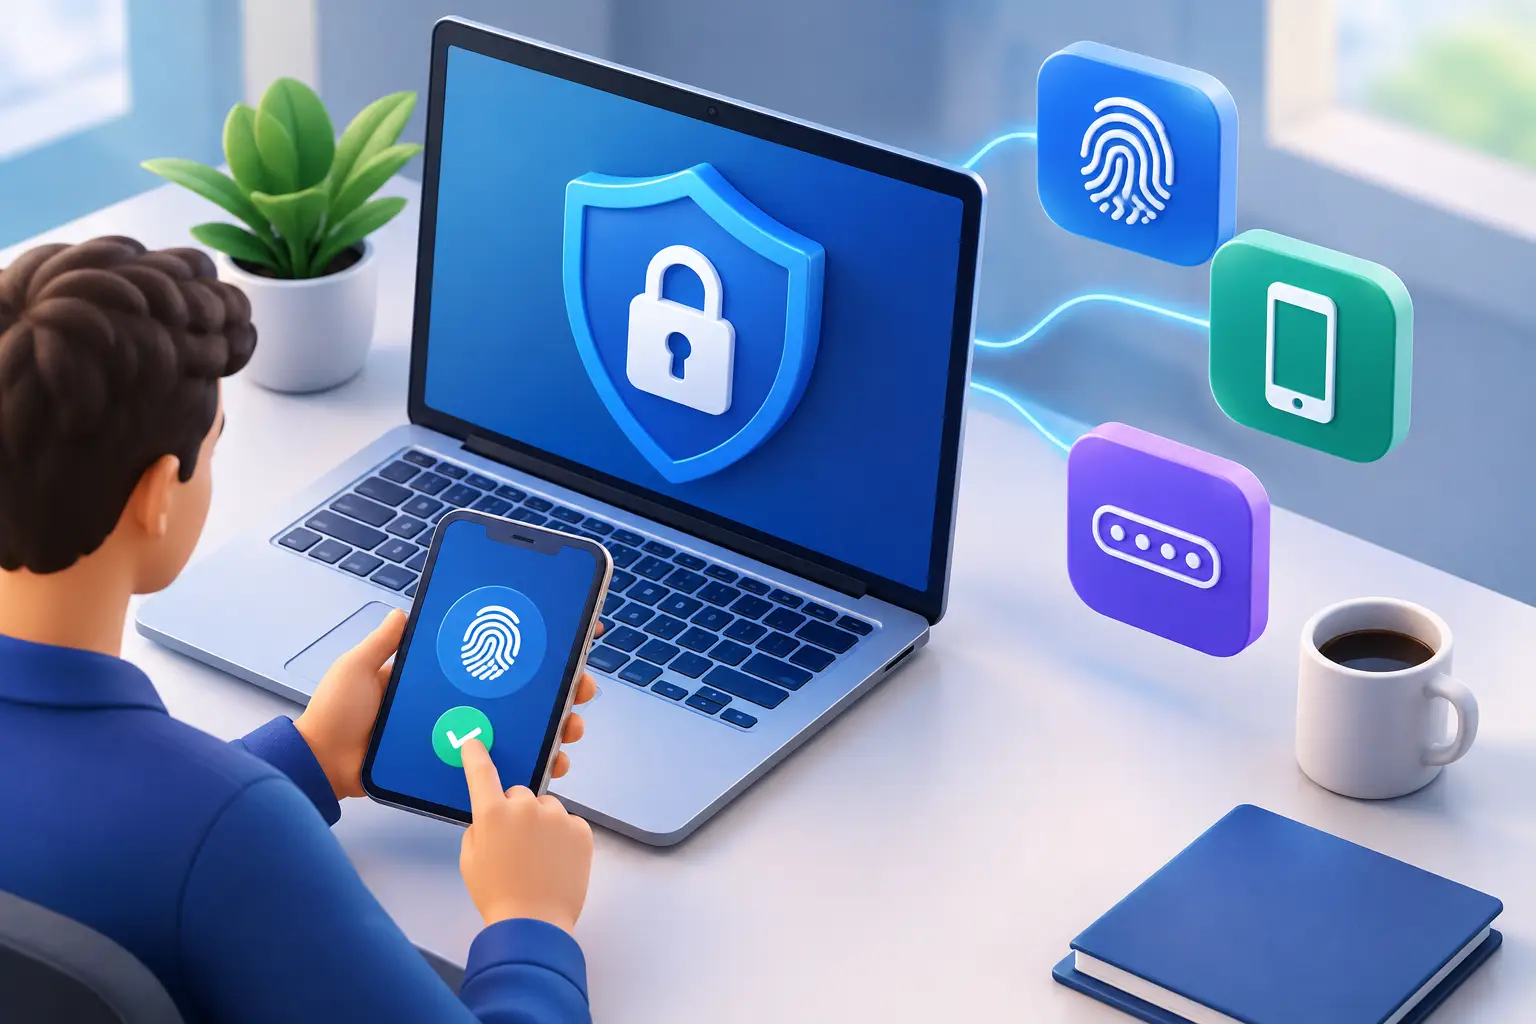
Fjölþáttaauðkenning, oft kölluð MFA, krefst þess að notandi staðfesti auðkenni sitt með fleiri en einu atriði. Það getur til dæmis verið lykilorð ásamt staðfestingu í auðkenningarappi, öryggislykli eða lífkennaupplýsingu í tæki. Ef lykilorðið eitt og sér lendir í röngum höndum dugar það ekki til að komast inn.
Fyrir lítil og meðalstór fyrirtæki er MFA ein hagkvæmasta leiðin til að lækka áhættu án þess að byggja upp flókið öryggiskerfi. Hún kemur þó ekki í stað góðrar aðgangsstýringar, uppfærðra tækja eða afrita. Hún er einn mikilvægur varnarlaganna sem halda rekstrinum gangandi þegar eitthvað fer úrskeiðis.
Hvenær þarf MFA að vera skilyrði?
Stutta svarið er: nánast alltaf þegar aðgangur getur haft áhrif á fyrirtækið, viðskiptavini þess eða fjárhag. Lengra svarið er að forgangurinn ræðst af því hvaða kerfi eru notuð, hvaðan starfsfólk vinnur og hvaða gögn eru aðgengileg.
MFA á að vera krafa fyrir öll notendareikninga í tölvupósti og skýjaþjónustum. Tölvupóstur er yfirleitt lykillinn að öðrum kerfum, vegna þess að þar berast endurstillingar á lykilorðum, reikningar, samningar og samskipti við viðskiptavini. Sá sem nær stjórn á pósthólfi getur oft endurstillt aðgang að mörgum öðrum þjónustum án þess að vekja strax athygli.
Hún þarf einnig að vera virk fyrir stjórnendur, fjármálateymi, mannauðsmál og alla sem hafa aukin réttindi. Hér eru afleiðingarnar meiri en þegar venjulegur notandareikningur verður fyrir árás. Reikningur með stjórnandaaðgangi getur breytt stillingum, búið til nýja notendur, slökkt á öryggisvörnum eða náð í mikið magn gagna á stuttum tíma.
Fjartengingar, VPN-aðgangur, fjarskjálausnir og stjórnborð hjá þjónustuveitum eiga sömuleiðis að krefjast MFA. Þegar starfsfólk vinnur heiman frá, á ferðalagi eða með eigin nettengingu er ekki lengur hægt að treysta á að skrifstofunetið sé eina varnarlagið. Aðgangurinn þarf að sannreyna notandann, ekki bara staðsetningu hans.
Kerfi sem eiga að vera fyrst í röðinni
Ef fyrirtæki er að hefja innleiðingu þarf það ekki að leysa allt í einu. Best er að byrja þar sem ein stolinn innskráning getur valdið mestum skaða. Fyrsta forgangsröðin er yfirleitt tölvupóstur og samvinnukerfi, síðan fjármála- og launakerfi, þjónustur fyrir viðskiptavinagögn og aðgangar með stjórnunarheimildir.
Ekki gleyma þjónustureikningum og utanaðkomandi aðilum. Bókhaldsstofan, vefhönnuðurinn, hugbúnaðarráðgjafinn eða rekstraraðilinn gæti haft aðgang að mikilvægum kerfum. Sá aðgangur þarf að vera persónubundinn, takmarkaður við það sem viðkomandi þarf og varinn með MFA. Sameiginlegir innskráningarreikningar gera rekjanleika erfiðan og skapa óþarfa áhættu.
Það sama gildir um lykilorðastjóra. Þar eru oft lyklar að mörgum viðskiptakerfum geymdir á einum stað. MFA á lykilorðastjóra getur komið í veg fyrir að eitt veikt eða endurnotað lykilorð opni dyr að allri starfseminni.
Áhætta ræður meira en stærð fyrirtækisins
Algeng hugsun er að MFA sé fyrst og fremst nauðsynleg hjá stórum fyrirtækjum eða þeim sem vinna með sérstaklega viðkvæmar persónuupplýsingar. En árásaraðilar velja oft minni fyrirtæki einmitt vegna þess að varnirnar eru veikari og viðbragðstíminn lengri. Fyrirtæki með tíu starfsmenn getur tapað jafnmiklu hlutfallslega vegna lokaðs tölvupósts eða rangrar greiðslu og stórt fyrirtæki vegna sambærilegs atviks.
Áhættan eykst þegar fyrirtækið geymir persónuupplýsingar, viðskiptasamninga, greiðsluupplýsingar, hugverk eða trúnaðargögn í skýinu. Hún eykst líka þegar starfsfólk hefur greiðan aðgang að kerfum úr mörgum tækjum eða þegar margir ytri aðilar tengjast umhverfinu.
Reglur og samningsskuldbindingar geta einnig gert MFA að eðlilegri kröfu. Viðskiptavinir, tryggingafélög og samstarfsaðilar biðja í auknum mæli um staðfestingu á grunnöryggisráðstöfunum. Þá er betra að geta sýnt fram á virka aðgangsstýringu en að þurfa að útskýra eftir á af hverju hún var ekki til staðar.
MFA verndar ekki gegn öllu
Fjölþáttaauðkenning dregur verulega úr hættunni sem fylgir stolnum lykilorðum, en hún er ekki töfralausn. Notandi getur enn samþykkt sviksamlega innskráningu fyrir mistök, sérstaklega ef árásaraðili sendir síendurteknar staðfestingarbeiðnir í síma. Þetta er stundum kallað MFA-þreyta.
SMS-staðfesting er betri en engin viðbótarstaðfesting, en hún er ekki alltaf besti kosturinn. Símanúmer geta orðið fyrir misnotkun og skilaboð geta tafist eða farið á rangan stað. Auðkenningarforrit og öryggislyklar veita yfirleitt betri vörn. Fyrir stjórnendur og reikninga með mikinn aðgang er skynsamlegt að velja sterkustu aðferðina sem kerfin styðja.
Við mælum líka með að skoða staðfestingarferlið sjálft. Starfsfólk á að vita að það samþykkir aldrei beiðni sem það átti ekki von á. Ef óvænt beiðni birtist er rétt viðbragð að hafna henni, breyta lykilorði ef grunur vaknar og láta tækniaðila vita. Tæknin virkar best þegar verklagið styður hana.
Hvernig á að innleiða MFA án óþarfa truflana?
Óvönduð innleiðing getur skapað óþarfa álag á starfsfólk og stuðningsteymi. Vel skipulögð innleiðing er hins vegar einföld, fyrirsjáanleg og hægt að framkvæma í áföngum. Fyrst þarf að kortleggja hvaða kerfi eru í notkun, hverjir hafa aðgang og hvar aukin réttindi liggja.
Næst er ákveðið hvaða aðferðir henta hverjum hópi. Flestir notendur geta notað auðkenningarapp í vinnusíma eða persónulegum síma samkvæmt skýrri stefnu fyrirtækisins. Starfsfólk sem vinnur við viðkvæm kerfi eða hefur stjórnunarheimildir getur þurft öryggislykil. Það er einnig nauðsynlegt að skilgreina öruggt ferli fyrir þá sem missa síma, skipta um tæki eða eru án farsíma í vinnu.
Góð innleiðing byrjar oft með litlum prufuhópi. Þar koma í ljós tæknileg frávik, kerfi sem styðja ekki valda aðferð og þörf fyrir skýrari leiðbeiningar. Þegar ferlið er komið í lag er hægt að færa það yfir á næsta hóp, með tímasetningu og stuðningi sem hentar rekstrinum.
Það þarf að halda utan um endurheimt aðgangs af sömu alvöru og upphaflega uppsetningu. Varakóðar eiga ekki að liggja óvarðir í pósthólfi eða á skrifborði. Starfsmaður sem hringir og biður um endurstillingu þarf að fara í gegnum sannreynanlegt ferli. Annars verður endurheimtin veikasti hlekkurinn.
MFA þarf að fylgja góðri aðgangsstýringu
Fyrirtæki fær ekki fullan ávinning af MFA ef fyrrverandi starfsmenn halda aðgangi, allir hafa víðtækari heimildir en þeir þurfa eða reikningar eru ekki yfirfarnir reglulega. MFA staðfestir hver er að skrá sig inn. Aðgangsstýring ræður því hvað viðkomandi getur gert eftir innskráningu.
Þess vegna ætti fyrirtækið að hafa einfalt ferli þegar fólk byrjar, skiptir um hlutverk eða hættir. Aðgangur á að vera veittur eftir hlutverki, ekki eftir hentugleika, og fjarlægður strax þegar hann er ekki lengur nauðsynlegur. Regluleg yfirferð á stjórnandaaðgangi og ytri aðilum getur komið í veg fyrir að gömul heimild verði að opnum dyrum.
Við hjá nexIT nálgumst þetta sem rekstrarverkefni, ekki stakt öryggisátak. Við hjálpum fyrirtækjum að finna mikilvægustu aðgangana, velja framkvæmd sem starfsfólk ræður við og fylgja henni eftir í daglegri kerfisstjórnun. Markmiðið er ekki fleiri flóknar reglur, heldur minni líkur á rekstrarstoppi og skýrari stjórn á áhættu.
MFA er rétt að innleiða áður en hún verður krafa vegna atviks, tryggingaskilmála eða ósátts viðskiptavinar. Byrjaðu á tölvupóstinum og reikningunum sem geta stöðvað reksturinn, settu skýrar reglur um undantekningar og tryggðu að einhver beri ábyrgð á að þær virki áfram. Það er einfaldari leið til að vernda fyrirtækið en að reyna að ná aftur stjórn eftir að aðgangurinn hefur þegar farið úr höndum ykkar.