Leiðarvísir um stjórn notendaaðganga fyrirtækja
Starfsmaður hættir á föstudegi, en aðgangur hans að tölvupósti, skýjadrifi og viðskiptakerfi er enn virkur á mánudegi. Þetta er ekki aðeins lítið stjórnunaratriði. Þetta er öryggisáhætta, möguleg brot á reglum og óþarfur kostnaður. Góður leiðarvísir um stjórn notendaaðganga byrjar því á einfaldri spurningu: hverjir hafa aðgang að hvaða gögnum og kerfum – og hvers vegna?
Fyrir lítil og meðalstór fyrirtæki getur aðgangsstýring virst sjálfsögð þar til reksturinn stækkar. Nýir starfsmenn, verktakar, fjarvinna, fleiri forrit og viðkvæmari gögn skapa fljótt umhverfi þar sem enginn hefur heildaryfirsýn. Markmiðið er ekki að flækja daglegt starf með hömlum. Markmiðið er að tryggja að starfsfólk hafi réttan aðgang á réttum tíma, en ekki meiri aðgang en verkefni þess krefst.
Af hverju stjórn notendaaðganga skiptir reksturinn máli
Notendaaðgangur er lykill að rekstri fyrirtækisins. Með honum má lesa tölvupóst, breyta greiðsluupplýsingum, sækja skjöl, setja upp hugbúnað eða eyða gögnum. Þegar aðgangi er ekki stjórnað getur eitt stolið lykilorð eða gamall aðgangur opnað leið inn í kerfi sem áttu að vera varin.
Afleiðingarnar eru ekki alltaf dramatískar fyrst. Oft birtast þær sem óþarfur leyfiskostnaður, starfsmaður sem fær ekki aðgang þegar hann þarf hann, eða þjónustuborð sem eyðir dýrmætum tíma í að leysa óljós aðgangsvandamál. Alvarlegri tilvik geta falist í gagnaleka, svikum, lausnarhugbúnaði eða rekstrarstöðvun.
Vel skipulögð aðgangsstýring styður bæði öryggi og skilvirkni. Hún styttir innleiðingu nýrra starfsmanna, einfaldar úttektir og gerir fyrirtækinu kleift að svara fljótt þegar hlutverk breytast eða atvik koma upp. Þetta snýst því ekki eingöngu um upplýsingatækni. Þetta er stjórnun á áhættu, kostnaði og rekstrarsamfellu.
Byrjið á yfirsýn, ekki nýju tóli
Algeng mistök eru að kaupa nýtt öryggiskerfi áður en grundvallaratriðin eru skýr. Fyrst þarf að vita hvaða kerfi eru í notkun, hvaða reikningar eru til og hver ber ábyrgð á þeim. Þar falla undir bæði augljós kerfi, svo sem Microsoft 365 og bókhaldskerfi, og þau sem gleymast auðveldlega, til dæmis undirskriftarþjónustur, skýjageymslur, vefumsjónarkerfi og sérhæfð rekstrarforrit.
Skoðið sérstaklega sameiginlega reikninga. Reikningur sem margir nota fyrir þjónustu, sölu eða stjórnunarverkefni gerir erfitt að rekja breytingar og afturkalla aðgang þegar einstaklingur hættir. Þar sem slíkur aðgangur er óhjákvæmilegur þarf skýra ábyrgð, örugga varðveislu innskráningarupplýsinga og reglulega endurskoðun.
Yfirsýnin þarf ekki að byrja sem flókið verkefni. Skrá yfir kerfi, eigendur, notendahópa og tegundir aðgangs getur sýnt hvar stærsta áhættan liggur. Hún verður jafnframt grunnur að ákvörðun um hvað á að laga fyrst.
Flokkið aðgang eftir hlutverki
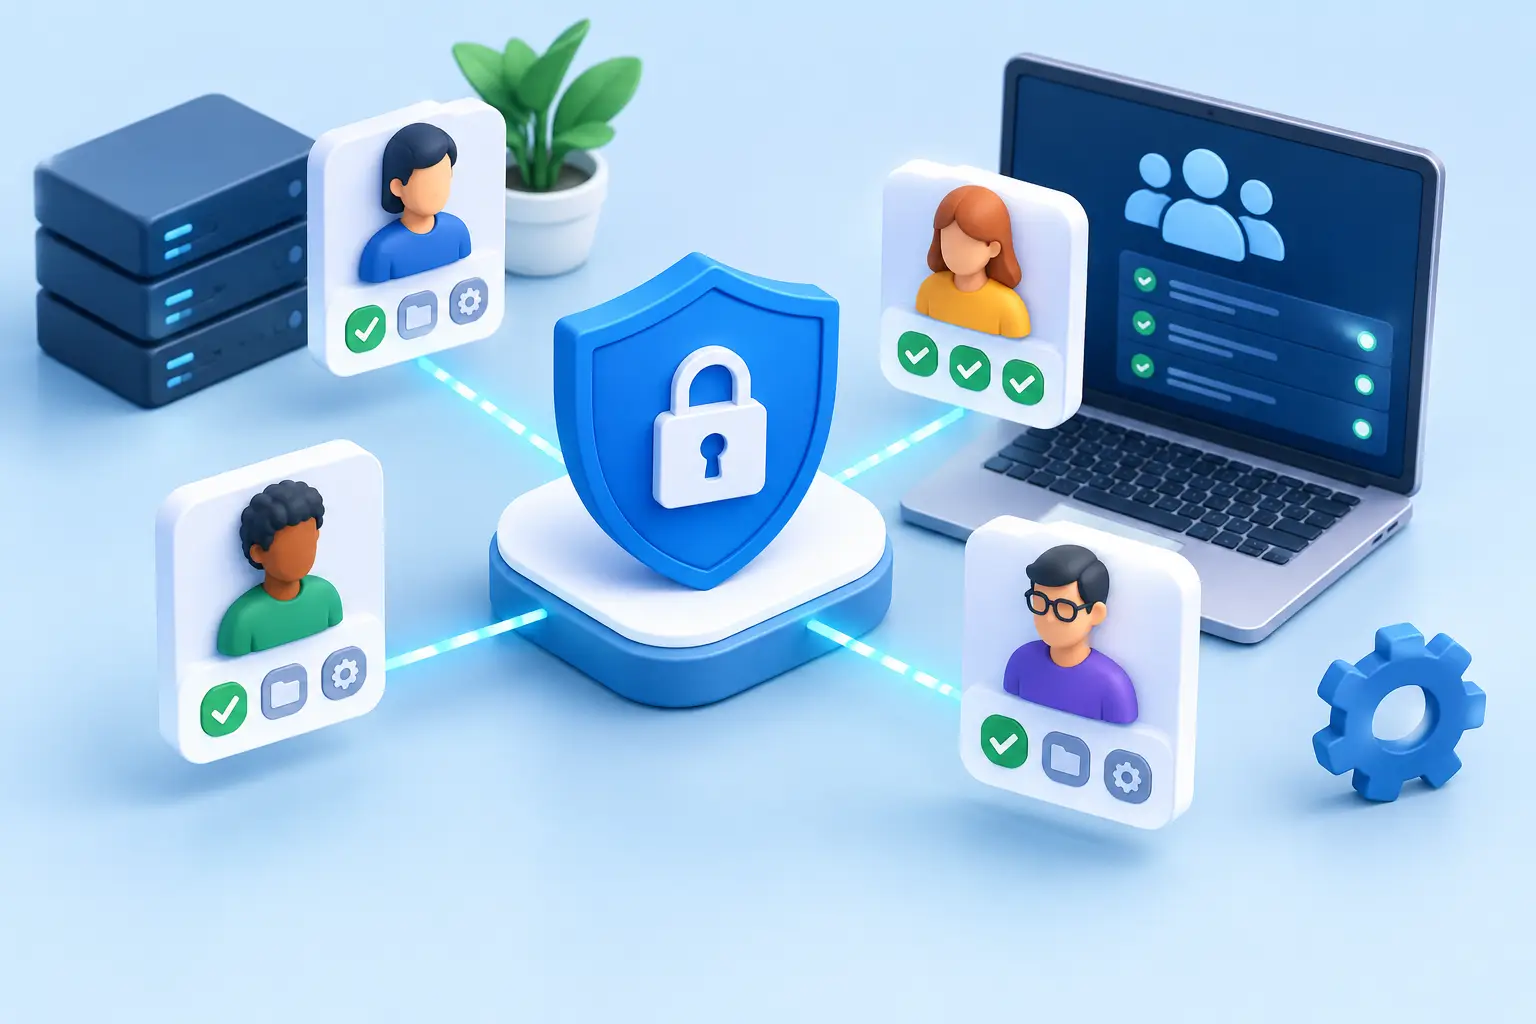
Bestu reglurnar eru yfirleitt byggðar á hlutverkum, ekki einstaklingum. Starfsmaður í fjármálum þarf eðlilega annan aðgang en starfsmaður í sölu, stjórnandi eða utanaðkomandi verktaki. Þegar aðgangur fylgir skilgreindu hlutverki er auðveldara að bæta fólki við, færa það milli starfa og fjarlægja aðgang án þess að byrja frá grunni í hvert sinn.
Hér gildir meginreglan um minnsta nauðsynlega aðgang. Notandi á aðeins að geta gert það sem þarf til að sinna starfi sínu. Þetta getur virst hægara í upphafi, en sparar tíma þegar villa verður, starfsmaður skiptir um hlutverk eða fyrirtækið þarf að sýna fram á stjórn á viðkvæmum upplýsingum.
Ekki er þó alltaf rétt að beita sömu takmörkunum alls staðar. Lítið teymi getur þurft breiðari heimildir til að halda hraða, en þá þarf að vega það upp með sterkari sannvottun, skráningu atburða og reglulegri yfirferð. Aðgangsstýring á að henta starfseminni, ekki neyða starfsemina til að vinna gegn skynsamlegum reglum.
Gerið komu, breytingar og brottför fyrirsjáanlegar
Flest aðgangsvandamál koma upp þegar starfsfólk byrjar, skiptir um starf eða hættir. Ef ferlið byggir á einstökum tölvupóstum og minni stjórnenda verða gloppur óhjákvæmilegar. Fyrirtækið þarf einfalt, endurtekið verklag sem mannauður, stjórnendur og upplýsingatækniaðili geta fylgt saman.
Við ráðningu á að skilgreina hlutverk, samþykkja nauðsynleg kerfi, búa til persónulegan notandareikning og virkja fjölþátta auðkenningu áður en viðkomandi byrjar. Einnig þarf að tryggja að tæki sé rétt uppsett, uppfært og skráð í umsýslu. Nýr starfsmaður á ekki að þurfa að deila lykilorði eða nota gamlan reikning til að komast strax af stað.
Þegar starf breytist þarf að fjarlægja eldri heimildir um leið og nýjar eru veittar. Annars safnast upp aðgangur sem enginn þarf lengur. Við starfslok þarf að loka eða stöðva aðgang á skilgreindum tíma, afturkalla lotur á virkum tækjum, tryggja afhendingu gagna og fjarlægja viðkomandi úr hópum, póstlistum og þjónustum. Þetta þarf að eiga við um verktaka og tímabundið starfsfólk rétt eins og fasta starfsmenn.
Skilgreinið ábyrgðina skýrt
Stjórnandi veit venjulega hvenær hlutverk breytist. Mannauðsteymi veit hvenær ráðning eða starfslok eiga sér stað. Upplýsingatækni sér um framkvæmdina og fylgist með tæknilegri áhættu. Þegar enginn þessara aðila á ferlið í sameiningu verða verkefni auðveldlega útundan.
Gagnlegt er að skilgreina hver óskar eftir aðgangi, hver samþykkir hann, hver setur hann upp og hver staðfestir að honum hafi verið lokað. Með einfaldri skráningu fæst rekjanleiki án þess að gera dagleg störf þung. Fyrirtæki sem er með utanaðkomandi upplýsingatækniþjónustu ætti að krefjast þess að þessi verkferli séu skjalfest og mælanleg.
Verjið innskráningarupplýsingar með fleiri en einu lagi
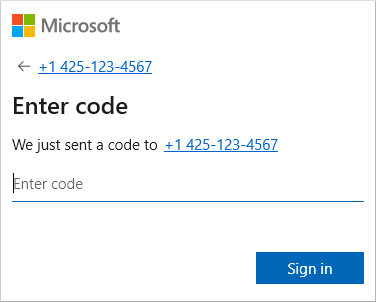
Sterk lykilorð eru enn mikilvæg, en þau duga ekki ein og sér. Endurnýtt eða stolið lykilorð getur gefið árásaraðila aðgang án þess að hann þurfi að brjótast inn í tæki. Fjölþátta auðkenning bætir við staðfestingu, til dæmis með auðkenningarforriti eða öryggislykli, og dregur verulega úr áhættu af stolnum aðgangsupplýsingum.
Lykilorðastjóri hjálpar starfsfólki að nota löng og einstök lykilorð án þess að skrá þau niður eða deila þeim í ótryggum skilaboðum. Fyrir sameiginleg kerfi getur hann einnig veitt aðgang án þess að allir þurfi að sjá lykilorðið sjálft. Það er einföld breyting sem bætir bæði öryggi og þjónustu.
Sérstaka athygli þarf að veita stjórnandaaðgangi. Reikningar með heimild til að setja upp hugbúnað, breyta öryggisstillingum eða stofna nýja notendur eiga að vera aðskildir frá venjulegum daglegum reikningi starfsmanns. Þeir eiga að vera notaðir aðeins þegar þörf krefur, varðir með sterkri fjölþátta auðkenningu og yfirfarnir reglulega.
Endurskoðið aðgang reglulega
Aðgangsstýring er ekki verkefni sem lýkur þegar reglur hafa verið skrifaðar. Fyrirtækið breytist stöðugt, og það gera kerfi, verkefni og áhætta líka. Regluleg yfirferð hjálpar til við að finna óvirka notendur, of víðtækar heimildir, gleymda verktaka og leyfi sem ekki eru lengur í notkun.
Hversu oft þarf að fara yfir aðgang fer eftir stærð fyrirtækis, eðli gagnanna og reglukröfum. Fyrirtæki sem vinnur með fjárhagsupplýsingar, persónugögn eða trúnaðargögn viðskiptavina þarf yfirleitt tíðari og formlegri yfirferð en fyrirtæki með einfaldari kerfi. Mikilvægast er að yfirferðin leiði til aðgerða, ekki aðeins gátlista sem enginn fylgir eftir.
Skoðið einnig atvikaskrár og óvenjulega innskráningarhegðun. Innskráning frá ókunnu landi, óvenjulegur niðurhalshraði eða endurteknar misheppnaðar tilraunir geta verið merki um að bregðast þurfi við áður en tjón verður. Rétt uppsett vöktun gerir upplýsingatækniteyminu kleift að rannsaka slíkt hratt.
Hvenær er rétt að fá aðstoð?
Ef fyrirtækið treystir á handvirkar töflur, sameiginleg lykilorð og óformleg skilaboð til að stjórna aðgangi er líklegt að tími sé kominn til að herða ferlið. Sama á við ef stjórnendur geta ekki svarað með vissu hverjir hafa stjórnandaaðgang eða hversu fljótt lokað er fyrir starfsmann sem hættir.
nexIT getur tekið ábyrgð á daglegri umsýslu notenda, tækja og öryggisstillinga ásamt því að hjálpa fyrirtækjum að byggja upp einföld verklög sem henta rekstrinum. Við leggjum áherslu á að sameina tæknilega vernd og hagnýta þjónustu, svo starfsfólk geti unnið án óþarfa tafa og stjórnendur hafi betri stjórn á áhættu og kostnaði.
Byrjið á einum raunverulegum prófsteini: veljið starfsmann sem hætti nýlega eða skipti um hlutverk og rekjið alla aðganga hans. Það sem kemur í ljós þar sýnir oft nákvæmlega hvar næsta umbótaverkefni á að hefjast.