Sådan konfigureres multifaktorautentificering
En medarbejder indtaster den korrekte adgangskode, men den person, der forsøger at logge ind, er ikke medarbejderen. Dette er præcis den type hændelse, som multifaktorgodkendelse skal forhindre. Spørgsmålet om sådan opsætter du multifaktorgodkendelse handler derfor ikke kun om teknisk konfiguration. Det handler om at reducere sandsynligheden for betalingssvindel, datatyveri, adgangsafbrydelser og dyre driftsstop.
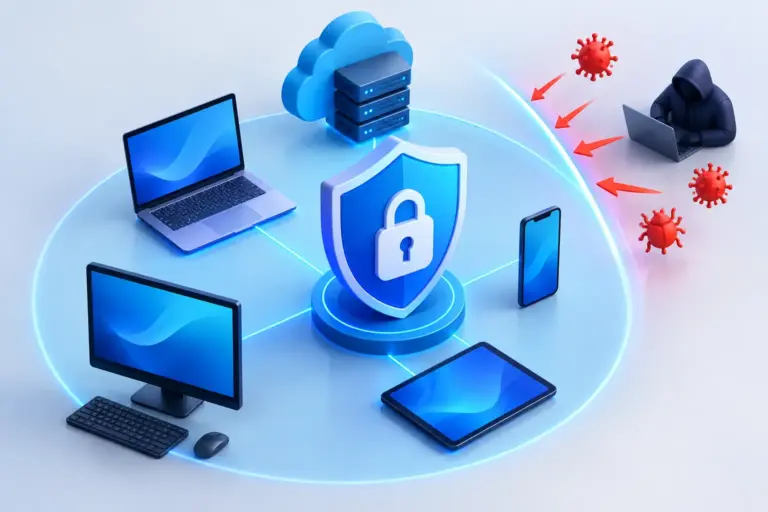
Adgangskoder vil fortsat være en del af de fleste login, men de alene giver ikke tilstrækkelig beskyttelse. De kan blive lækket i et cyberangreb, genbrugt på tværs af tjenester eller blive tilgængelige efter phishing. Med multifaktorgodkendelse skal brugeren bevise sin identitet med mere end én faktor. En tyv, der har adgangskoden, skal således også få fat i en enhed, en sikkerhedsnøgle eller en bekræftelse, som vedkommende ikke har.
Hvad multifaktorgodkendelse beskytter – og hvad den ikke gør
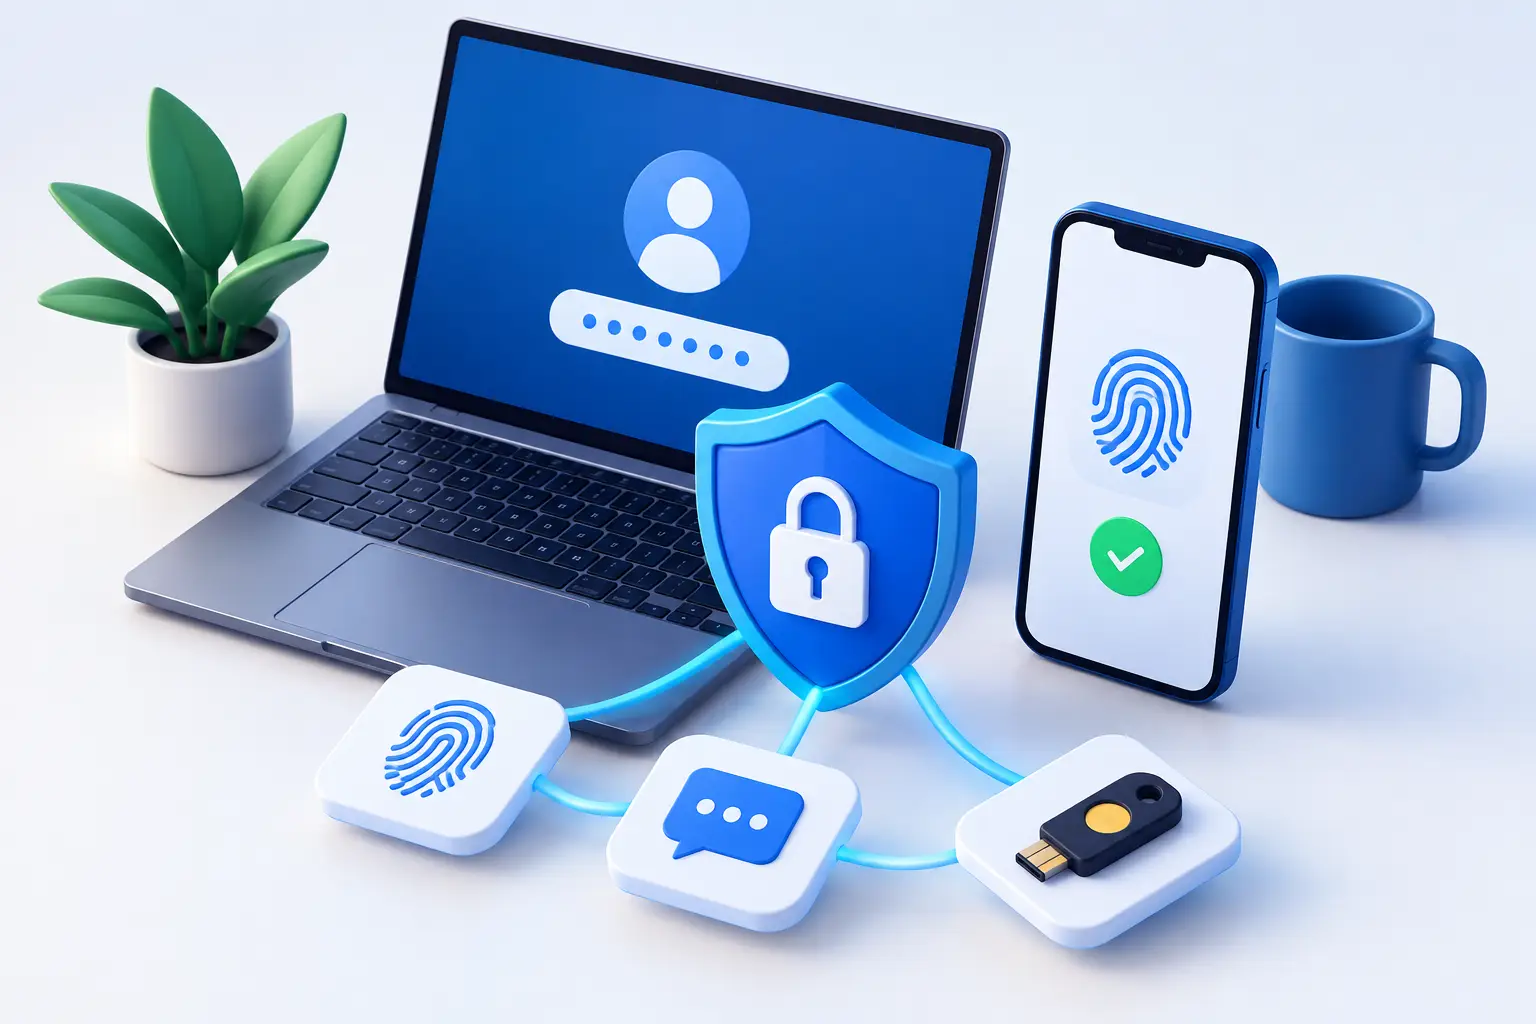
Multifaktorgodkendelse, ofte kaldet MFA, er typisk baseret på en kombination af noget, brugeren ved, har eller er. Adgangskoden er det, brugeren ved. En godkendelsesapp på telefonen, en sikkerhedsnøgle eller biometriske data på en enhed er eksempler på en anden faktor.
Virksomheder bør først beskytte de adgange, der kan have størst indflydelse på driften. Dette omfatter e-mail, Microsoft 365 eller lignende samarbejdssystemer, fjernadgang, regnskabssystemer, cloud-lagring, adgangskodebokse, administratoradgange og alle systemer, der gemmer følsomme oplysninger. E-mail bør især prioriteres, da det ofte er den gendannelsesvej for andre brugeradgange.
MFA stopper dog ikke alle angreb. En medarbejder kan stadig blive narret til at godkende en login-anmodning, udlevere oplysninger på telefonen eller sende en betaling efter en overbevisende falsk e-mail. Derfor skal MFA parres med gode adgangskoder, adgangskodeadministratorer, beskyttelse af e-mail, opdaterede computere og klare procedurer. Dette er et sikkerhedslag, ikke en undskyldning for at udelade andre lag.
Sådan opsætter du multifaktorgodkendelse i en virksomhed
En god implementering starter med et overblik, ikke med at sende automatiske beskeder til alle medarbejdere. Kortlæg, hvilke systemer der er i brug, hvem der har administratorrettigheder, og hvilke adgange der kunne stoppe driften eller forårsage skade, hvis de faldt i de forkerte hænder. Bemærk også ældre servicekonti, fælles postkasser og tidligere medarbejderes adgange. De glemmes ofte, indtil noget går galt.
Start med administratorer og følsomme adgange
Administratoradgange bør være de første adgange, der får MFA. Den, der kan oprette nye brugere, ændre betalingsoplysninger, se sikkerhedsindstillinger eller slette data, kan forårsage stor skade på kort tid. Dette gælder også eksterne IT-konsulenter, økonomiafdelinger og medarbejdere, der arbejder med personoplysninger eller fortrolige data.
Næste skridt er at opsætte MFA for alle almindelige brugere i nøglesystemer. Den mest succesfulde vej er ofte en gradvis implementering: først administratorer og tekniske teams, derefter finans og andre risikofyldte roller, og til sidst alle medarbejdere. På den måde kan tekniske problemer løses og vejledninger forbedres, før ændringen når hele virksomheden.
Vælg bekræftelsesmetode baseret på risiko
Ikke alle MFA-metoder er lige stærke. SMS-beskeder er bedre end ingenting, men telefonnumre kan overtages, og beskeder kan blive forsinkede. Godkendelsesapps, hvor brugeren godkender en anmodning eller indtaster en tidsbegrænset kode, er generelt sikrere og passer godt til de fleste medarbejdere.
Sikkerhedsnøgler er en stærkere mulighed for administratorer og medarbejdere med adgang til meget følsomme systemer. De kan også mindske risikoen for phishing-sider, da nøglen bekræfter, at login sker på det rigtige websted. Omkostningerne er højere, og der skal holdes styr på reserve-nøgler, men for nøgleroller kan det være en fornuftig investering.
For at holde driften enkel skal hver bruger registrere mindst to sikre gendannelsesmuligheder. Det kan være en godkendelsesapp på arbejdstelefonen og en reservekode gemt et sikkert sted, eller en primær sikkerhedsnøgle og en sekundær reserve-nøgle. Gør ikke en administrators personlige telefonnummer til den eneste nødudgang for hele virksomheden.
Indstil regler, der passer til den faktiske arbejdsdag
For strenge eller dårligt designede regler fører undertiden til, at medarbejdere finder omveje. Hvis en medarbejder skal bekræfte sig hvert par minutter, selvom de arbejder på en styret og opdateret arbejdsstation, bliver sikkerheden hurtigt til irritation. Hvis reglerne er for svage, bliver MFA dog kun en formalitet.
Den rette balance afhænger af miljøet. En medarbejder på et kontor med en styret bærbar computer kan have brug for færre genbekræftelser end en medarbejder, der logger ind fra en ny enhed, et ukendt netværk eller et andet land. Adgang til regnskab eller administrationssystemer bør også behandles strengere end adgang til generel information.
Betingede adgangsregler kan hjælpe med dette. De kan kræve stærkere bekræftelse, når der opstår risikotecken, for eksempel når en ny enhed bruges, eller et login ser ud til at komme fra et usædvanligt sted. Sådanne regler skal testes grundigt. En forkert indstillet regel kan blokere legitim adgang, når medarbejdere har mest brug for den.
Den menneskelige faktor er afgørende
Den tekniske opsætning tager ofte kortere tid end ændringen af arbejdsvaner. Medarbejdere skal forstå, hvorfor de modtager en bekræftelsesanmodning, og hvornår de aldrig må godkende den. En simpel regel virker godt: godkend kun en anmodning, som du selv har startet i dette øjeblik. En uventet anmodning er et tegn på at stoppe, ikke at trykke godkend for at slippe af med notifikationen.
Man skal især beskytte sig mod såkaldt samtykke-træthed. En angriber med et kodeord kan sende gentagne login-anmodninger og håbe, at en bruger ved en fejl godkender en af dem. Nummer-matching, hvor brugeren skal indtaste et synligt nummer i godkendelsesappen, kan reducere denne risiko. Det samme gælder for kort, regelmæssigt undervisningsmateriale, der forbinder sikkerhed med medarbejdernes reelle situationer.
Klare processer for mistet telefon, ny telefon og medarbejder, der ikke kan logge ind, er lige så vigtige. Hvis gendannelse af adgang er uklar, vil folk finde usikre løsninger under pres. Bestem, hvem der må nulstille MFA, hvordan identiteten verificeres, før det gøres, og hvordan hændelsen logges. Dette beskytter både medarbejderen og virksomheden.
Test, overvåg og giv undtagelser
Før MFA bliver et krav for alle, skal processen testes med en lille gruppe. Test login fra computer, telefon og uden for virksomhedens netværk. Test, hvad der sker, når en telefon mistes, når en medarbejder skifter enhed, og når en administrator har brug for nød adgang. Test også servicekonti, ældre programmer og enheder, der ikke kan bruge moderne login.
Undtagelser skal være sjældne, tidsbegrænsede og logget. Ubeskyttet administratoradgang, fordi den er "speciel", bliver ofte det svageste led. Hvis et teknisk system ikke understøtter MFA, skal det vurderes, om det kan isoleres, begrænses i rettigheder, overvåges specielt eller udskiftes. Det kan koste tid og penge, men omkostningen skal sammenlignes med risikoen ved ubeskyttet adgang.
Efter implementering skal login-forsøg, mislykkede godkendelser og ændringer i gendannelsesoplysninger overvåges. Disse oplysninger kan indikere et angreb, før det bliver et driftsproblem. Regelmæssig gennemgang sikrer også, at medarbejdere, der stopper, ikke fortsat har adgang, og at nye medarbejdere sættes korrekt op fra dag ét.
Multifaktor-godkendelse bør ikke blive endnu et system, virksomheden skal bekymre sig om. Når den planlægges med de rette metoder, god brugerassistance og overvågning, bliver den en simpel forsvarsmur i den daglige drift. Hvis der er usikkerhed om, hvor man skal starte, er det fornuftigt at starte med e-mail og administratoradgange, bekræfte processen i en lille gruppe og derefter bygge forsvaret op uden at forstyrre arbejdsdagen mere end nødvendigt.