Sikringsløsninger til endpoints, der virker
Den bærbare computer, medarbejderen bruger derhjemme, telefonen, der åbner e-mailen, og computeren ved receptionen er alle mulige indgange til virksomhedens drift. Sikringsløsninger til endpoints handler derfor ikke kun om at installere antivirus. De handler om at holde enheder, brugere, data og den daglige drift under kontrol – før et enkelt forkert klik eller en uopdateret computer bliver en dyr hændelse.
For små og mellemstore virksomheder ligger risikoen sjældent i, at nogen specifikt angriber dem. Det er mere almindeligt, at angribere leder efter ubeskyttede enheder, stjålne adgangskoder, forældet software og medarbejdere, der modtager overbevisende phishing-mails. Når enheden er indgangen, kan konsekvensen være nedbrud, datatab, driftsforstyrrelser og skade på kundernes tillid.
Hvad er en endpoint – og hvorfor er den vigtig?
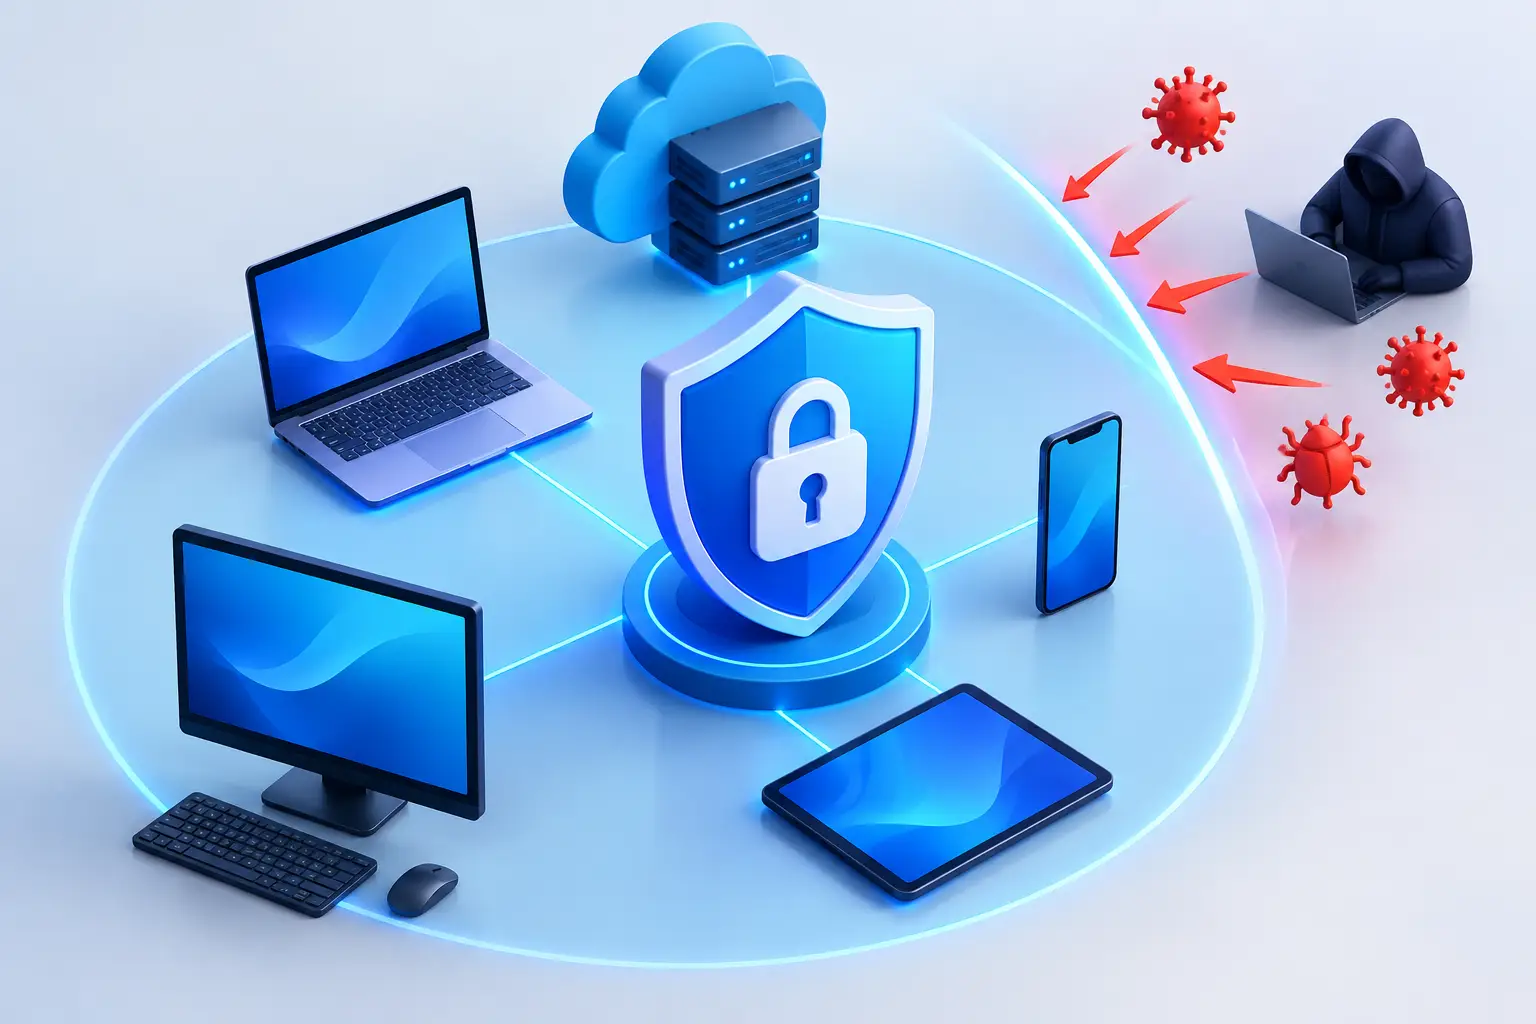
En endpoint er enhver enhed, der opretter forbindelse til virksomhedens systemer eller arbejder med dens data. Dette omfatter kontorcomputere, bærbare computere, mobiltelefoner, tablets og undertiden specialiserede enheder i driften. En enhed på kontoret er ikke automatisk sikrere end en enhed, der bruges derhjemme. Begge kan åbne skadelige vedhæftede filer, oprette forbindelse til et usikkert netværk eller gemme følsomme oplysninger.
Når virksomheder vokser, bliver teknologilandskabet ofte mere komplekst, uden at nogen bevidst træffer en beslutning om det. En medarbejder får en ny bærbar computer, en anden arbejder fra sin egen telefon, programmer installeres for at løse en presserende opgave, og opdateringer trækkes på grund af mangel på tid. Gradvis bliver det svært at besvare enkle, men vigtige spørgsmål: Hvilke enheder har adgang til vores data? Er de opdaterede? Hvem ejer dem? Kan vi lukke dem med det samme, hvis de forsvinder, eller en medarbejder stopper?
Endpoint-sikkerhed giver administratorer synlighed og mulighed for at reagere hurtigt. Det er et driftsmæssigt anliggende, ikke kun et teknisk. Hvis virksomheden ikke ved, hvor dataene er, eller i hvilken tilstand enhederne er, vil både risikoen og omkostningerne være større, når noget går galt.
Sikringsløsninger til endpoints er mere end ét program
Antivirus er stadig vigtigt, men det er ikke tilstrækkeligt alene. Moderne angreb stoler ofte på stjålne login-oplysninger, usikre programmer, svage adgangskoder eller misbrug af brugerrettigheder. Gode sikringsløsninger til endpoints kombinerer derfor beskyttelse, overvågning og klare regler for enhederne.
Først skal man kunne identificere usædvanlig adfærd. Endpoint-beskyttelse med analyse og reaktion overvåger ikke kun kendte skadelige filer, men kan også markere mistænkelige ændringer, unormal login eller forsøg på at kryptere store mængder filer. Målet er at stoppe eller isolere enheder, før problemet spreder sig på netværket.
Derefter kræves centraliseret enhedsadministration. Den giver operatøren mulighed for at se, hvilke enheder der er i brug, opsætte opdateringer, verificere sikkerhedsindstillinger og fjerne adgang, når det er nødvendigt. Dette er især vigtigt i virksomheder med blandede arbejdsordninger, hvor man ikke kan regne med, at alle enheder altid er på samme sted eller på samme netværk.
Adgangskontrol er den tredje nøglekomponent. Stærke adgangskoder, en adgangskodeadministrator og multifaktorautentificering reducerer markant sandsynligheden for, at en stjålet adgangskode fører til et indbrud. En medarbejder bør heller ikke have mere adgang, end vedkommende behøver for at udføre sit arbejde. Hvis en computer i receptionen bliver angrebet, bør det ikke automatisk give adgang til finansielle systemer, ledelsesdata eller fælles kunderegistre.
Endelig kræves en pålidelig backup- og gendannelsesplan. Endpoint-beskyttelse reducerer sandsynligheden for en hændelse, men ingen løsning eliminerer dem. En backup, der ikke er testet, er et håb, ikke en beredskabsplan. Virksomheden skal vide, hvilke data der vil blive gendannet, hvor hurtigt det kan ske, og hvem der er ansvarlig for beslutninger, hvis systemerne går ned.
Hvor svaghederne ofte gemmer sig
Den største svaghed er ikke altid det teknisk mest komplekse system. Det kan være en bærbar computer, der ikke har modtaget en sikkerhedsopdatering i mange måneder, en bruger, der genbruger den samme adgangskode, eller en tidligere medarbejder, der stadig har adgang til cloud-lagring. Disse svagheder bliver farlige, når ingen har et samlet overblik over miljøet.
Uovervågede private enheder er også et almindeligt problem. I nogle virksomheder er det berettiget at tillade medarbejdere at bruge deres egne telefoner eller computere, især til tidsbegrænsede opgaver. Derefter skal det dog defineres, hvad der må åbnes, hvilke data der må gemmes på enheden, og om virksomhedsdata kan fjernes uden at påvirke brugerens personlige data. I andre tilfælde er det mere praktisk og sikkert at udlevere styrede arbejdsenheder.
Afhængigt af virksomhedens art, kundernes krav og dataenes følsomhed, skal reglerne være mere eller mindre strenge. En virksomhed, der arbejder med finansielle oplysninger, sundhedsdata eller fortrolighedsaftaler, kræver generelt mere kontrol end en virksomhed med et enklere miljø. Alligevel skal alle virksomheder kunne svare på, hvem der har adgang til vigtige data, og hvordan denne adgang er beskyttet.
Start med synlighed, ikke en indkøbsliste
Det er fristende at løse bekymringer ved at købe et nyt sikkerhedsværktøj. Men hvis ingen er ansvarlig for opsætning, overvågning og respons, bliver det nye værktøj hurtigt endnu en omkostningspost. Det rigtige første skridt er at kortlægge situationen: enheder, brugere, programmer, adgangsniveauer, opdateringer og sikkerhedskopier.
Fra denne analyse kan der bygges en prioritering. Enheder, der har adgang til følsomme data, administratorer med brede rettigheder og brugere, der arbejder eksternt, bør ofte få den første opmærksomhed. Derefter kan basisindstillingerne harmoniseres, automatiske opdateringer opsættes, login styrkes og unødvendig adgang fjernes.
Dette behøver ikke at blive et langvarigt transformationsprojekt, der forstyrrer den daglige drift. En veludført implementering sker i faser, med klar kommunikation til personalet og minimal forstyrrelse. Målet er ikke at gøre arbejdet sværere, men at forhindre, at små fejl forårsager store forstyrrelser.
Beskyttelse, som ingen overvåger, er ikke tilstrækkelig
Sikkerhedssystemer sender advarsler, men en advarsel beskytter ikke virksomheden, medmindre nogen vurderer den og reagerer. Hvis mistænkelig aktivitet opdages om aftenen, skal det være klart, om enheden er isoleret, hvem der har kontakt med brugeren, og hvordan vigtige oplysninger bevares. Her er daglig systemadministration lige så vigtig som selve teknologien.
Hos nexIT arbejder vi med dette ansvar som en kontinuerlig drift: vi overvåger enheder, hjælper personalet, vedligeholder sikkerhedsindstillinger og forbinder beskyttelsen med sikkerhedskopier, adgangskontrol og beredskabsplaner. På den måde behøver virksomheden ikke at stole på én medarbejder til at huske hver opdatering eller fortolke hver sikkerhedsadvarsel.
Regelmæssig gennemgang er også vigtig. Personale skifter, enheder ældes, nye programmer kommer til, og forretningskrav udvikler sig. Sikkerhed, der var tilstrækkelig for et år siden, kan være utilstrækkelig i dag. En kort, regelmæssig vurdering af situationen er normalt både billigere og mindre forstyrrende end at reagere på en alvorlig hændelse.
Beskyt driften uden unødvendig kompleksitet
God endpoint-beskyttelse skal understøtte driften, ikke skabe endeløse forhindringer. For strenge regler, som personalet konstant forsøger at omgå, kan øge risikoen. For svage regler gør derimod virksomheden afhængig af held. Løsningen ligger i klare minimumskriterier, det rette adgangsniveau og den støtte, personalet får, når de har brug for den.
Spørgsmålet er derfor ikke, om virksomheden skal beskytte sine endpoints. Spørgsmålet er, om nogen har overblikket, ansvaret og evnen til at reagere, før én enhed bliver til et driftsproblem. Når det ansvar er klart, bliver IT enklere at drive, og virksomheden bedre rustet til at fortsætte, selv når noget går galt.