Nye virksomhedstrusler kræver klare forsvar
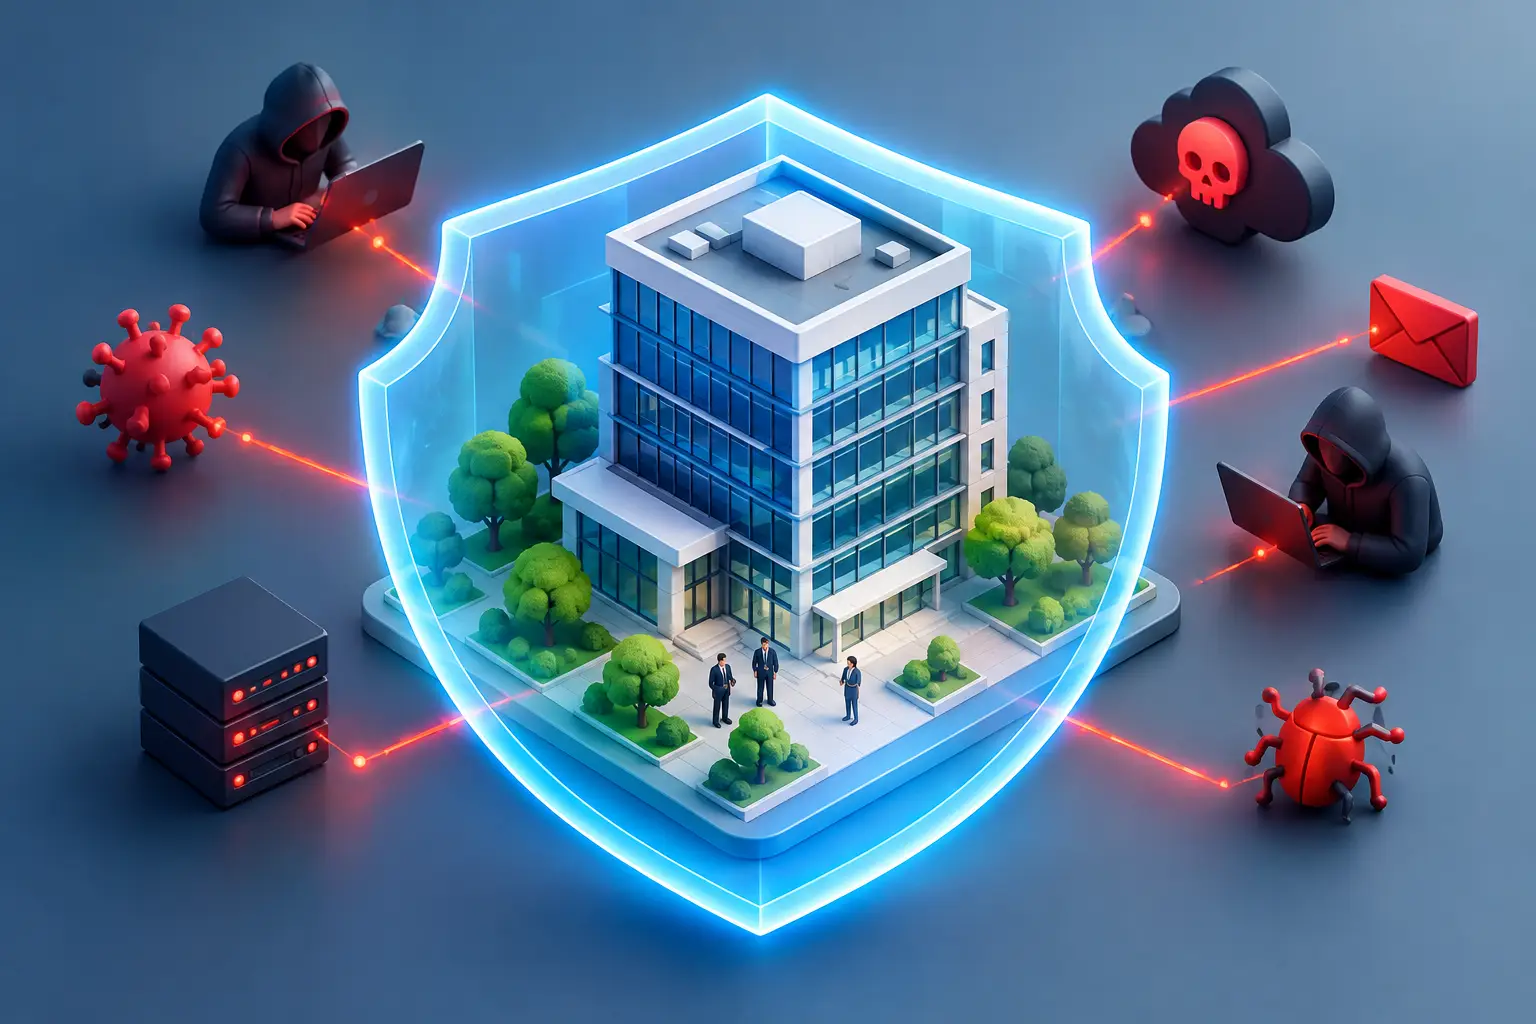
En e-mail fra direktøren, et login der ligner Microsoft eller en svag leverandørnøgle kan være nok til at stoppe driften. Nye virksomhedstrusler fremstår sjældent som et dramatisk angreb, som alle straks ser. De udnytter snarere hverdagsagtige arbejdsgange, distribuerede enheder og små huller, der har fået lov at samle sig.
For ledere er nøglespørgsmålet derfor ikke, om virksomheden er lille nok til at undgå angriberes opmærksomhed. Spørgsmålet er, om driften kan tåle, at en medarbejder åbner et forkert link, en enhed går tabt, eller adgangen til vigtige data svigter. Sikkerhed handler ikke kun om at forhindre et angreb. Det handler om at holde virksomheden kørende, beskytte kundernes tillid og have kontrol over omkostningerne, når noget går galt.
Nye virksomhedstrusler er ofte trusler mod driften
Cyberangreb har ændret sig. Før var det almindeligt at tænke på skadelig software som et isoleret problem på en enkelt computer. Nu rettes angreb ofte mod brugerkonti, cloud-tjenester, betalingsprocesser og partnere. Når en angriber kommer ind med de korrekte loginoplysninger, kan et aktivt forsvar på enheden alene ikke løse problemet.
Især fire faktorer skal overvejes. For det første er phishing-angreb blevet mere troværdige. Falske beskeder er skrevet på bedre sprog, leverandører efterlignes, og timingen vælges, så medarbejderen reagerer hurtigt. Kunstig intelligens har gjort det lettere at udarbejde overbevisende tekster, falske stemmer og beskeder, der passer til modtagerens rolle.
For det andet er stjålne adgange værdifulde. Genbrugte adgangskoder, en inaktiv brugeradgangsproces eller mangel på multifaktorautentificering kan åbne vejen til e-mails, dokumenter, regnskabssystemer og kundekommunikation. Den, der har adgang til en postkasse, kan endda følge med i reelle samtaler, før vedkommende forsøger at omdirigere en betaling til en forkert konto.
For det tredje har ransomware-angreb udviklet sig. Angribere forsøger ikke altid først og fremmest at kryptere data. De kopierer dem, truer med offentliggørelse og lægger pres på, hvor drift, omdømme og kontraktlige forpligtelser er på spil. En kopi, der kun findes på det samme netværk som de oprindelige data, er ikke automatisk en garanti.
For det fjerde er det tekniske miljø blevet mere komplekst. Medarbejdere arbejder i skyen, hjemmefra, på rejser og i flere systemer ad gangen. Hver uopdateret bærbar enhed, uhåndteret mobiltelefon eller adgang hos en tidligere medarbejder øger risikoen. Problemet er sjældent én enkelt enhed. Det er mangel på overblik og ansvar for helheden.
Hvor bliver virksomheders forsvar typisk svagt?
De fleste virksomheder har ikke problemer, fordi de ikke har nogen teknologi. De har problemer, fordi teknologien ikke er koordineret, ikke overvåget eller ikke forbundet med et klart driftsansvar. En sikkerhedsforanstaltning, der er installeret, men ikke vedligeholdt, giver falsk tryghed.
Adgangskontrol er et godt eksempel. En virksomhed kan have multifaktorautentificering for de fleste medarbejdere, men efterlade undtagelser for ældre systemer, delte postkasser eller administrator konti. Én undtagelse kan være nok. Det samme gælder for adgangskoder: En adgangskodemanager reducerer risikoen kun, hvis den implementeres som en fælles praksis, ikke som en valgfri løsning for dem, der er interesserede.
En anden almindelig brist er uklarhed om ansvar, når en medarbejder kommer, skifter rolle eller stopper. Hvem deaktiverer adgang? Hvem gennemgår mobiltelefoner, cloud-lagring, plugins og adgang til leverandørers systemer? Hvis svaret er „nogen i IT, når der er tid“, er processen ikke sikker nok.
Så er der opdateringsstyring. Et driftsteam kan udskyde opdateringer af forståelige årsager, for eksempel fordi et specialiseret forretningssystem ikke må stoppe. Men udskydelsen skal være en bevidst beslutning med risikovurdering og afbødende foranstaltninger. At vide ikke, hvilke enheder der er forbundet, eller om de er opdaterede, er ikke en realistisk mulighed.
Begynd med det, der kan stoppe arbejdsdagen
Det er fristende at købe et nyt sikkerhedsværktøj, når truslerne stiger. Nogle gange er det det rigtige skridt. Oftest skal virksomheden først beslutte, hvad den virkelig har brug for at beskytte, og hvor længe den kan undvære adgang til det. Kan salgsteamet arbejde, hvis e-mail er nede en hel dag? Hvad sker der, hvis regnskabsdata er utilgængelige i en uge? Hvilke data ville forårsage mest skade, hvis de slap ud?
Disse samtaler flytter sikkerhed fra teknisk jargon til forretningsmæssige beslutninger. De hjælper også med at prioritere. En virksomhed med følsomme personoplysninger skal for eksempel fokusere særligt på adgangskontrol, hændelsesregistrering og datalagring. En virksomhed, der er afhængig af specialiserede lokale systemer, skal teste gendannelse anderledes end en virksomhed, der arbejder næsten udelukkende i skyen.
Gode første skridt er normalt enkle, men de skal blive en del af den daglige drift:
- Før en nøjagtig fortegnelse over brugere, enheder, systemer og administratoradgange.
- Brug multifaktorautentificering og unikke, stærke adgangskoder i en adgangskodemanager.
- Overvåg opdateringer, sårbarheder og usædvanlig aktivitet på enheder.
- Tag sikkerhedskopier, der er beskyttet mod ændringer, og test gendannelse regelmæssigt.
- Træn medarbejdere med realistiske eksempler på svindel, betalingsanmodninger og databehandling.
Listen er ikke en selvstændig sikkerhedspolitik. Den er et fundament, der gør det muligt for virksomheden at se afvigelser, reagere hurtigt og mindske sandsynligheden for, at én fejl bliver til et driftsmæssigt chok.
Gendannelse skal testes, ikke kun købes
Backup kaldes ofte den sidste forsvarslinje. Det er rigtigt, men kun delvist. Backup har begrænset værdi, hvis ingen ved, hvor lang tid gendannelse tager, hvilke data der kan gendannes, eller om adgangen til backup er i sig selv beskyttet mod angreb.
Ledelsen bør få klare svar på to spørgsmål: Hvor stort datatab er acceptabelt, og hvor længe må et vigtigt system være nede? Svaret bestemmer, hvor ofte der skal tages backup, hvor de opbevares, og hvilken gendannelsesplan der passer. En virksomhed, der kan acceptere et datatab på flere timer, har brug for en anden opsætning end en virksomhed, der arbejder med transaktioner i realtid.
Regelmæssig test afslører også svagheder, som rapporter ikke finder. Mangler der en adgangsnøgle? Er der tilstrækkelig lagerplads? Ved personalet, hvem der træffer beslutningen om at slukke for et system eller informere kunder? Når disse punkter diskuteres og øves på forhånd, vil reaktionen være mere overvejet, når det gælder.
Den menneskelige faktor kræver klare processer, ikke anklager
Medarbejdere kaldes ofte den svageste led, men det er en for simpel og uretfærdig beskrivelse. Folk arbejder under tidspres, modtager mange beskeder og skal reagere hurtigt. Angribere designer deres svindel præcis med dette i tankerne.
En bedre vej er at opbygge en kultur, hvor en medarbejder kan stoppe op og spørge uden at frygte for at virke uvidende. En betalingsanmodning, der ændrer bankoplysninger, bør for eksempel altid gennemgå en bekræftelse via en anden kommunikationskanal. En anmodning om adgangskode, gavekort eller usædvanlig fildeling bør vække spørgsmål, selv når den ser ud til at komme fra en overordnet.
Uddannelse virker bedst, når den er kort, gentaget og knyttet til det reelle arbejde. Et årligt kursus er sjældent nok. Medarbejdere skal også vide, hvor de skal anmelde mistænkelige hændelser og få hurtige, hjælpsomme svar, når de gør det.
Integreret ansvar er mere omkostningseffektivt end usammenhængende værktøjer
Når sikkerhed, brugerunderstøttelse, enhedsstyring og backup er i hænderne på forskellige parter, kan vigtige opgaver falde imellem. Én part ser advarslen, en anden har enheden, og den tredje administrerer backup. Virksomheden står så tilbage som koordinator midt i en hændelse.
For mange små og mellemstore virksomheder er det mere fornuftigt at have én ansvarlig part, der kender miljøet, administrerer den daglige drift og kan knytte sikkerhedsbeslutninger til omkostninger og driftsbehov. Det betyder ikke, at én enhed eller én serviceudbyder løser alt. Det betyder, at ansvaret er klart, og at processerne arbejder sammen.
Hos nexIT nærmer vi os dette som en kontinuerlig driftsservice: vi tager os af enheder og brugere, styrker forsvaret, overvåger afvigelser og hjælper virksomheder med at forberede gendannelse, før den bliver presserende. Målet er ikke at gøre IT mere kompliceret. Målet er, at den understøtter driften med forudsigelige omkostninger og mindre risiko.
Det næste gode skridt er at vælge én sandsynlig hændelse, for eksempel en stjålet Microsoft-konto eller et låst regnskabssystem, og gennemgå, hvad der ville ske i den første time. Hvis ansvaret, kommunikationen og gendannelsen er klar på papiret og testet i praksis, er virksomheden i en meget bedre position, når truslen bliver reel.