Bedste metoder mod phishing i virksomheder
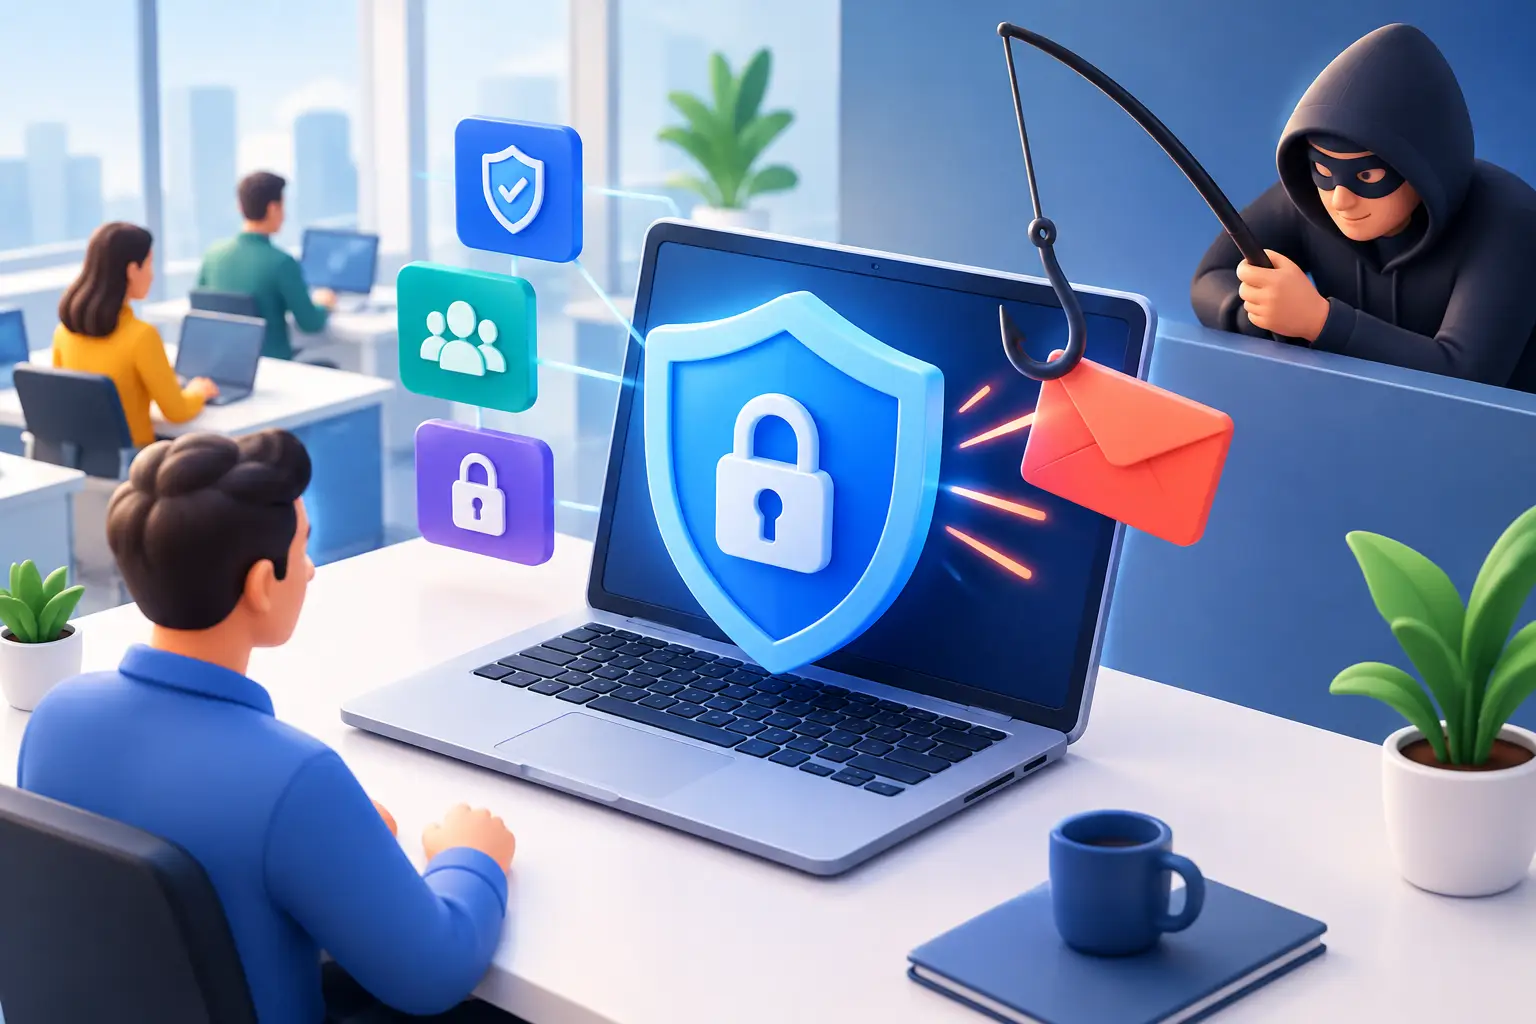
E-mails fra "direktøren", der beder om en hurtig overførsel. En login-side, der ligner Microsoft 365. En meddelelse fra en partner med en faktura, der skal betales straks. Dette er ikke længere åbenlyst svindel med dårligt sprog. Phishing er blevet en målrettet angrebsmetode mod virksomheder, og de bedste metoder mod phishing bygger på mere end én forsvarslinje.
Angriberen behøver ofte kun et øjebliks opmærksomhed fra en medarbejder for at få fat i adgangskoder, betalingsoplysninger eller adgang til følsomme data. Virksomheden skal derimod have de rette processer, teknologi og reaktioner på plads hver dag. Det er langt mere omkostningseffektivt end at håndtere svindel, datatab eller driftsstop bagefter.
Hvorfor phishing ofte lykkes
Phishing handler primært om at misbruge tillid og hastværk. Beskederne kan komme fra en e-mailadresse, der ligner adressen på en leverandør, banken eller en leder. De kan henvise til et reelt projekt, en nylig kunde eller offentlige oplysninger, som angriberen fandt på virksomhedens hjemmeside eller sociale medier.
Målet er typisk et af tre: at få modtageren til at logge ind på en falsk side, åbne en skadelig vedhæftning eller foretage en betaling. I mange tilfælde følger der ikke skadelig software med den første besked. Adgang til en enkelt e-mail kan være nok til, at angriberen kan følge kommunikationen, sende troværdige beskeder indefra postkassen og finde næste skridt.
Derfor er det ikke rimeligt at lægge alt ansvar på medarbejderne. En god medarbejder kan træffe en forkert beslutning, når beskeder ser overbevisende ud, tidspresset er stort, og procedurerne er uklare. Virksomheder har brug for forsvar, der gør fejl mindre fatale.
Bedste metoder mod phishing starter med klare processer
Sikker drift er ikke bygget på, at medarbejderne konstant er mistænksomme. Den bygger på, at visse handlinger aldrig udføres udelukkende baseret på e-mail. Betalinger, ændringer af leverandørers bankoplysninger, nye betalingsmodtagere og anmodninger om fortrolige data kræver altid bekræftelse via en anden kanal.
Den bekræftelse kan være et opkald til et kendt telefonnummer, en anmodning i et godkendt opgavehåndteringssystem eller en samtale ansigt til ansigt. Det er vigtigt ikke at bruge telefonnummeret eller linket, der følger med den mistænkelige besked. Hvis angriberen kontrollerer kommunikationsvejen, er bekræftelsen værdiløs.
Ledere skal støtte denne arbejdsgang i praksis. En medarbejder, der stopper en betaling for at verificere en anmodning, skal roses, ikke påtales for at sænke processen. Når hastighed er det eneste målestok, er svindleren mere tilbøjelig til at vinde.
Træn medarbejdere i at genkende kontekst, ikke kun fejl
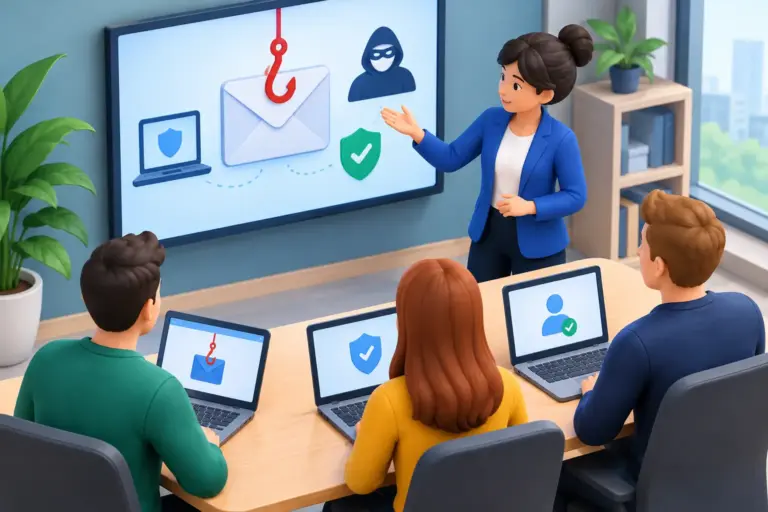
Træning mod phishing bør ikke være et årligt obligatorisk kursus, der glemmes dagen efter. Det skal knyttes til de beskeder og beslutninger, som folk træffer i deres arbejde. Finansielle teams skal for eksempel øve anmodninger om betalingsændringer, mens salgs- og serviceteams skal genkende falske login-links og uventede dokumentanmodninger fra en kunde.
God træning lærer folk at stoppe op, når beskeder skaber en usædvanlig presserende situation, anmoder om fortrolighed eller beder om at omgå normale procedurer. Den lærer også en simpel reaktion: ikke klikke, ikke svare, rapportere straks. Medarbejdere bør vide præcis, hvor de skal henvende sig, uden at frygte for at virke usikre.
Simuleret phishing kan være nyttigt, men kun hvis det bruges til forbedring. Målet er ikke at fange folk i en fælde, men at finde ud af, hvor procedurer, træning eller tekniske forsvar fejler. Hyppig, kort information giver normalt bedre resultater end en lang præsentation én gang om året.
Beskyt identiteter med multifaktorautentificering og adgangskodestyring
Stjålne adgangskoder er stadig en af de mest almindelige veje ind i virksomhedssystemer. Multifaktorautentificering reducerer risikoen betydeligt, da en adgangskode alene ikke er tilstrækkelig til login. Den skal dog være korrekt konfigureret og dække e-mail, cloud-tjenester, fjernadgang, administratoradgange og andre systemer, der gemmer eller åbner følsomme data.
Ikke al multifaktorautentificering er lige stærk. SMS-koder er bedre end ingenting, men kan være sårbare over for svindel og telefonnummerkapring. Autentificeringsapps, sikkerhedsnøgler og login-metoder, der modstår phishing, giver stærkere beskyttelse, hvor det er relevant. Det korrekte valg afhænger af systemer, risiko og virksomhedens arbejdsmiljø.
Adgangskodemanager hjælper medarbejdere med at bruge lange, unikke adgangskoder uden at gemme dem i dokumenter, browsere eller noter. Den kan også reducere risikoen for falske login-sider, da korrekt gemte loginoplysninger ikke automatisk udfyldes på et forkert websted. Der skal også defineres, hvem der har adgang til fælles konti, og hvad der sker, når en medarbejder skifter rolle eller stopper.
Styrk e-mailen, før beskederne ankommer
E-mailbeskyttelse bør stoppe så meget som muligt, før medarbejderen ser beskeden. Spam- og trusselsfiltre, analyse af skadelige vedhæftninger og webadresser, samt regler for forfalskning af virksomhedens domæne, er grundlaget for beskyttelsen. Korrekte indstillinger for SPF, DKIM og DMARC hjælper også med at forhindre, at virksomhedens navn bruges til at bedrage kunder eller partnere.
Teknisk forsvar kan dog ikke garantere, at intet slipper igennem. Nye angreb og skræddersyede svindelnumre kan omgå filtre, især hvis angriberen bruger en legitim e-mailkonto, som de har overtaget. Derfor skal e-mailforsvar, brugeruddannelse og betalingsprocesser arbejde sammen.
Det er også vigtigt at begrænse, hvilke programmer der kan køre fra vedhæftede filer, og hvilke brugere der har administratorrettigheder. Hvis et mistænkeligt dokument fører til en infektion på én computer, bør enheden ikke automatisk kunne sprede angrebet til hele netværket. Endpoint-forsvar, regelmæssige opdateringer og adskillelse af adgange reducerer omfanget af skaden, når noget går galt.
Hav en enkel proces, når nogen klikker
På trods af gode forsvarsmekanismer vil der opstå hændelser. Forskellen mellem en lille hændelse og et alvorligt sikkerhedsbrud afgøres ofte af de første timer. En medarbejder, der indtaster en adgangskode på en mistænkelig side, skal kunne anmelde det med det samme. Derefter skal adgangskoden ændres, aktive login-sessioner annulleres, login-historikken gennemgås og det vurderes, om e-mailkontoen er blevet brugt til yderligere svindel.
Hvis en vedhæftet fil blev åbnet, eller et program blev kørt, skal enheden isoleres, undersøges og det skal sikres, at angrebet ikke har spredt sig til andre systemer. Ved mulig betalingssvindel skal finansafdelingen straks kontakte banken og den relevante modpart. Forsinkelser kan være afgørende for, om en overførsel kan stoppes.
En beredskabsplan behøver ikke at være en tyk rapport, som ingen åbner. Den skal fortælle folk, hvem der træffer beslutninger, hvem der informeres, hvilke systemer der skal beskyttes først, og hvordan driften holdes i gang. Test den regelmæssigt, især når nye systemer, nye medarbejdere eller nye betalingsmetoder kommer til.
Phishing-forsvar er driftsforsvar
Omkostningerne ved phishing er sjældent kun tekniske. De viser sig i tabte arbejdstimer, stoppede projekter, forkerte betalinger, beskadiget service og tillid, der tager lang tid at genopbygge. For små og mellemstore virksomheder kan én alvorlig hændelse tage fokus fra driften i mange uger.
Vi hos nexIT ser derfor forsvar mod phishing som et samspil mellem daglig systemstyring, korrekte sikkerhedsindstillinger og tilgængelig rådgivning, når noget virker forkert. I behøver ikke at ansætte en specialist, hver gang en medarbejder modtager en mistænkelig besked.
Begynd med ét realistisk spørgsmål: Hvis nogen i virksomheden klikker på et overbevisende falsk link i dag, ved vi præcis, hvad der sker næste gang? Hvis svaret ikke er klart, er det et godt sted at forbedre forsvaret, før angriberen tester det for jer.