Hvornår kræves MFA, og hvor er det mest relevant?
Tastaturet indtaster den korrekte adgangskode, men personen, der logger ind, er ikke din medarbejder. Sådan starter mange alvorlige cyberangreb – ikke med et teknisk indbrud i systemer, men med en stjålet adgangskode fra en phishing-mail, en genbrugt adgangskode eller et datalæk hos en anden tjeneste. Spørgsmålet om hvornår MFA kræves handler derfor ikke kun om teknisk opsætning. Det handler om, hvilken adgang virksomheden har råd til at miste.
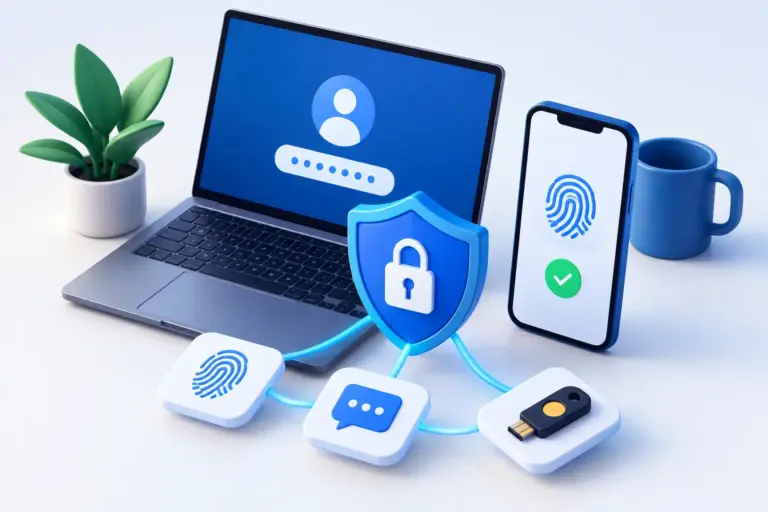
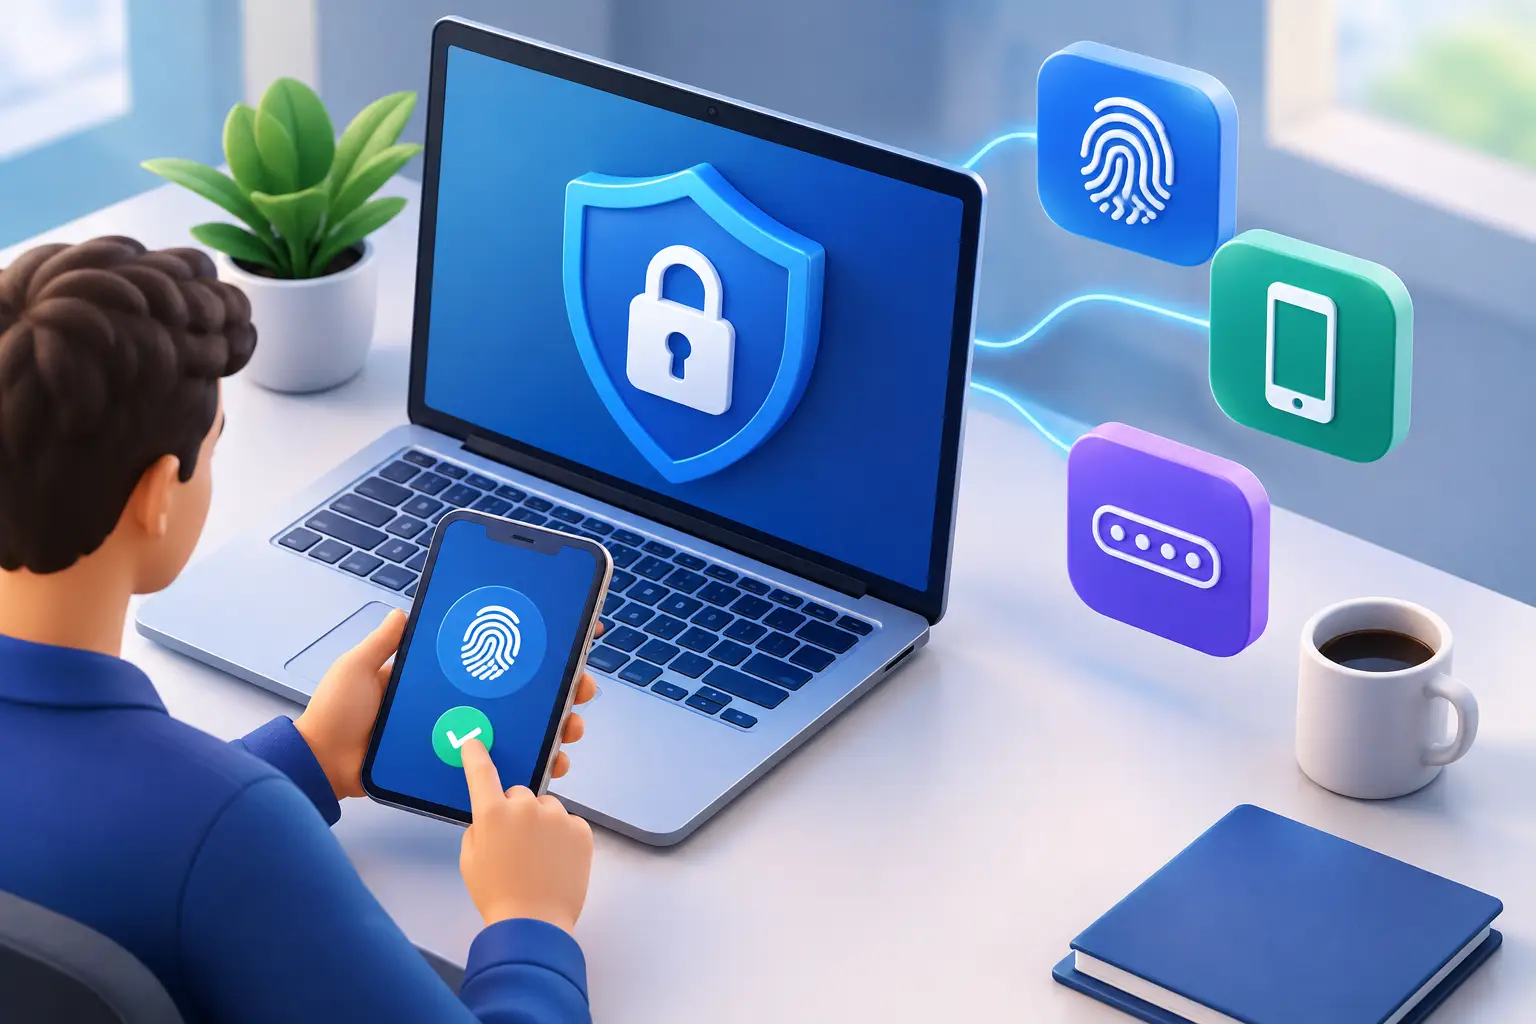
Multifaktorautentificering, ofte kaldet MFA, kræver, at en bruger bekræfter sin identitet med mere end én faktor. Det kan for eksempel være en adgangskode plus en bekræftelse i en autentificeringsapp, en sikkerhedsnøgle eller biometriske oplysninger på en enhed. Hvis adgangskoden alene falder i de forkerte hænder, er den ikke tilstrækkelig til at få adgang.
For små og mellemstore virksomheder er MFA en af de mest omkostningseffektive måder at reducere risikoen på uden at skulle opbygge et komplekst sikkerhedssystem. Den erstatter dog ikke god adgangsstyring, opdaterede enheder eller backups. Den er et vigtigt lag i de forsvarsmekanismer, der holder driften i gang, når noget går galt.
Hvornår skal MFA være et krav?
Det korte svar er: næsten altid, når adgang kan påvirke virksomheden, dens kunder eller økonomi. Det længere svar er, at prioriteringen afhænger af, hvilke systemer der bruges, hvor medarbejderne arbejder fra, og hvilke data der er tilgængelige.
MFA bør være et krav for alle brugerkonti til e-mail og cloud-tjenester. E-mail er typisk nøglen til andre systemer, da det er her, nulstillinger af adgangskoder, fakturaer, kontrakter og kundekommunikation modtages. Den, der får kontrol over en postkasse, kan ofte nulstille adgangen til mange andre tjenester uden straks at vække opsigt.
Den skal også være aktiv for administratorer, finansafdelinger, HR og alle med udvidede rettigheder. Konsekvenserne er her større end når en almindelig brugerkonto bliver angrebet. En konto med administratoradgang kan ændre indstillinger, oprette nye brugere, deaktivere sikkerhedsforanstaltninger eller hente store mængder data på kort tid.
Fjernforbindelser, VPN-adgang, fjernskærmsløsninger og kontrolpaneler hos tjenesteudbydere skal ligeledes kræve MFA. Når medarbejdere arbejder hjemmefra, på rejse eller med deres egen internetforbindelse, kan man ikke længere stole på, at kontorets netværk er det eneste forsvarslag. Adgangen skal verificere brugeren, ikke kun hans placering.
Systemer, der bør prioriteres
Hvis en virksomhed er ved at implementere, behøver den ikke at løse alt på én gang. Det er bedst at starte, hvor et stjålet login kan forårsage mest skade. Den første prioritet er normalt e-mail og samarbejdssystemer, derefter finans- og lønsystemer, kundedatasystemer og adgange med administrative rettigheder.
Glem ikke servicekonti og tredjeparter. Bogholderiet, webdesigneren, softwarekonsulenten eller driftspartneren kan have adgang til vigtige systemer. Denne adgang skal være personlig, begrænset til det, personen har brug for, og beskyttet med MFA. Fælles login-konti gør sporing vanskelig og skaber unødvendig risiko.
Det samme gælder password managers. Der gemmes ofte nøgler til mange forretningssystemer ét sted. MFA på password managers kan forhindre, at en enkelt svag eller genbrugt adgangskode åbner døren til hele driften.
Risikoen betyder mere end virksomhedens størrelse
En almindelig opfattelse er, at MFA primært er nødvendig for store virksomheder eller dem, der arbejder med særligt følsomme personoplysninger. Men angribere vælger ofte mindre virksomheder netop fordi forsvaret er svagere, og reaktionstiden er længere. En virksomhed med ti ansatte kan miste lige så meget relativt på grund af lukket e-mail eller forkert betaling som en stor virksomhed på grund af en lignende hændelse.
Risikoen øges, når virksomheden gemmer personoplysninger, forretningsaftaler, betalingsoplysninger, intellektuel ejendom eller fortrolige data i skyen. Den øges også, når medarbejdere har nem adgang til systemer fra mange enheder, eller når mange eksterne parter opretter forbindelse til miljøet.
Regler og kontraktlige forpligtelser kan også gøre MFA til et naturligt krav. Kunder, forsikringsselskaber og partnere anmoder i stigende grad om bekræftelse af grundlæggende sikkerhedsforanstaltninger. Det er så bedre at kunne demonstrere aktiv adgangskontrol end at skulle forklare bagefter, hvorfor den ikke var til stede.
MFA beskytter ikke mod alt
Multifaktorautentificering reducerer betydeligt risikoen forbundet med stjålne adgangskoder, men det er ikke en mirakelkur. En bruger kan stadig godkende en svigagtig login ved en fejl, især hvis angriberen sender gentagne anmodninger om bekræftelse til telefonen. Dette kaldes undertiden MFA-træthed.
SMS-bekræftelse er bedre end ingen ekstra bekræftelse, men det er ikke altid den bedste løsning. Telefonnumre kan misbruges, og beskeder kan blive forsinket eller sendt forkert. Autentificeringsapps og sikkerhedsnøgler giver generelt bedre beskyttelse. For administratorer og konti med stor adgang er det fornuftigt at vælge den stærkeste metode, som systemerne understøtter.
Vi anbefaler også at se på selve bekræftelsesprocessen. Medarbejdere bør vide, at de aldrig godkender en anmodning, de ikke forventede. Hvis en uventet anmodning vises, er den korrekte reaktion at afvise den, ændre adgangskoden, hvis der er mistanke, og informere IT-personalet. Teknologien fungerer bedst, når processen understøtter den.
Hvordan implementeres MFA uden unødvendige forstyrrelser?
Ukorrekt implementering kan skabe unødvendig belastning for medarbejdere og supportteams. En velorganiseret implementering er derimod enkel, forudsigelig og kan udføres i faser. Først skal det kortlægges, hvilke systemer der er i brug, hvem der har adgang, og hvor de øgede rettigheder ligger.
Dernæst besluttes, hvilke metoder der passer til hver gruppe. De fleste brugere kan bruge en godkendelsesapp på arbejdstelefonen eller privattelefonen i overensstemmelse med virksomhedens klare politik. Medarbejdere, der arbejder med følsomme systemer eller har administrative beføjelser, kan have brug for en sikkerhedsnøgle. Det er også nødvendigt at definere en sikker proces for dem, der mister deres telefon, skifter enhed eller er uden mobiltelefon på arbejde.
En god implementering starter ofte med en lille testgruppe. Der opdages tekniske afvigelser, systemer, der ikke understøtter den valgte metode, og behov for klarere instruktioner. Når processen er på plads, kan den overføres til den næste gruppe, med tidsplanlægning og support, der passer til driften.
Genoprettelse af adgang skal håndteres med samme omhu som den oprindelige opsætning. Backup-koder må ikke ligge ubeskyttet i en postkasse eller på et skrivebord. En medarbejder, der ringer og beder om en nulstilling, skal igennem en verificerbar proces. Ellers bliver genoprettelsen det svageste led.
MFA skal følge god adgangsstyring
Virksomheder får ikke fuld gavn af MFA, hvis tidligere medarbejdere beholder adgang, alle har bredere beføjelser end nødvendigt, eller konti ikke gennemgås regelmæssigt. MFA bekræfter, hvem der logger ind. Adgangsstyring bestemmer, hvad vedkommende kan gøre efter login.
Derfor bør virksomheden have en enkel proces, når folk starter, skifter rolle eller stopper. Adgang skal tildeles baseret på rolle, ikke bekvemmelighed, og fjernes straks, når den ikke længere er nødvendig. Regelmæssig gennemgang af administratoradgang og eksterne parter kan forhindre, at gammel autorisation bliver en åben dør.
Hos nexIT griber vi dette an som en driftsopgave, ikke en enkeltstående sikkerhedsindsats. Vi hjælper virksomheder med at finde de vigtigste adgange, vælge en implementering, som medarbejderne kan håndtere, og følge den op i den daglige systemadministration. Målet er ikke flere komplicerede regler, men mindre risiko for driftsstop og klarere kontrol over risici.
MFA er korrekt at implementere, før det bliver et krav på grund af en hændelse, forsikringsbetingelser eller kundekonflikt. Start med e-mail og konti, der kan stoppe driften, opstil klare regler for undtagelser, og sørg for, at nogen er ansvarlig for, at de fortsat fungerer. Det er en enklere måde at beskytte virksomheden på end at forsøge at genvinde kontrollen, efter at adgangen allerede er gået tabt.