Nýjar ógnir fyrirtækja krefjast skýrra varna
Tölvupóstur frá forstjóra, innskráning sem lítur út fyrir að vera frá Microsoft eða veikur lykill hjá birgja getur verið nóg til að stöðva rekstur. Nýjar ógnir fyrirtækja birtast sjaldan sem dramatísk árás sem allir sjá strax. Þær nýta frekar hversdagsleg vinnubrögð, dreifð tæki og litlar gloppur sem hafa fengið að safnast upp.
Fyrir stjórnendur er lykilspurningin því ekki hvort fyrirtækið sé nógu lítið til að sleppa við athygli árásaraðila. Spurningin er hvort reksturinn þoli það þegar starfsmaður opnar rangan hlekk, tæki glatast eða aðgangur að mikilvægum gögnum fellur niður. Öryggi snýst ekki aðeins um að hindra árás. Það snýst um að halda fyrirtækinu starfandi, vernda traust viðskiptavina og hafa stjórn á kostnaði þegar eitthvað fer úrskeiðis.
Nýjar ógnir fyrirtækja eru oft ógnir við reksturinn
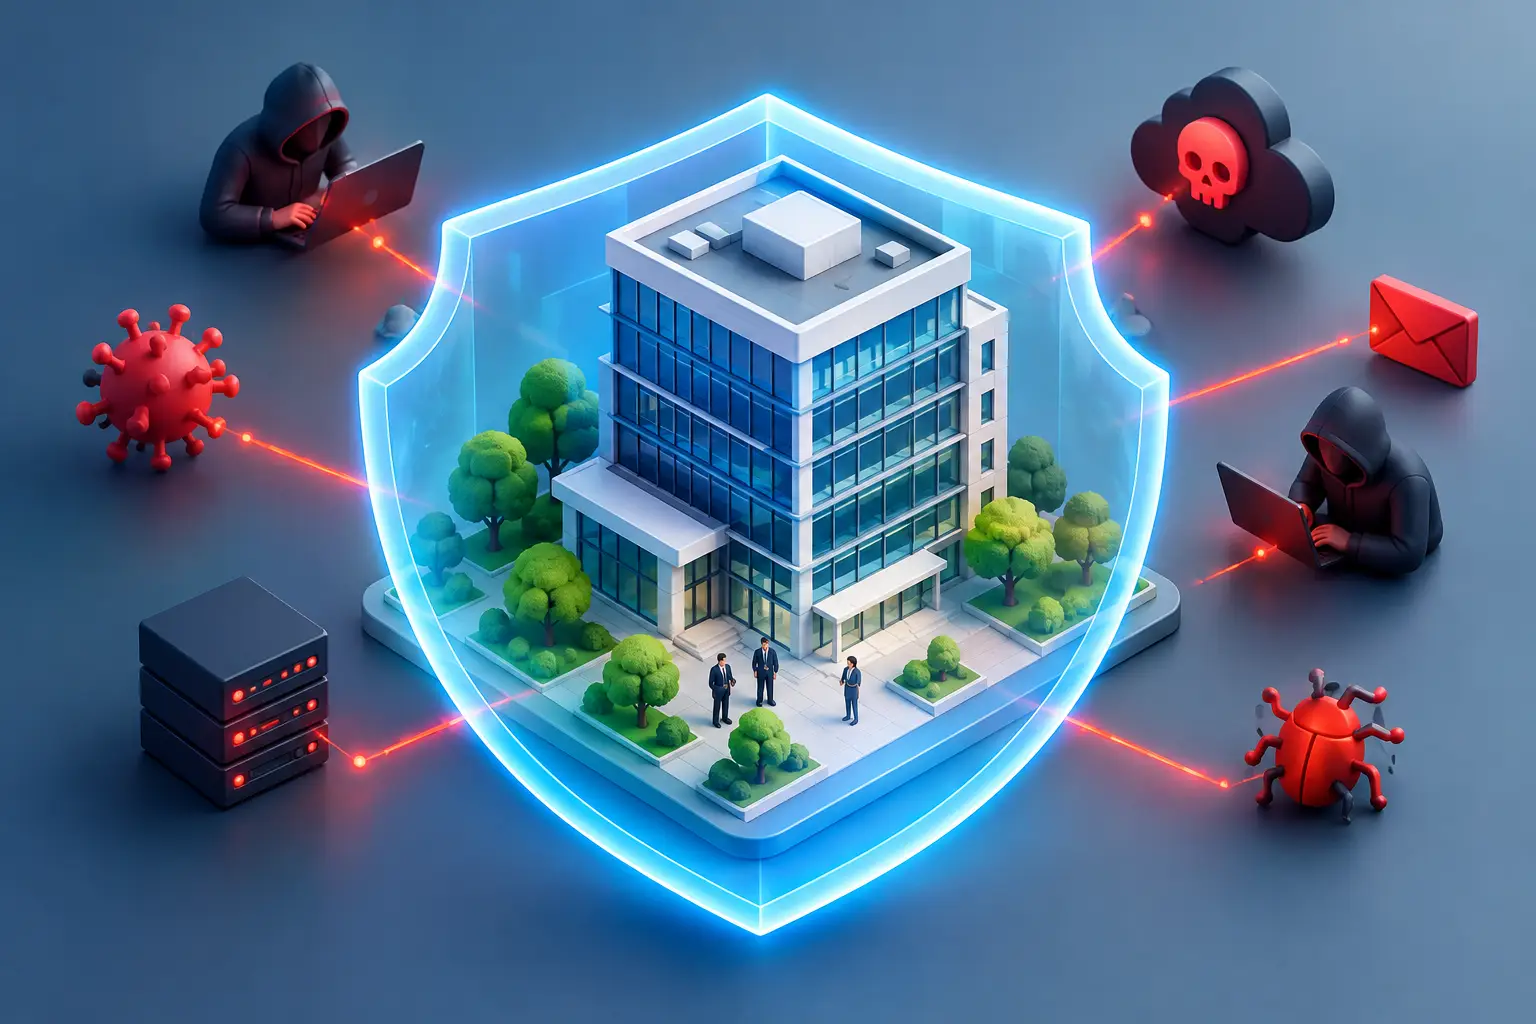
Netárásir hafa breyst. Áður var algengt að hugsa um skaðlegan hugbúnað sem einangrað vandamál í einni tölvu. Nú beinast árásir gjarnan að notendareikningum, skýjaþjónustum, greiðsluferlum og samstarfsaðilum. Þegar árásaraðili kemst inn með réttum innskráningarupplýsingum getur virk öryggisvörn á tæki ein og sér ekki leyst vandann.
Sérstaklega þarf að horfa til fjögurra þátta. Í fyrsta lagi eru netveiðar orðnar trúverðugri. Fölsuð skilaboð eru skrifuð á betra máli, hermt er eftir birgjum og tímasetningin er valin þannig að starfsmaður bregðist hratt við. Gervigreind hefur gert auðveldara að útbúa sannfærandi texta, falskar raddir og skilaboð sem passa við hlutverk viðtakandans.
Í öðru lagi eru stolnir aðgangar verðmætir. Endurnotað lykilorð, óvirkt notendaaðgangsferli eða skortur á fjölþáttaauðkenningu getur opnað leið að tölvupósti, skjölum, bókhaldskerfum og samskiptum við viðskiptavini. Sá sem hefur aðgang að pósthólfi getur jafnvel fylgst með raunverulegum samtölum áður en hann reynir að beina greiðslu á rangan reikning.
Í þriðja lagi hafa lausnargjaldsárásir þróast. Árásaraðilar reyna ekki alltaf fyrst og fremst að dulkóða gögn. Þeir afrita þau, hóta birtingu og beita þrýstingi þar sem rekstur, orðspor og samningsskyldur eru í húfi. Afrit sem aðeins er til á sama neti og upprunagögnin er ekki sjálfkrafa trygging.
Í fjórða lagi hefur tæknilegt umhverfi orðið flóknara. Starfsmenn vinna í skýinu, heima, á ferðalagi og í mörgum kerfum í einu. Sérhvert óuppfært fartölvutæki, óstýrður farsími eða aðgangur hjá fyrrverandi starfsmanni bætir við áhættu. Vandinn er sjaldnast eitt tæki. Hann er skortur á yfirsýn og ábyrgð yfir heildinni.
Hvar verða varnir fyrirtækja helst veikar?
Flest fyrirtæki eiga ekki í vandræðum vegna þess að þau hafi enga tækni. Þau eiga vandræði vegna þess að tæknin er ekki samræmd, ekki fylgst með henni eða ekki tengd við skýra rekstrarábyrgð. Vörn sem er uppsett en ekki viðhaldin veitir falskt öryggi.
Aðgangsstýring er gott dæmi. Fyrirtæki getur verið með fjölþáttaauðkenningu fyrir flesta starfsmenn en skilið eftir undantekningar fyrir eldri kerfi, sameiginleg pósthólf eða stjórnendareikninga. Ein undantekning getur verið nóg. Sama gildir um lykilorð: lykilorðastjóri dregur úr áhættu aðeins ef hann er tekinn upp sem sameiginlegt verklag, ekki sem valfrjáls lausn fyrir þá sem hafa áhuga.
Önnur algeng gloppa er óljós ábyrgð þegar starfsmaður kemur, skiptir um hlutverk eða hættir. Hver lokar aðgangi? Hver yfirfer farsíma, skýjageymslur, viðbætur og aðgang að kerfum birgja? Ef svarið er „einhver í upplýsingatækni þegar tími gefst“ er ferlið ekki nægilega öruggt.
Síðan er það uppfærslustjórnun. Rekstrarteymi getur frestað uppfærslum af skiljanlegum ástæðum, til dæmis vegna þess að sérhæft viðskiptakerfi má ekki stöðvast. En frestunin verður að vera meðvituð ákvörðun, með áhættumati og mótvægisaðgerðum. Að vita ekki hvaða tæki eru tengd eða hvort þau eru uppfærð er ekki raunhæfur kostur.
Byrjið á því sem getur stöðvað vinnudaginn
Það er freistandi að kaupa nýtt öryggistól þegar ógnir aukast. Stundum er það rétt skref. Oftar þarf fyrirtækið fyrst að ákveða hvað það þarf raunverulega að verja og hversu lengi það má vera án þess aðgangs. Getur söluteymið unnið ef tölvupóstur liggur niðri í heilan dag? Hvað gerist ef bókhaldsgögn eru óaðgengileg í viku? Hvaða gögn myndu valda mestum skaða ef þau rötuðu út?
Þessi samtöl færa öryggi úr tækniorðaforða yfir í rekstrarlegar ákvarðanir. Þau hjálpa einnig til við að forgangsraða. Fyrirtæki með viðkvæm persónugögn þarf til dæmis að leggja sérstaka áherslu á aðgangsstýringu, skráningu atvika og varðveislu gagna. Fyrirtæki sem reiðir sig á sérhæfð staðbundin kerfi þarf að prófa endurheimt með öðrum hætti en fyrirtæki sem vinnur nær alfarið í skýinu.
Góð fyrstu skref eru yfirleitt einföld, en þau þurfa að verða hluti af daglegum rekstri:
- Halda nákvæma skrá yfir notendur, tæki, kerfi og stjórnendaaðganga.
- Nota fjölþáttaauðkenningu og einstök, sterk lykilorð í lykilorðastjóra.
- Fylgjast með uppfærslum, veikleikum og óvenjulegri virkni á tækjum.
- Taka afrit sem eru varin gegn breytingum og prófa endurheimt reglulega.
- Þjálfa starfsfólk með raunhæfum dæmum um svik, greiðslubeiðnir og meðferð gagna.
Listinn er ekki sjálfstæð öryggisstefna. Hann er grunnur sem gerir fyrirtækinu kleift að sjá frávik, bregðast hratt við og draga úr líkum á að eitt mistök verði að rekstraráfalli.
Endurheimt þarf að vera prófuð, ekki bara keypt
Afritun er oft kölluð síðasta varnarlínan. Það er rétt, en aðeins að hluta. Afrit hefur takmarkað gildi ef enginn veit hversu langan tíma endurheimt tekur, hvaða gögn eru endurheimtanleg eða hvort aðgangur að afritunum sé sjálfur varinn gegn árás.
Stjórnendur ættu að fá skýr svör við tveimur spurningum: Hversu mikið gagnatap er ásættanlegt og hversu lengi má mikilvægt kerfi vera niðri? Svarið ræður því hversu oft þarf að taka afrit, hvar þau eru geymd og hvaða endurheimtaráætlun hentar. Fyrirtæki sem getur sætt sig við nokkurra klukkustunda gagnatap þarf aðra uppsetningu en fyrirtæki sem vinnur með viðskipti í rauntíma.
Regluleg prófun sýnir líka veikleika sem skýrslur finna ekki. Vantar aðgangslykil? Er til nægt geymslupláss? Veit starfsfólk hver tekur ákvörðun um að slökkva á kerfi eða upplýsa viðskiptavini? Þegar þessi atriði eru rædd og æfð fyrirfram verður viðbragðið yfirvegaðra þegar á reynir.
Mannlegi þátturinn þarf skýr ferli, ekki ásakanir
Starfsmenn eru oft nefndir veikasti hlekkurinn, en það er of einföld og ósanngjörn lýsing. Fólk vinnur undir tímapressu, fær mörg skilaboð og þarf að bregðast fljótt við. Árásaraðilar hanna svikin sín nákvæmlega með þetta í huga.
Betri leið er að byggja upp menningu þar sem starfsmaður getur stöðvað og spurt án þess að óttast að virðast ókunnugur. Greiðslubeiðni sem breytir bankaupplýsingum ætti til dæmis alltaf að fara í gegnum staðfestingu með annarri samskiptaleið. Beiðni um lykilorð, gjafakort eða óvenjulega skráadeilingu á að vekja spurningar, jafnvel þegar hún virðist koma frá yfirmanni.
Fræðsla virkar best þegar hún er stutt, endurtekin og tengd raunverulegu starfi. Eitt árlegt námskeið er sjaldan nóg. Starfsfólk þarf einnig að vita hvert það á að tilkynna grunsamlegt atvik og fá skjót, hjálpleg viðbrögð þegar það gerir það.
Samþætt ábyrgð er hagkvæmari en sundurlaus verkfæri
Þegar öryggi, þjónusta við notendur, tækjastýring og afritun eru í höndum ólíkra aðila geta mikilvæg verkefni fallið á milli. Einn aðili sér viðvörunina, annar á tækið og sá þriðji heldur utan um afritið. Fyrirtækið situr þá eftir sem samhæfingaraðili í miðju atviki.
Fyrir mörg lítil og meðalstór fyrirtæki er skynsamlegra að hafa einn ábyrgðaraðila sem þekkir umhverfið, heldur utan um daglegan rekstur og getur tengt öryggisákvarðanir við kostnað og rekstrarþarfir. Það þýðir ekki að eitt tæki eða einn þjónustuaðili leysi allt. Það þýðir að ábyrgðin sé skýr og að ferlin vinni saman.
Hjá nexIT nálgumst við þetta sem samfellda rekstrarþjónustu: við sjáum um tæki og notendur, styrkjum varnir, fylgjumst með frávikum og hjálpum fyrirtækjum að undirbúa endurheimt áður en hún verður brýn. Markmiðið er ekki að gera upplýsingatækni flóknari. Markmiðið er að hún styðji reksturinn með fyrirsjáanlegum kostnaði og minni áhættu.
Næsta góða skref er að velja eitt líklegt atvik, til dæmis stolinn Microsoft-aðgang eða læst bókhaldskerfi, og fara yfir hvað myndi gerast fyrstu klukkustundina. Ef ábyrgðin, samskiptin og endurheimtin eru skýr á blaði og prófuð í framkvæmd, er fyrirtækið í mun betri stöðu þegar ógnin verður raunveruleg.