9 bestu leiðir til að verjast lausnarhugbúnaði
Síðast uppfært: 26. október 2026
Stutt samantekt
Þú getur verið þér verjast lausnarhugbúnaði með því að setja upp fjölþátta auðkenningu, gera öryggisafrit með 3-2-1 aðferðinni, uppfæra kerfi reglulega og þjálfa starfsmenn. Þessar aðgerðir loka veikleikum sem árásaraðilar nýta sér til að komast inn.
- Fjölþáta auðkenning krefst tveggja eða fleiri staðfestinga og stöðvar flesta árásaraðila sem stela lykilorðum
- 3-2-1 afritunarstefnan þýðir þrjú afrit á tveimur miðlum með einu afriti utan staðar
- Viðbragðsáætlun á að vera prentuð og aðgengileg án nets til að nota fyrstu 60 mínútur árása
- Starfsmennirnir eru fyrsta varnarlína og þurfa mánaðarlega þjálfun um vefveiðu og öryggisreglur
Efnisyfirlit
- Hvað er lausnarhugbúnaður og hversu stór er hættan
- Fyrri varúðarskref: Koma auga á hættu og veikleika
- Fjölþátta auðkenning sem fyrsta varnarlína
- Öryggisafrit fyrirtækja sem endurheimt gegn árás
- 3-2-1 afritunarstefnan fyrir áreiðanlega gagnabúð
- Viðbragðsáætlun við netárás og endurheimt
- Starfsmannamenntun og aðlögun á öryggisreglum
- Samráð við fagaðila til að styrkja vörn
- Algengar spurningar
Hvað er lausnarhugbúnaður og hversu stór er hættan
Lausnarhugbúnaður er illgert forrit sem lokar á gögn þín og krefst greiðslu til að opna þau aftur. Árásaraðilar nota það til að stöðva rekstur fyrirtækja og neyða eigendur til að greiða háar fjárhæðir. Fyrir lítil og meðalstór fyrirtæki getur ein árás þýtt að starfsemin stöðvast alveg í daga eða vikur.
Hættan er ekki fræðileg. Fyrirtæki sem þú kannast við eru sett í þessa stöðu reglulega. Þegar lausnarhugbúnaður slær til, geta starfsmenn ekki nálgast skjöl sín, viðskiptavinir fá ekki svar og tekjur hverfa. Margir stjórnendur fyrirtækja greiða einfaldlega til að fá aðgang aftur, en það tryggir ekki að gögnin komi til baka og það hvetur árásaraðila til að halda áfram.
Það sem flest fyrirtæki missa af er að lausnarhugbúnaður kemur ekki út úr engu. Hann fer inn í kerfi þín í gegnum veikleika sem hægt var að loka. Við hjálpum fyrirtækjum að verjast lausnarhugbúnaði með því að loka þessum holum áður en árásaraðilar finna þær.
Hér eru níu bestu leiðir til að verjast lausnarhugbúnaði og tryggja að fyrirtækið þitt haldi gangandi.
Fyrri varúðarskref: Koma auga á hættu og veikleika
Þú getur ekki varið það sem þú sérð ekki. Fyrsta skrefið er að vita hvar gögnin þín eru, hvernig fólk nálgast þau og hvaða kerfi eru raunverulega í notkun. Margir stjórnendur halda að þeir viti þetta, en þegar kemur að raunverulegri úttekt kemur í ljós að skráin er ófullkomin.
Byrjaðu á þremur einföldum spurningum:
- Hvaða tæki eru á netinu þínu? Fartölvur, símar, prentarar, iðntölvur, myndavélar og jafnvel kaffivélar geta verið á sama neti. Sérhvert tæki er möguleg innkoma.
- Hver hefur aðgang að hvaða gögnum? Starfsmenn, verktakar, þjónustuaðilar og fyrrverandi starfsmenn. Aðgangur sem var nauðsynlegur í fyrra getur verið óþarfa áhætta í dag.
- Hvaða hugbúnaður er í notkun og hvenær var hann uppfærður síðast? Stýrikerfi, vafrar, Office-pakkar og sérhæfð forrit. Uppfærslur loka þekktum veikleikum sem árásaraðilar nýta sér.
Skráðu niðurstöðurnar í einfaldan töflureikni. Það þarf ekki dýran hugbúnað til að byrja. Mikilvægast er að skráin sé til og að einhver beri ábyrgð á að halda henni við.
Eftir að þú hefur kortlagt stöðuna skaltu forgangsraða. Ekki reyna að laga allt í einu. Byrjaðu á því sem er auðvelt, ódýrt og hefur mest áhrif: uppfærslur, sterk lykilorð og fjölþátta auðkenning. Færa má flóknari verk, eins og nethlutun og eftirlit, til síðari fasa.
Fáðu öryggisúttekt fyrir lítil fyrirtæki sem skilar árangri til að fá utanaðkomandi mat á stöðuna. Fagaðilar sjá veikleika sem þú gætir ekki séð sjálf(ur), til dæmis opin port, gamlar þjónustur eða rangar aðgangsheimildir. Úttektin ætti að skila skýrslu með forgangsröðuðum aðgerðum, ekki bara lista yfir vandamál.
Ekki láta úttektina enda sem skjal í skúffunni. Setjið ákveðna dagsetningu fyrir hverja aðgerð og einn ábyrgan aðila. Annars verður ekkert gert.
Að lokum: endurtaktu matið reglulega, að minnsta kosti árlega eða þegar breyting verður á rekstrinum, svo sem við nýja starfsmenn, ný kerfi eða flutning í ský. Ógnin breytist og vörnin verður að fylgja.
Fjölþátta auðkenning sem fyrsta varnarlína
Flestir árásaraðilar komast inn með því að stela lykilorðum. Þeir geta gert það með vefveiðum, með því að kaupa stolin lykilorð frá netinu eða með því að giska á veik lykilorð.
Fjölþátta auðkenning (MFA) krefst tveggja eða fleiri staðfestinga áður en einhver getur skráð sig inn. Þó að árásaraðili hafi lykilord, getur hann ekki komist inn án seinna þáttarins, venjulega kóða á farsímanum þínum eða líffræðileg staðfesting.
Þetta stöðvar flesta árásaraðila. Þeir vilja auðveld mörk, ekki kerfi sem eru erfið að brjóta.
Settu MFA á allt sem skiptir máli:
- Netfangsreikningar starfsmanna
- Aðgangsreikningar að gagnagrunnum
- Stjórnandareikninga fyrir kerfi
- Skjalageymslur og skýjakerfi
Treystirðu enn á SMS sem MFA lausn? SMS er betra en ekkert, en það er ekki lengur talið nægilega öruggt. Notaðu app-byggt auðkenningu eða öryggislykla þar sem það er mögulegt.
Öryggisafrit fyrirtækja sem endurheimt gegn árás
Lausnarhugbúnaður virkar með því að gera gögn óaðgengileg. En ef þú ert með öryggisafrit sem árásaraðili getur ekki náð til, geturðu endalaust endurheimt allt án þess að borga.
Öryggisafrit fyrirtækja eru afrit af gögnum þínum sem geymd eru á öruggum stað og aðskilin frá aðalkerfi þínu. Þegar árás verður, getur þú endalaust skráð gögn úr afritinu.
Vandamálið er að margir stjórnendur gera afrit sem eru ekki aðskilin. Þeir afrita gögn í ský sem tengist sama netinu. Árásaraðilar geta oft eytt þessum afritum líka.
Afrit verða að vera:
- Geymd utan aðalkerfi þíns
- Endalaus (árásaraðili getur ekki eytt eldri útgáfum)
- Prófuð reglulega til að ganga úr skugga um að þau virki
Við hjálpum fyrirtækjum að setja upp öryggisafrit fyrirtækja sem eru aðskilin og örugg. Lærðu hvernig Acronis Cyber Protect fyrir fyrirtæki í vexti sameinar afritun, vernd og endurheimt.
3-2-1 afritunarstefnan fyrir áreiðanlega gagnabúð
Þetta er sú stefna sem fagaðilar nota. Hún er einföld og hún virkar.
3-2-1 afritunarstefnan þýðir: þrjú afrit af gögnum þínum, á tveimur mismunandi gerðum miðils, með einu afriti utan staðar.
Það brotnar niður svona:
- 3 afrit: aðalkerfi þitt + tvö afrit
- 2 miðlar: t.d. harðdiskur + ský
- 1 utan staðar: a.m.k. eitt afrit á öðrum stað (ekki sama byggingu)
Dæmi: Gögn þín eru á þjóni. Þú afritir þau á ytri harðdisk. Þú afritir þau líka í ský hjá áreiðanlegum þjónustuveitanda. Nú hefur árásaraðili þrjá stafi til að brjóta í stað eins.
Þessi stefna kostar ekki mikið meira en slæm afritun. Hún tekur ekki lengri tíma. En hún breytir því hvort þú getur endurheimt gögn eftir árás.
Settu 3-2-1 afritunarstefnuna á stað núna. Ekki næsta mánuð. Núna.
Fagaðilar nota þessa einfaldu stefnu til að tryggja að gögn séu alltaf endurheimtanleg.
| Þáttur | Merking | Dæmi |
|---|---|---|
| 3 afrit | Aðalkerfi + tvö afrit | Þjónn + ytri diskur + ský |
| 2 miðlar | Mismunandi gerðir geymslu | Harðdiskur og ský |
| 1 utan staðar | Afrit á öðrum stað | Ský hjá áreiðanlegum þjónustuveitanda |
Viðbragðsáætlun við netárás og endurheimt
Þó að þú gerir allt rétt getur árás samt orðið. Það sem skiptir sköpum er hvað þú gerir fyrstu klukkustundirnar. Fyrirtæki án áætlunar tapa dýrmætum tíma í ringulreið; fyrirtæki með áætlun vita hver gerir hvað og hvenær.
Viðbragðsáætlun er ekki skjal sem á að liggja í skúffu. Hún á að vera prentuð, aðgengileg án nets og prófuð reglulega.
Fyrstu 60 mínútur:
- Einangraðu sýktu kerfin. Taktu þau af netinu, en slökktu ekki strax á þeim nema fyrirmæli séu um það. Slökkt getur eyðilagt sönnunargögn og gert endurheimt erfiðari.
- Tilkynntu innan fyrirtækisins. Láttu stjórnendur, IT-aðila og lögfræðing vita. Ekki reyna að leysa málið í laumi.
- Skráðu allt. Hvað sást, hvenær, hvaða skilaboð birtust, hvaða tæki voru sýkt. Þetta er nauðsynlegt fyrir frekari rannsókn og tryggingu.
- Hafðu samband við fagaðila. Ef þú hefur ekki innanhúss IT-teymi skaltu hringja í þjónustuaðila þinn eða sérhæfðan viðbragðsaðila.
Tilkynning til yfirvalda:
Hér á landi er mikilvægt að þekkja skyldur sínar. Ef um persónuupplýsingar er að ræða getur tilkynningarskylda átt við. Leitaðu ráðgjafar hjá Persónuvernd og fylgdu leiðbeiningum þeirra um tilkynningu vegna öryggisbrests. Einnig er hægt að leita aðstoðar hjá CERT-Íslandi, sem veitir ráðgjöf og stuðning við viðbragð við netárásum (RFC-2350). Hafðu samband við þau strax í upphafi, ekki eftir að skaðinn er skeður.
Ekki greiða lausnargjald. Greiðsla tryggir ekki að gögnin komi til baka og hvetur árásaraðila til að halda áfram. Sumir árásaraðilar selja gögnin sem þeir náðu jafnvel þótt greitt sé.
Endurheimt:
- Notaðu öryggisafrit sem eru aðskilin frá aðalkerfinu. Ef þú ert með 3-2-1 afritun geturðu endurheimt úr afriti sem árásaraðili náði ekki til.
- Endurheimtu í réttri röð: fyrst stýrikerfi og grunnþjónustur, síðan gögn og að lokum notendaaðgangur.
- Prófaðu endurheimtina í einangruðu umhverfi áður en þú setur kerfin aftur í rekstur.
- Skráðu hvað tókst og hvað mistókst. Þetta verður grunnurinn að bættri áætlun.
Lærðu hvernig búa til neyðaráætlun fyrir fyrirtæki sem verndar rekstur, gögn og starfsfólk þegar netárás stöðvar starfsemina skyndilega.
Eftir árásina:
Farðu yfir hvað fór úrskeiðis og uppfærðu varnirnar. Oft kemur í ljós að sama innkoman hefði verið hægt að loka með einfaldri uppfærslu eða betri aðgangsstýringu. Gerðu úttekt á því hvaða lærdóm má draga og breyttu ferlum til að koma í veg fyrir að sama árásin endurtaki sig.
Hafðu viðbragðsáætlunina á pappír og á öruggum stað utan netsins. Ef netið er niðri geturðu ekki opnað skjalið sem er geymt á sýktu kerfi.
Starfsmannamenntun og aðlögun á öryggisreglum
Flestir árásaraðilar komast inn vegna þess að starfsmaður smellir á slæman tengil eða gefur upp lykilord.
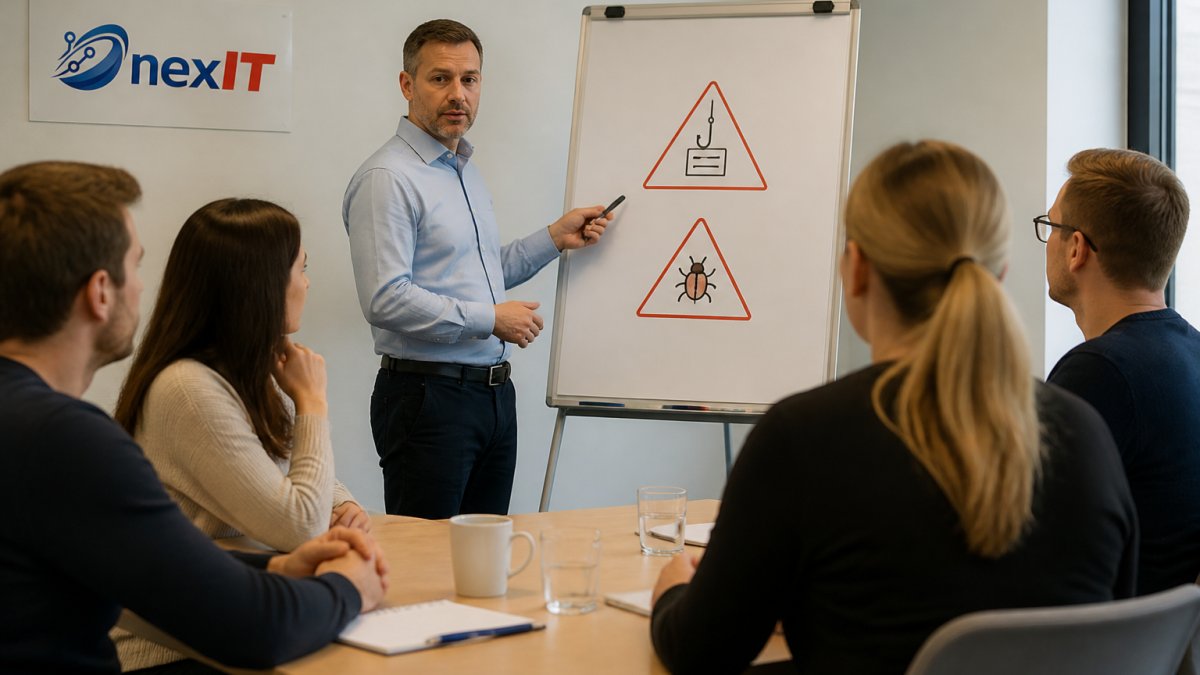
Þetta er ekki vegna þess að starfsmennirnir eru heimskir. Það er vegna þess að þeir vita ekki hvað á að leita að. Vefveiðar líta út eins og sannir tölvupóstar. Illgert forrit getur verið falið í innhaldi sem virðist áreiðanlegt.
Starfsmennirnir þínir eru fyrsta varnarlína þín. Þeir þurfa að vita:
- Hvernig á að bera kennsl á vefveiðu
- Hvað á að gera ef þeir sjá grunsamlega tölvupósta
- Hvernig á að nota sterk lykilorð
- Hvers vegna MFA skiptir máli
Lærðu hvernig þjálfa starfsfólk gegn vefveiðum með reglulegum æfingum, skýrum viðbrögðum og mælanlegum árangri sem dregur úr áhættu fyrirtækisins verulega.
Þjálfun ætti að gerast reglulega, ekki einni sinni á ári. Mánaðarlegar æfingar og stuttar tilkynningar halda öryggi ofarlega í hugum fólks. Fyrirtæki sem þjálfa starfsmenn reglulega sjá færri árásir.
Samráð við fagaðila til að styrkja vörn
Þú gætir reynt að gera allt þetta sjálf(ur). En netöryggi er flókið og það breytist hratt. Það sem var öruggt í fyrra gæti verið veikt í dag.
Fagaðilar sjá árásir á mörgum fyrirtækjum. Þeir vita hvað virkar og hvað virkar ekki. Þeir vita hvernig árásaraðilar hugsa. Þeir geta sett upp kerfi sem er erfitt að brjóta og auðvelt að nota.
Við hjálpum fyrirtækjum að verjast lausnarhugbúnaði með heildstæðri nálgun. Við setjum upp MFA, afrit, viðbragðsáætlanir og þjálfun. Við fylgjumst með kerfum þínum og við breytum þeim þegar ný hætta kemur fram. Við erum hér ef árás verður.
Samráð við fagaðila er ekki dýrt. Það er ódýrara en að borga lausnir eða endurheimta eftir árás. Það er ódýrara en að missa viðskiptavini vegna þess að kerfi þín eru niðri.
Lausnarhugbúnaður er ekki dæmi um hvað gæti gerst. Það er dæmi um hvað gerist. En þú getur verndað fyrirtækið þitt. Byrjaðu með því að þekkja veikleika þína. Settu MFA á stað. Afritaðu gögn þín með 3-2-1 aðferðinni. Undirbúðu þig með viðbragðsáætlun. Þjálfa starfsmenn þína. Og hafðu samband við fagaðila til að styrkja vörn þína. Hafa samband við nexIT og við hjálpum þér að setja allt þetta upp svo þú getir einbeitt þér að því sem skiptir máli fyrir fyrirtækið þitt.
Algengar spurningar
Hvað er lausnarhugbúnaður og hvernig berst hann inn í tölvukerfi fyrirtækis?
Lausnarhugbúnaður er illvirkur hugbúnaður sem dulkóðar gögn fyrirtækis og gerir þau óaðgengileg þar til greiðslur eru gerðar. Hann berst oft inn gegnum sviksamlega tölvupósta, óörugg vefsvæði, óuppfærð kerfi eða gegnum starfsmenn sem smella á illvirka tengla. Fyrirtæki sem ekki eru tilbúin með afrit og viðbragðsáætlun standa frammi fyrir stærri hættu á tjóni og kostnaði.
Hvernig hjálpar fjölþærtta auðkenning við að verjast lausnarhugbúnaði?
Fjölþærtta auðkenning krefst þess að notendur sannreyni sig með fleiri en einni aðferð, t.d. lykilorði og sannvottunarkóða á síma. Jafnvel þótt illvirkir aðilar fái lykilorð starfsmanns geta þeir ekki farið inn í kerfi án annarrar sannvottunar. Þetta kemur í veg fyrir óheimilaðan aðgang og dregur úr hættu á lausnarhugbúnaðarárás um stólar eða óheimilaðan aðgang.
Hversu oft ætti fyrirtæki að taka afrit af gögnum sínum?
Flest fyrirtæki ættu að taka dagleg eða vikuleg afrit, allt eftir því hversu mikilvæg gögn eru og hversu oft þau breytast. Heilsugæslumiðstöðvar og fyrirtæki með viðkvæm gögn ættu að íhuga dagleg afrit. Mikilvægt er að ganga úr skugga um að afrit séu geymd utan nets og að þau séu prófuð reglulega til að tryggja að hægt sé að endurheimta gögn ef lausnarhugbúnaðarárás á sér stað.
Á fyrirtæki að greiða lausnargjald eftir netárás?
Langflestir sérfræðingar mæla með því að greiða ekki lausnargjöld. Greiðsla tryggir ekki endurheimtun gagna og fjármagnar illvirka aðila til að halda árásum áfram. Í staðinn ætti fyrirtæki að treysta á afrit sín, tilkynna yfirvöldum ef þörf er á, og vinna með fagaðilum í endurheimt. Með góðri viðbragðsáætlun og öryggisafritum geta fyrirtæki komist í gegnum árásir án þess að greiða illvirkum aðilum.