Przewodnik po zarządzaniu dostępem użytkowników w firmach
Pracownik odchodzi w piątek, ale jego dostęp do poczty e-mail, dysku w chmurze i systemu biznesowego jest nadal aktywny w poniedziałek. To nie tylko drobny problem administracyjny. To ryzyko bezpieczeństwa, potencjalne naruszenie przepisów i niepotrzebny koszt. Dobry przewodnik po zarządzaniu dostępem użytkowników zaczyna się zatem od prostego pytania: kto ma dostęp do jakich danych i systemów – i dlaczego?
Dla małych i średnich firm zarządzanie dostępem może wydawać się oczywiste, dopóki firma się nie rozrośnie. Nowi pracownicy, wykonawcy, praca zdalna, więcej aplikacji i bardziej wrażliwe dane szybko tworzą środowisko, w którym nikt nie ma pełnego przeglądu. Celem nie jest utrudnianie codziennej pracy poprzez ograniczenia. Celem jest zapewnienie, że pracownicy mają odpowiedni dostęp we właściwym czasie, ale nie większy dostęp, niż wymaga tego ich zadanie.
Dlaczego zarządzanie dostępem użytkowników ma znaczenie dla działalności firmy
Dostęp użytkownika jest kluczem do działalności firmy. Umożliwia odczytywanie poczty e-mail, zmianę danych płatniczych, pobieranie dokumentów, instalowanie oprogramowania lub usuwanie danych. Gdy dostęp nie jest zarządzany, jedno skradzione hasło lub stary dostęp może otworzyć drogę do systemów, które powinny być chronione.
Konsekwencje nie zawsze są od razu dramatyczne. Często objawiają się jako niepotrzebne koszty licencji, pracownik, który nie otrzymuje dostępu, gdy go potrzebuje, lub dział pomocy technicznej, który traci cenny czas na rozwiązywanie niejasnych problemów z dostępem. Poważniejsze przypadki mogą obejmować wyciek danych, oszustwa, oprogramowanie ransomware lub przerwy w działalności.
Dobrze zorganizowane zarządzanie dostępem wspiera zarówno bezpieczeństwo, jak i efektywność. Skraca czas wdrażania nowych pracowników, upraszcza audyty i umożliwia firmie szybkie reagowanie w przypadku zmiany ról lub wystąpienia incydentów. Nie chodzi więc wyłącznie o technologię informacyjną. Jest to zarządzanie ryzykiem, kosztami i ciągłością działania.
Zacznij od przeglądu, a nie od nowego narzędzia
Częstym błędem jest zakup nowego systemu bezpieczeństwa przed wyjaśnieniem podstawowych kwestii. Najpierw trzeba wiedzieć, jakie systemy są w użyciu, jakie konta istnieją i kto jest za nie odpowiedzialny. Obejmuje to zarówno oczywiste systemy, takie jak Microsoft 365 i system księgowy, jak i te łatwo zapominane, na przykład usługi podpisu elektronicznego, magazyny chmurowe, systemy zarządzania stronami internetowymi i specjalistyczne aplikacje operacyjne.
Szczególnie przyjrzyj się wspólnym kontom. Konto używane przez wiele osób do zadań związanych z usługami, sprzedażą lub zarządzaniem utrudnia śledzenie zmian i cofanie dostępu po odejściu danej osoby. Tam, gdzie taki dostęp jest nieunikniony, wymagana jest jasna odpowiedzialność, bezpieczne przechowywanie danych logowania i regularne przeglądy.
Przegląd nie musi od razu być skomplikowanym zadaniem. Rejestr systemów, właścicieli, grup użytkowników i typów dostępu może pokazać, gdzie leży największe ryzyko. Stanowi on również podstawę do podjęcia decyzji, co należy naprawić w pierwszej kolejności.
Kategoryzuj dostęp według ról
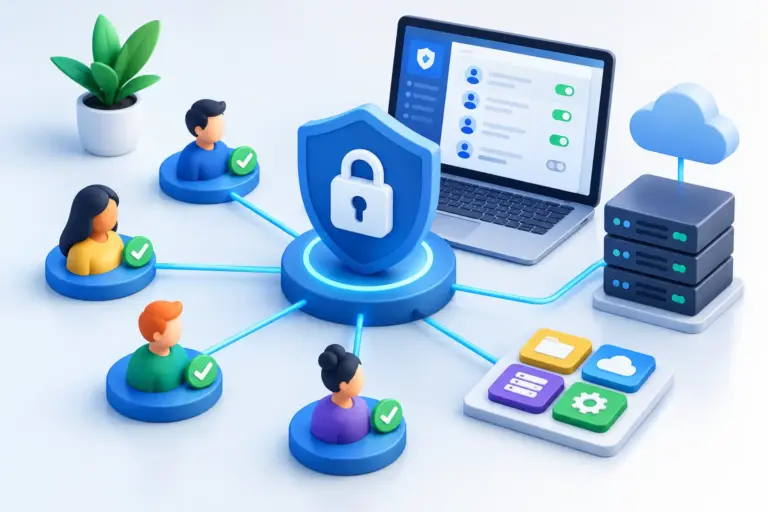
Najlepsze zasady opierają się zazwyczaj na rolach, a nie na osobach. Pracownik działu finansowego naturalnie potrzebuje innego dostępu niż pracownik działu sprzedaży, kierownik czy zewnętrzny wykonawca. Kiedy dostęp jest powiązany z określoną rolą, łatwiej jest dodawać osoby, przenosić je między stanowiskami i usuwać dostęp bez konieczności zaczynania od zera za każdym razem.
Tutaj obowiązuje zasada minimalnych niezbędnych uprawnień. Użytkownik powinien mieć możliwość wykonania tylko tego, co jest potrzebne do wykonywania jego pracy. Może się to wydawać wolniejsze na początku, ale oszczędza czas w przypadku błędu, zmiany roli pracownika lub gdy firma musi wykazać kontrolę nad wrażliwymi informacjami.
Nie zawsze jednak słuszne jest stosowanie tych samych ograniczeń wszędzie. Mały zespół może potrzebować szerszych uprawnień, aby utrzymać tempo, ale wtedy należy to zrównoważyć silniejszym uwierzytelnianiem, rejestrowaniem zdarzeń i regularnymi przeglądami. Kontrola dostępu powinna być dostosowana do działalności, a nie zmuszać działalność do działania wbrew rozsądnym zasadom.
Uczyń przybycie, zmiany i odejście przewidywalnymi
Większość problemów z dostępem pojawia się, gdy pracownicy zaczynają pracę, zmieniają stanowisko lub odchodzą. Jeśli proces opiera się na indywidualnych e-mailach i pamięci menedżerów, luki są nieuniknione. Firma potrzebuje prostego, powtarzalnego procesu, którego mogą wspólnie przestrzegać dział HR, menedżerowie i dział IT.
Podczas rekrutacji należy określić rolę, zatwierdzić niezbędne systemy, utworzyć osobiste konto użytkownika i włączyć uwierzytelnianie wieloskładnikowe, zanim dana osoba rozpocznie pracę. Należy również upewnić się, że urządzenie jest prawidłowo skonfigurowane, zaktualizowane i zarejestrowane w systemie zarządzania. Nowy pracownik nie powinien musieć udostępniać hasła ani używać starego konta, aby od razu zacząć pracę.
Kiedy zmienia się stanowisko, należy usunąć stare uprawnienia w momencie przyznawania nowych. W przeciwnym razie gromadzi się dostęp, którego nikt już nie potrzebuje. Po zakończeniu pracy należy zamknąć lub zablokować dostęp w określonym czasie, unieważnić aktywne sesje na urządzeniach, zapewnić przekazanie danych i usunąć osobę z grup, list mailingowych i usług. Dotyczy to wykonawców i pracowników tymczasowych, tak samo jak stałych pracowników.
Wyraźnie określ odpowiedzialność
Kierownik zazwyczaj wie, kiedy zmienia się rola. Dział HR wie, kiedy następuje zatrudnienie lub zakończenie pracy. Dział IT zajmuje się realizacją i monitoruje ryzyko techniczne. Kiedy żaden z tych podmiotów nie przejmuje odpowiedzialności za proces wspólnie, zadania łatwo zostają pominięte.
Przydatne jest określenie, kto wnioskuje o dostęp, kto go zatwierdza, kto go konfiguruje i kto potwierdza jego zamknięcie. Prosta rejestracja zapewnia identyfikowalność bez utrudniania codziennych zadań. Firma korzystająca z zewnętrznych usług IT powinna wymagać udokumentowania i mierzalności tych procesów.
Chroń dane logowania wielowarstwowo
Silne hasła są nadal ważne, ale nie wystarczą same w sobie. Ponownie użyte lub skradzione hasło może dać atakującemu dostęp bez konieczności łamania zabezpieczeń urządzenia. Uwierzytelnianie wieloskładnikowe dodaje weryfikację, na przykład za pomocą aplikacji uwierzytelniającej lub klucza bezpieczeństwa, i znacznie zmniejsza ryzyko związane z kradzieżą danych uwierzytelniających.
Menedżer haseł pomaga pracownikom używać długich i unikalnych haseł bez zapisywania ich lub udostępniania w niezabezpieczonych wiadomościach. W przypadku systemów współdzielonych może również zapewnić dostęp bez konieczności ujawniania samego hasła wszystkim. Jest to prosta zmiana, która poprawia zarówno bezpieczeństwo, jak i obsługę.
Szczególną uwagę należy zwrócić na dostęp administratora. Konta z uprawnieniami do instalowania oprogramowania, zmiany ustawień bezpieczeństwa lub tworzenia nowych użytkowników powinny być oddzielone od zwykłego, codziennego konta pracownika. Powinny być używane tylko w razie potrzeby, chronione silnym uwierzytelnianiem wieloskładnikowym i regularnie przeglądane.
Regularnie przeglądaj dostęp
Kontrola dostępu nie jest zadaniem, które kończy się po napisaniu zasad. Firma stale się zmienia, podobnie jak systemy, zadania i ryzyko. Regularne przeglądy pomagają znaleźć nieaktywnych użytkowników, zbyt szerokie uprawnienia, zapomnianych wykonawców i nieużywane licencje.
Częstotliwość przeglądów dostępu zależy od wielkości firmy, charakteru danych i wymogów regulacyjnych. Firma przetwarzająca informacje finansowe, dane osobowe lub poufne dane klientów zazwyczaj wymaga częstszych i bardziej formalnych przeglądów niż firma z prostszymi systemami. Najważniejsze jest, aby przegląd prowadził do działań, a nie tylko do listy kontrolnej, której nikt nie przestrzega.
Przeglądaj również dzienniki zdarzeń i nietypowe zachowania podczas logowania. Logowanie z nieznanego kraju, nietypowa prędkość pobierania lub wielokrotne nieudane próby mogą być oznaką konieczności podjęcia działań, zanim dojdzie do szkody. Prawidłowo skonfigurowane monitorowanie umożliwia zespołowi IT szybkie zbadanie takich przypadków.
Kiedy warto szukać pomocy?
Jeśli firma polega na ręcznych arkuszach kalkulacyjnych, współdzielonych hasłach i nieformalnych wiadomościach do zarządzania dostępem, prawdopodobnie nadszedł czas, aby zaostrzyć proces. To samo dotyczy sytuacji, gdy administratorzy nie są w stanie z pewnością odpowiedzieć, kto ma dostęp administratora ani jak szybko blokowany jest dostęp dla odchodzącego pracownika.
nexIT może przejąć odpowiedzialność za codzienne zarządzanie użytkownikami, urządzeniami i ustawieniami bezpieczeństwa, a także pomóc firmom w tworzeniu prostych procedur dostosowanych do ich działalności. Kładziemy nacisk na połączenie ochrony technicznej i praktycznej obsługi, aby pracownicy mogli pracować bez zbędnych opóźnień, a menedżerowie mieli lepszą kontrolę nad ryzykiem i kosztami.
Zacznij od jednego rzeczywistego testu: wybierz pracownika, który niedawno odszedł lub zmienił rolę i prześledź wszystkie jego dostępy. To, co tam się ujawni, często dokładnie pokazuje, gdzie należy rozpocząć następny projekt usprawniający.