Kiedy potrzebujesz MFA i gdzie ma to największe znaczenie?
Klawiatura wpisuje poprawne hasło, ale osoba logująca się nie jest Twoim pracownikiem. Tak zaczyna się wiele poważnych ataków sieciowych – nie poprzez techniczne włamanie do systemu, ale poprzez skradzione hasło z maila phishingowego, ponownie użyte hasło lub wyciek danych u innego usługodawcy. Pytanie kiedy potrzebujesz MFA nie dotyczy zatem tylko technicznej konfiguracji. Dotyczy tego, na utratę jakiego dostępu firma może sobie pozwolić.
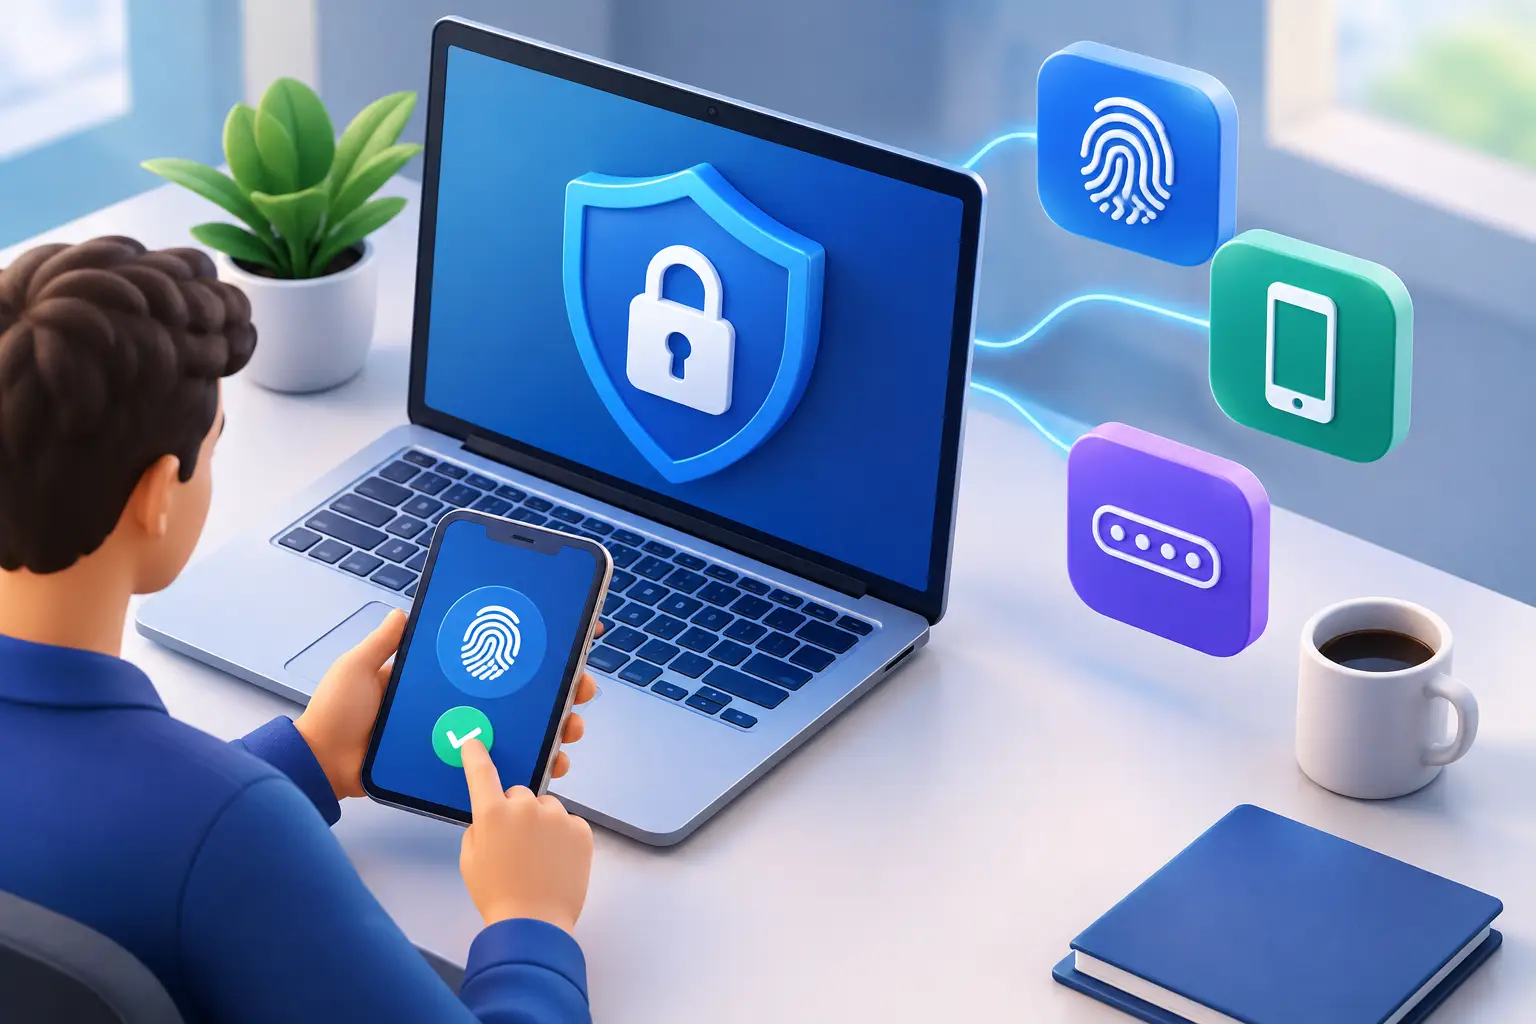
Uwierzytelnianie wieloskładnikowe, często nazywane MFA, wymaga od użytkownika potwierdzenia swojej tożsamości za pomocą więcej niż jednego elementu. Może to być na przykład hasło wraz z potwierdzeniem w aplikacji uwierzytelniającej, kluczem bezpieczeństwa lub danymi biometrycznymi w urządzeniu. Jeśli samo hasło wpadnie w niepowołane ręce, nie wystarczy do uzyskania dostępu.
Dla małych i średnich firm MFA jest jednym z najbardziej opłacalnych sposobów na zmniejszenie ryzyka bez budowania skomplikowanego systemu bezpieczeństwa. Nie zastępuje jednak dobrego zarządzania dostępem, zaktualizowanych urządzeń ani kopii zapasowych. Jest to jedna z ważnych warstw obrony, która zapewnia ciągłość działania, gdy coś pójdzie nie tak.
Kiedy MFA powinno być wymagane?
Krótka odpowiedź brzmi: prawie zawsze, gdy dostęp może wpłynąć na firmę, jej klientów lub finanse. Dłuższa odpowiedź jest taka, że priorytet zależy od tego, jakie systemy są używane, skąd pracuje personel i jakie dane są dostępne.
MFA powinno być wymagane dla wszystkich kont użytkowników w poczcie e-mail i usługach w chmurze. Poczta e-mail jest zazwyczaj kluczem do innych systemów, ponieważ to tam przychodzą zresetowania haseł, faktury, umowy i komunikacja z klientami. Osoba, która przejmie kontrolę nad skrzynką pocztową, często może zresetować dostęp do wielu innych usług, nie wzbudzając natychmiastowego podejrzenia.
Musi być również aktywne dla administratorów, zespołów finansowych, działu HR i wszystkich posiadających podwyższone uprawnienia. Konsekwencje są tu większe niż w przypadku ataku na zwykłe konto użytkownika. Konto z dostępem administracyjnym może zmieniać ustawienia, tworzyć nowych użytkowników, wyłączać zabezpieczenia lub pobierać duże ilości danych w krótkim czasie.
Połączenia zdalne, dostęp VPN, rozwiązania do zdalnego pulpitu i panele sterowania u dostawców usług również powinny wymagać MFA. Kiedy personel pracuje z domu, w podróży lub korzysta z własnego połączenia internetowego, nie można już polegać na tym, że sieć biurowa jest jedyną warstwą obrony. Dostęp musi weryfikować użytkownika, a nie tylko jego lokalizację.
Systemy, które powinny być priorytetem
Jeśli firma dopiero rozpoczyna wdrażanie, nie musi rozwiązywać wszystkiego naraz. Najlepiej zacząć tam, gdzie jedno skradzione logowanie może spowodować największe szkody. Pierwszym priorytetem są zazwyczaj poczta elektroniczna i systemy współpracy, następnie systemy finansowe i płacowe, usługi związane z danymi klientów oraz dostęp z uprawnieniami administratora.
Nie zapomnij o kontach usługowych i stronach trzecich. Biuro księgowe, projektant stron internetowych, konsultant ds. oprogramowania lub operator mogą mieć dostęp do ważnych systemów. Dostęp ten musi być spersonalizowany, ograniczony do tego, co jest potrzebne danej osobie i chroniony przez MFA. Wspólne konta logowania utrudniają identyfikowalność i stwarzają niepotrzebne ryzyko.
To samo dotyczy menedżerów haseł. Często przechowują oni klucze do wielu systemów biznesowych w jednym miejscu. MFA dla menedżerów haseł może zapobiec sytuacji, w której jedno słabe lub ponownie użyte hasło otwiera drzwi do całej działalności.
Ryzyko ma większe znaczenie niż wielkość firmy
Powszechne przekonanie jest takie, że MFA jest przede wszystkim niezbędne w dużych firmach lub tych, które przetwarzają szczególnie wrażliwe dane osobowe. Jednak atakujący często wybierają mniejsze firmy właśnie dlatego, że ich zabezpieczenia są słabsze, a czas reakcji dłuższy. Firma zatrudniająca dziesięciu pracowników może stracić proporcjonalnie tyle samo z powodu zablokowanej poczty elektronicznej lub błędnej płatności, co duża firma z powodu podobnego incydentu.
Ryzyko wzrasta, gdy firma przechowuje dane osobowe, umowy handlowe, informacje o płatnościach, własność intelektualną lub poufne dane w chmurze. Wzrasta również, gdy pracownicy mają łatwy dostęp do systemów z wielu urządzeń lub gdy do środowiska podłącza się wielu zewnętrznych dostawców.
Przepisy i zobowiązania umowne mogą również sprawić, że MFA stanie się standardowym wymogiem. Klienci, firmy ubezpieczeniowe i partnerzy coraz częściej proszą o potwierdzenie podstawowych środków bezpieczeństwa. Lepiej wtedy móc wykazać aktywną kontrolę dostępu, niż musieć później tłumaczyć, dlaczego jej nie było.
MFA nie chroni przed wszystkim
Uwierzytelnianie wieloskładnikowe znacznie zmniejsza ryzyko związane z kradzieżą haseł, ale nie jest magicznym rozwiązaniem. Użytkownik może nadal przypadkowo zatwierdzić oszukańcze logowanie, zwłaszcza jeśli atakujący wielokrotnie wysyła prośby o potwierdzenie na telefon. Nazywa się to czasem „zmęczeniem MFA”.
Potwierdzenie SMS jest lepsze niż brak dodatkowego potwierdzenia, ale nie zawsze jest najlepszą opcją. Numery telefonów mogą zostać nadużyte, a wiadomości mogą się opóźnić lub trafić w niewłaściwe miejsce. Aplikacje uwierzytelniające i klucze bezpieczeństwa zazwyczaj zapewniają lepszą ochronę. W przypadku administratorów i kont z szerokim zakresem dostępu rozsądne jest wybranie najsilniejszej metody obsługiwanej przez systemy.
Zalecamy również przyjrzenie się samemu procesowi weryfikacji. Pracownicy powinni wiedzieć, że nigdy nie zatwierdzają nieoczekiwanych próśb. Jeśli pojawi się nieoczekiwana prośba, właściwą reakcją jest jej odrzucenie, zmiana hasła w razie podejrzenia i poinformowanie specjalisty IT. Technologia działa najlepiej, gdy proces ją wspiera.
Jak wdrożyć MFA bez niepotrzebnych zakłóceń?
Niewłaściwe wdrożenie może spowodować niepotrzebne obciążenie dla pracowników i zespołów wsparcia. Dobrze zaplanowane wdrożenie jest natomiast proste, przewidywalne i można je przeprowadzić etapami. Najpierw należy zmapować używane systemy, kto ma dostęp i gdzie znajdują się dodatkowe uprawnienia.
Następnie określa się, które metody są odpowiednie dla każdej grupy. Większość użytkowników może używać aplikacji uwierzytelniającej na telefonie służbowym lub prywatnym, zgodnie z jasną polityką firmy. Pracownicy pracujący z wrażliwymi systemami lub posiadający uprawnienia administracyjne mogą potrzebować klucza bezpieczeństwa. Konieczne jest również zdefiniowanie bezpiecznego procesu dla osób, które zgubią telefon, zmienią urządzenie lub nie będą miały telefonu komórkowego w pracy.
Dobre wdrożenie często zaczyna się od małej grupy testowej. Tam ujawniają się odchylenia techniczne, systemy, które nie obsługują wybranej metody, oraz potrzeba jaśniejszych instrukcji. Gdy proces zostanie dopracowany, można go przenieść do następnej grupy, z harmonogramem i wsparciem odpowiednim dla działalności.
Odzyskiwanie dostępu musi być zarządzane z taką samą starannością, jak początkowa konfiguracja. Kody zapasowe nie powinny leżeć niechronione w skrzynce pocztowej ani na biurku. Pracownik, który dzwoni z prośbą o reset, musi przejść przez weryfikowalny proces. W przeciwnym razie odzyskiwanie stanie się najsłabszym ogniwem.
MFA musi być zgodne z dobrą kontrolą dostępu
Firma nie odniesie pełnych korzyści z MFA, jeśli byli pracownicy zachowają dostęp, wszyscy będą mieli szersze uprawnienia niż potrzebują, lub konta nie będą regularnie przeglądane. MFA weryfikuje, kto się loguje. Kontrola dostępu określa, co dana osoba może zrobić po zalogowaniu.
Dlatego firma powinna mieć prosty proces, gdy ludzie zaczynają pracę, zmieniają stanowisko lub odchodzą. Dostęp powinien być przyznawany na podstawie roli, a nie wygody, i usuwany natychmiast, gdy nie jest już potrzebny. Regularny przegląd dostępu administracyjnego i dostępu zewnętrznego może zapobiec sytuacji, w której stare uprawnienia staną się otwartymi drzwiami.
W nexIT podchodzimy do tego jako do zadania operacyjnego, a nie pojedynczej inicjatywy bezpieczeństwa. Pomagamy firmom zidentyfikować najważniejsze dostępy, wybrać implementację, którą pracownicy mogą obsłużyć, i wspierać ją w codziennym zarządzaniu systemem. Celem nie są kolejne skomplikowane zasady, ale zmniejszenie prawdopodobieństwa przestojów operacyjnych i jaśniejsza kontrola ryzyka.
Wdrożenie MFA jest wskazane przed tym, jak stanie się ono wymogiem z powodu incydentu, warunków ubezpieczenia lub niezadowolenia klienta. Zacznij od poczty e-mail i kont, które mogą zatrzymać działalność, ustal jasne zasady dotyczące wyjątków i upewnij się, że ktoś jest odpowiedzialny za ich dalsze działanie. Jest to prostszy sposób ochrony firmy niż próba odzyskania kontroli po tym, jak dostęp został już utracony.