Najlepsze narzędzia do scentralizowanego zarządzania dostępem
Pracownik odchodzi w piątek, ale w poniedziałek rano nadal ma dostęp do poczty e-mail, dysku w chmurze, systemu biznesowego i sejfu na hasła. Nie jest to nietypowy problem techniczny, ale ryzyko operacyjne. Najlepsze narzędzia do centralnego zarządzania dostępem pozwalają firmom zamknąć te luki, zanim staną się kosztownym incydentem bezpieczeństwa.
Centralne zarządzanie dostępem to nie tylko zarządzanie nazwami użytkowników. Łączy w sobie, kto może uzyskać dostęp, jakiego dostępu potrzebuje dana osoba, z jakiego urządzenia się loguje i kiedy dostęp powinien zostać wycofany. Dla małych i średnich firm cel jest jasny: mniej błędów ręcznych, lepsza przejrzystość i mniejsze prawdopodobieństwo wykorzystania skradzionych haseł przeciwko działalności.
Dlaczego pojedyncze systemy kont użytkowników nie wystarczają?
Gdy każdy system jest zarządzany oddzielnie, zarządzanie dostępem szybko staje się niewidoczne. Pracownik może mieć jeden dostęp do Microsoft 365, drugi do systemu księgowego, trzeci do zarządzania projektami i czwarty do specjalistycznej usługi w chmurze. Jeśli nikt nie ponosi całkowitej odpowiedzialności, zespół IT musi pamiętać o każdym kroku podczas nowego zatrudnienia, zmiany stanowiska i zakończenia pracy.
Zajmuje to czas, ale największym problemem jest ryzyko. Nieaktywne konta, ponownie używane hasła i zbyt szerokie uprawnienia to częste drogi wejścia do systemów firmowych. Jedno wyciekłe hasło może zapewnić atakującemu dostęp do znacznie większej liczby systemów, niż pracownik sam zdawał sobie sprawę.
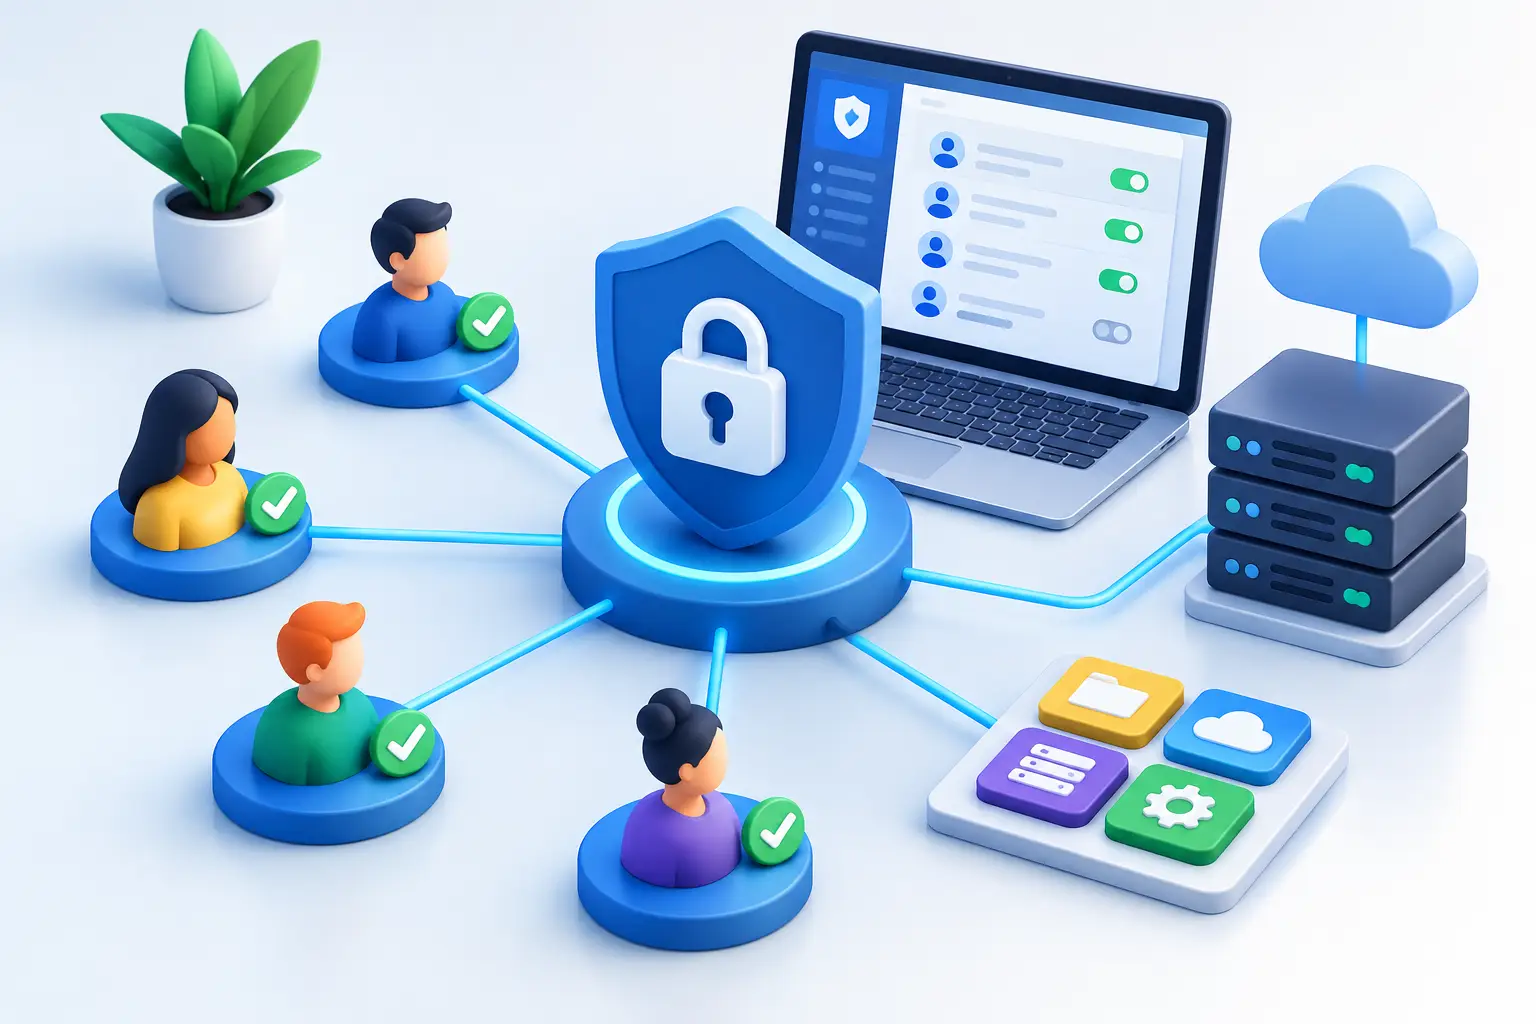
Centralne rozwiązanie umieszcza jedną warstwę zarządzania nad dostępem. Pracownik otrzymuje zdefiniowaną rolę, zasady są powiązane z tą rolą, a dostęp jest przyznawany lub cofany w sposób możliwy do śledzenia. Upraszcza to codzienne operacje, a jednocześnie wzmacnia zdolność firmy do wykazywania kontroli nad informacjami wobec klientów, ubezpieczycieli lub organów regulacyjnych.
Najlepsze narzędzia do scentralizowanego zarządzania dostępem
Właściwe rozwiązanie zazwyczaj nie jest jednym programem. Jest to interakcja między usługą tożsamości, uwierzytelnianiem wieloskładnikowym, zarządzaniem hasłami i zarządzaniem urządzeniami. Jaka kombinacja jest odpowiednia, zależy od wielkości firmy, jej systemów, wymagań dotyczących bezpieczeństwa i tego, czy pracownicy pracują na własnych urządzeniach, czy na urządzeniach firmowych.
Microsoft Entra ID do zarządzania tożsamością i uproszczonego logowania
Firmy opierające swoją działalność na Microsoft 365 często zaczynają od Microsoft Entra ID. System zarządza użytkownikami, grupami i logowaniami oraz może zapewnić proste logowanie do wielu systemów w chmurze. Pracownik używa wtedy jednej tożsamości firmowej zamiast tworzenia różnych kont w każdej nowej usłudze.
Największą korzyścią jest kontekst. Kiedy tworzony jest nowy pracownik, można umieścić go w grupach według stanowiska, działu lub odpowiedzialności i przyznać odpowiedni dostęp na tej podstawie. Po zakończeniu pracy można zamknąć dostęp w jednym miejscu zarządzania zamiast przechodzić przez długą listę usług.
Entra ID jest szczególnie przydatny w połączeniu z dostępem warunkowym. Można tam wymagać dodatkowej weryfikacji, gdy użytkownik loguje się z nieznanego kraju, niezarządzanego urządzenia lub z nietypowej lokalizacji. Zasady muszą być jednak dobrze wdrożone. Zbyt restrykcyjne zasady mogą przeszkadzać pracownikom w podróży, podczas gdy zbyt luźne zasady zapewniają niewielkie bezpieczeństwo.
Uwierzytelnianie wieloskładnikowe jako minimalna ochrona
Samo hasło nie stanowi wystarczającej ochrony, niezależnie od tego, jak długie lub skomplikowane jest. Uwierzytelnianie wieloskładnikowe, często nazywane MFA, dodaje weryfikację za pomocą telefonu, aplikacji uwierzytelniającej lub klucza bezpieczeństwa. W ten sposób skradzione hasło samo w sobie rzadziej wystarcza do uzyskania dostępu.
Dla większości firm MFA powinno być wymagane dla poczty e-mail, dostępu zdalnego, przechowywania w chmurze, systemów finansowych i kont administratora. Rozsądnie jest zacząć tam, gdzie konsekwencje są największe, a następnie przenieść zasadę na inne systemy. Aplikacja uwierzytelniająca lub klucz bezpieczeństwa zazwyczaj zapewnia silniejszą ochronę niż wiadomości SMS, które mogą być podatne na oszustwa i przenoszenie numerów telefonów.
Jednak MFA nie rozwiązuje wszystkiego. Jeśli pracownik w pośpiechu zatwierdzi żądanie logowania lub zostanie oszukany za pomocą fałszywej strony logowania, atak może się powieść. Dlatego konieczne jest połączenie zasad technicznych, edukacji i monitorowania nietypowych logowań.
Bitwarden do haseł, których nie można zapamiętać
Nawet przy prostym logowaniu nadal istnieją systemy, które go nie obsługują. W takich przypadkach menedżer haseł odgrywa kluczową rolę. Bitwarden umożliwia pracownikom tworzenie długich i unikalnych haseł, bezpieczne ich przechowywanie i udostępnianie dostępu grupom bez wysyłania haseł e-mailem lub w wiadomościach.
Dla firmy najważniejsze jest, aby hasło należało do firmy, a nie do osoby fizycznej. Jeśli pracownik zarządza dostępem do wspólnego profilu w mediach społecznościowych, portalu dostawcy lub systemu technicznego we własnej przeglądarce, dostęp może zniknąć, gdy odejdzie. Dzięki scentralizowanemu zarządzaniu hasłami można przenieść własność, cofnąć udostępnianie i śledzić, kto miał dostęp.
Menedżer haseł nie zastępuje zarządzania tożsamością. Jest uzupełnieniem dla systemów, które nie są podłączone do scentralizowanego systemu logowania oraz do bezpiecznego zarządzania wspólnymi danymi logowania. Firmy powinny unikać używania jednego wspólnego hasła dla całego zespołu, gdy można zapewnić każdemu użytkownikowi osobisty i możliwy do śledzenia dostęp.
Zarządzanie urządzeniami i dostęp warunkowy
Dostęp to nie tylko kwestia tego, kim jest użytkownik. Urządzenie również ma znaczenie. Komputer bez szyfrowania, aktualizacji zabezpieczeń lub ochrony punktów końcowych nie powinien automatycznie uzyskiwać takiego samego dostępu do wrażliwych danych jak zarządzany komputer służbowy.
Dzięki zarządzaniu urządzeniami, na przykład w środowisku Microsoft i NinjaOne, można uzyskać przegląd stanu urządzeń i szybciej reagować. Po połączeniu tego przeglądu z dostępem warunkowym można ustanowić zasady ograniczające dostęp z urządzeń, które nie spełniają wymagań bezpieczeństwa. Jest to szczególnie ważne dla firm z pracą zdalną, wieloma oddziałami lub pracownikami często podróżującymi.
Tutaj należy znaleźć równowagę. Firmy zezwalające na własne urządzenia potrzebują jasnej polityki dotyczącej tego, jakie dane można otwierać, czy dane można pobierać oraz jak dane firmowe zostaną usunięte w przypadku zgubienia urządzenia. Nie wszystkie stanowiska pracy wymagają tych samych ograniczeń, ale wrażliwe dane wymagają jaśniejszych granic.
Specjalne zarządzanie dostępem administratora
Konta administratorów nigdy nie powinny być zwykłymi kontami użytkowników z dodatkowymi uprawnieniami. Mogą one zmieniać ustawienia bezpieczeństwa, tworzyć użytkowników i otwierać ścieżki do ważnych systemów. Jeśli takie konto zostanie przejęte, konsekwencje mogą być dalekosiężne w krótkim czasie.
Dobrą praktyką jest korzystanie ze specjalnych kont administratorów, wymaganie silnego uwierzytelniania MFA i przyznawanie uprawnień tylko wtedy, gdy są one niezbędne. Należy również regularnie sprawdzać, kto ma uprawnienia administracyjne. Samo stanowisko nie jest powodem do utrzymywania dostępu, który nie jest już używany.
Wybieraj na podstawie operacji, nie listy funkcji
Łatwo jest wybrać rozwiązanie na podstawie długiej listy funkcji. Lepsze pytanie brzmi: Co się dzieje, gdy pracownik zaczyna pracę, zmienia rolę, gubi telefon lub odchodzi? Jeśli odpowiedź obejmuje e-maile, notatki i ręczne zmiany w wielu systemach, proces jest wrażliwy.
Firmy korzystające z Microsoft 365 często osiągają największe sukcesy, budując wokół niego zarządzanie tożsamością i dodając menedżera haseł dla systemów spoza tego środowiska. Firmy o rygorystycznych wymaganiach, wielu zewnętrznych wykonawcach lub specjalistycznych systemach biznesowych mogą potrzebować bardziej zaawansowanych integracji i formalnych procesów zatwierdzania. To, co jest odpowiednie dla 15-osobowej firmy usługowej, niekoniecznie jest właściwe dla firmy z setkami użytkowników i złożonym łańcuchem dostaw.
Wdrożenie musi również uwzględniać osoby korzystające z systemów. Jeśli proces dostępu jest skomplikowany, pracownicy będą szukać obejść. Jasne instrukcje, dobre ustawienia i szybka pomoc nie są więc dodatkiem, ale częścią samego bezpieczeństwa.
Zacznij od audytu dostępu, który przyniesie wyniki
Zanim kupisz nowe narzędzie, musisz zmapować rzeczywistość. Jakie systemy zawierają wrażliwe dane? Którzy użytkownicy mają dostęp administracyjny? Jakie wspólne hasła są w użyciu? I ile czasu zajmuje zablokowanie wszystkich dostępów, gdy pracownik odchodzi?
Następnie można nadać priorytety. Zacznij od zabezpieczenia poczty e-mail i dostępu administratora za pomocą MFA, podłączenia głównych systemów chmurowych do centralnego logowania i umieszczenia wspólnych haseł w zarządzanym magazynie haseł. Następnie naturalne jest podłączenie stanu urządzenia, regularnego przeglądu dostępu i jasnych procesów dla nowych rekrutacji i zwolnień.
W nexIT traktujemy to jako codzienne zadanie operacyjne, a nie konfigurację, o której można zapomnieć po dostarczeniu. Dostęp stale się zmienia wraz z firmą. Kiedy zarządzanie nimi jest proste, mierzalne i regularnie audytowane, operacja zyskuje więcej niż lepsze ustawienia bezpieczeństwa – zyskuje mniej nieoczekiwanych incydentów, gdy jest to najbardziej potrzebne.