Leiðarvísir fyrir örugga nettengingu fyrirtækja
Þegar starfsmaður tengist fyrirtækisgögnum úr heimaskrifstofu, opnar tölvupóst á ferðalagi eða notar þráðlaust net á vinnustaðnum, verður nettengingin hluti af öryggiskerfi fyrirtækisins. Leiðarvísir fyrir örugga nettengingu snýst því ekki eingöngu um eldveggi og lykilorð. Hann snýst um að halda rekstrinum gangandi, vernda viðkvæm gögn og koma í veg fyrir að eitt mistök eða ein sýkt tölva stöðvi vinnudaginn.
Fyrir lítil og meðalstór fyrirtæki er hættan oft ekki sú að tæknin sé algerlega óvarin. Hættan er frekar að hún hafi vaxið í mörgum skrefum, án sameiginlegrar stjórnunar. Ný tæki, nýtt skýjakerfi, fjarvinna og gestanet geta hvert um sig virst einfalt verkefni. Saman geta þau þó skapað óljósa mynd af því hver hefur aðgang að hverju og hvar gögnin ferðast.
Af hverju örugg nettenging er rekstrarmál
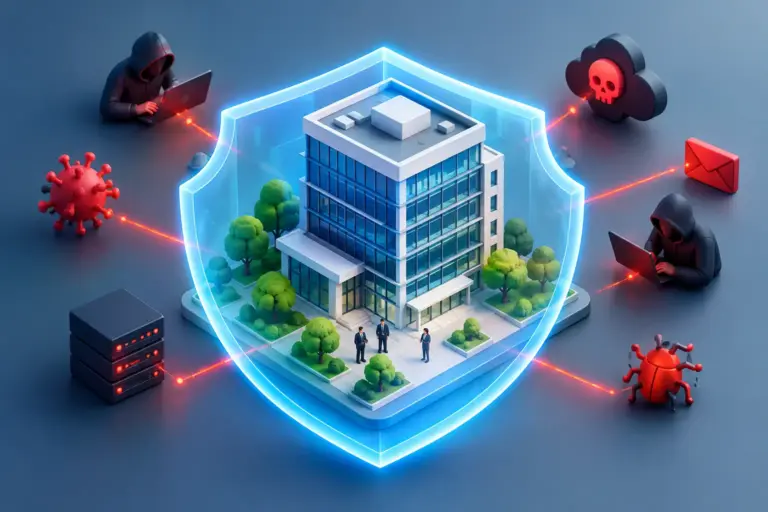
Ótrygg tenging getur leitt til meira en tæknilegra óþæginda. Þegar árásaraðili kemst inn á net getur hann reynt að stela innskráningarupplýsingum, dulkóða skrár með lausnargjaldaárás eða nota tölvupóstnotanda til að blekkja viðskiptavini og samstarfsaðila. Afleiðingarnar birtast í töpuðum vinnutíma, töfum á þjónustu, kostnaði við endurheimt og skertu trausti.
Öryggi þarf líka að styðja við daglega vinnu. Starfsfólk mun finna sér leið fram hjá flóknum reglum ef aðgangur að kerfum er hægur eða ófyrirsjáanlegur. Markmiðið er því ekki að loka öllu. Markmiðið er að gefa réttum einstaklingi réttan aðgang, á réttu tæki, þegar hann þarf á honum að halda – og geta stöðvað aðgang fljótt þegar aðstæður breytast.
Þessi nálgun skilar einnig betri kostnaðarstjórn. Fyrirtæki sem þekkir tækin sín, notendareikninga og tengingar getur forgangsraðað fjárfestingum í stað þess að bregðast við hverju atviki með dýrri skyndilausn.
Leiðarvísir fyrir örugga nettengingu í sjö skrefum
Byrjið á yfirsýn, ekki vörulista
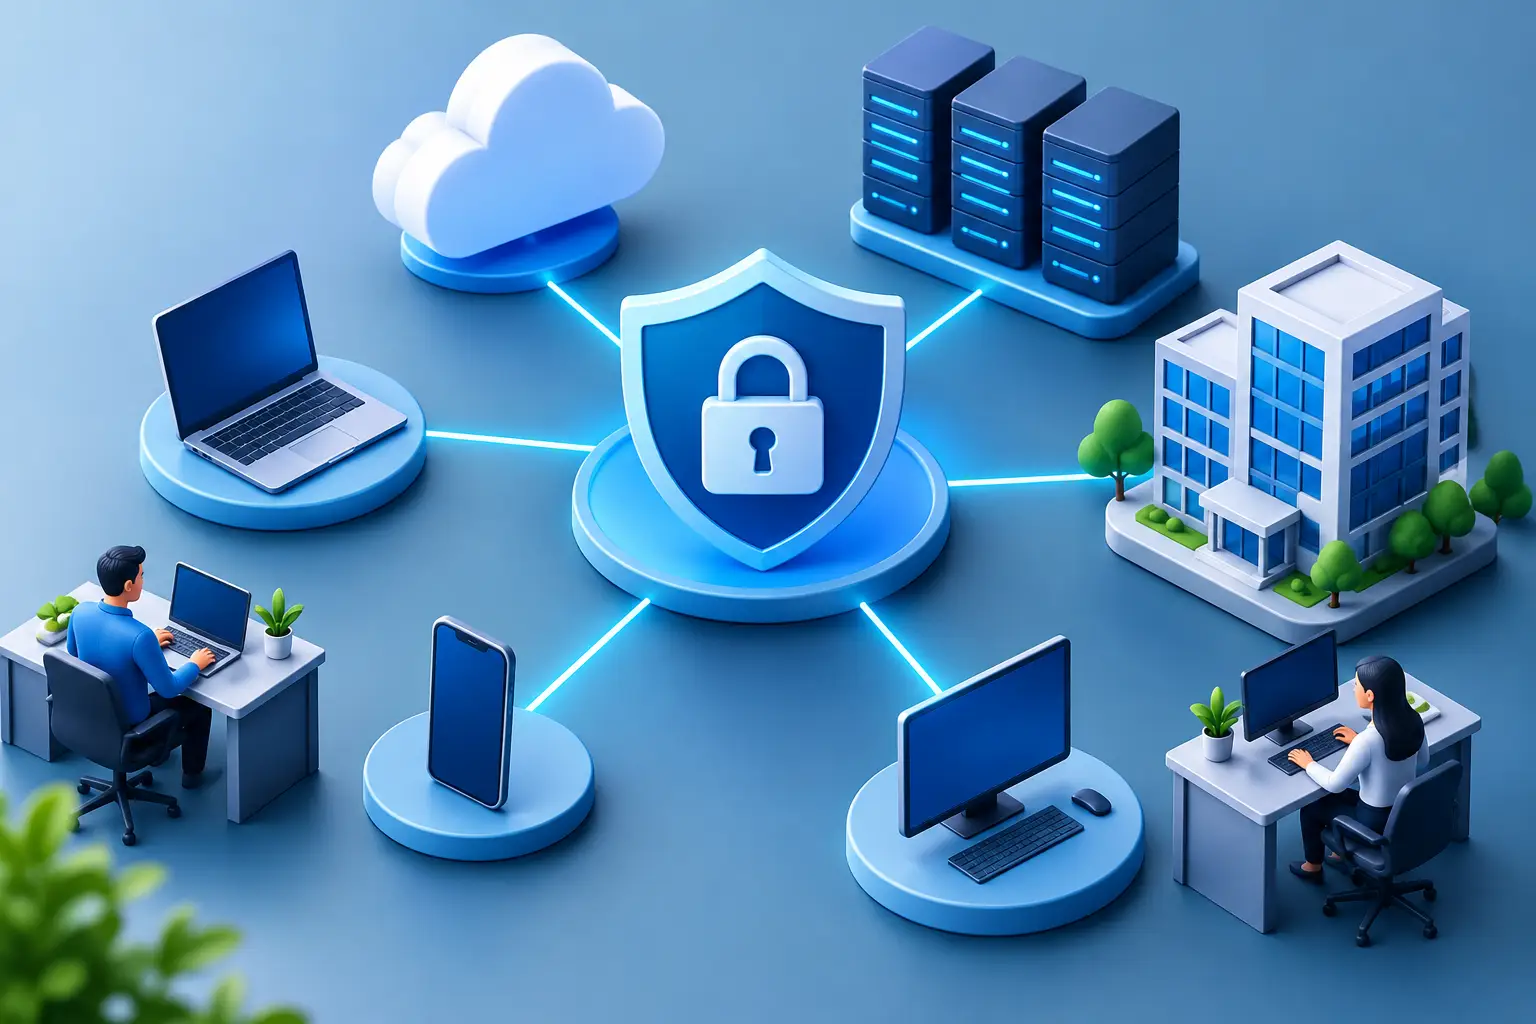
Fyrsta skrefið er að kortleggja það sem tengist netinu. Þar falla undir fartölvur, borðtölvur, farsímar, netþjónar, prentarar, þráðlausir aðgangsstaðir, leiðar og skýjaþjónustur. Skráið einnig hvaða gögn eru mikilvæg fyrir reksturinn, hvar þau eru geymd og hverjir þurfa að vinna með þau.
Þetta þarf ekki að vera þungt verkefni sem endar í skjali sem enginn opnar aftur. Góð yfirsýn er lifandi rekstrargagn. Hún auðveldar nýráðningar, uppsagnir, bilanaleit og viðbrögð við öryggisatvikum. Ef ekki er vitað hvaða tæki eru á netinu er ekki hægt að staðfesta að þau séu uppfærð eða varin.
Verjið auðkenni áður en þið treystið tækinu
Flestar innbrotstilraunir byrja á stolið eða veikt lykilorð. Fjölþáttaauðkenning á því að vera sjálfgefin fyrir tölvupóst, skýjageymslu, fjaraðgang, fjármálakerfi og stjórnendaaðganga. Hún dregur verulega úr líkunum á að stolið lykilorð eitt og sér nægi til innbrots.
Lykilorðastjóri hjálpar starfsfólki að nota löng og einstök lykilorð án þess að þurfa að muna þau öll. Jafn mikilvægt er að hætta að deila almennum innskráningum. Þegar allir nota sama aðgang verður erfitt að rekja breytingar, fjarlægja aðgang einstaklings og greina misnotkun.
Aðgangur ætti að byggjast á hlutverki. Reikningadeild þarf ekki sjálfkrafa aðgang að öllum tæknikerfum og verktaki þarf ekki að halda aðgangi eftir að verkefni lýkur. Minni réttindi draga úr tjóni ef reikningur verður fyrir árás.
Aðgreinið netið eftir hlutverki
Öll tæki eiga ekki að geta talað frjálst saman. Starfsnet, gestanet, prentarar, eftirlitsmyndavélar og önnur snjalltæki ættu almennt að vera aðskilin. Ef sýking kemur upp á einu svæði getur slík aðgreining takmarkað dreifingu hennar og gefið tækniteymi tíma til að bregðast við.
Þráðlaust net þarf sterka dulkóðun, vel valið lykilorð og skýrar stillingar. Gestir eiga að geta komist á internetið án þess að fá leið inn í skjöl, þjónustu eða tæki fyrirtækisins. Fyrirtæki með marga staði eða flóknari kerfi geta þurft ítarlegri netskiptingu, en jafnvel einföld aðgreining er stór framför frá einu opnu innra neti.
Hafið stjórn á tækjunum sem tengjast
Örugg nettenging verður ekki sterkari en veikasta tækið á henni. Stýrikerfi, vafrar, forrit og netbúnaður þurfa reglulegar uppfærslur. Uppfærslur eru ekki eingöngu nýir eiginleikar. Þær laga oft þekkta öryggisgalla sem árásaraðilar leita markvisst að.
Miðlæg tækjastjórnun gefur yfirsýn yfir hvort dulkóðun sé virk, hvort öryggisuppfærslur hafi verið settar upp og hvort tæki uppfylli skilgreind skilyrði áður en það fær aðgang að fyrirtækjakerfum. Endapunktavörn getur síðan greint grunsamlega hegðun, einangrað sýkt tæki og stutt við hraðari viðbrögð.
Hér skiptir jafnvægi máli. Of strangar reglur geta gert starfsfólki erfitt fyrir, sérstaklega á ferðalögum eða við tímabundin verkefni. En undanþágur eiga að vera skráðar, samþykktar og endurskoðaðar – ekki orðnar varanleg leið fram hjá öryggi.
Gerið fjarvinnu örugga án óþarfa flækju
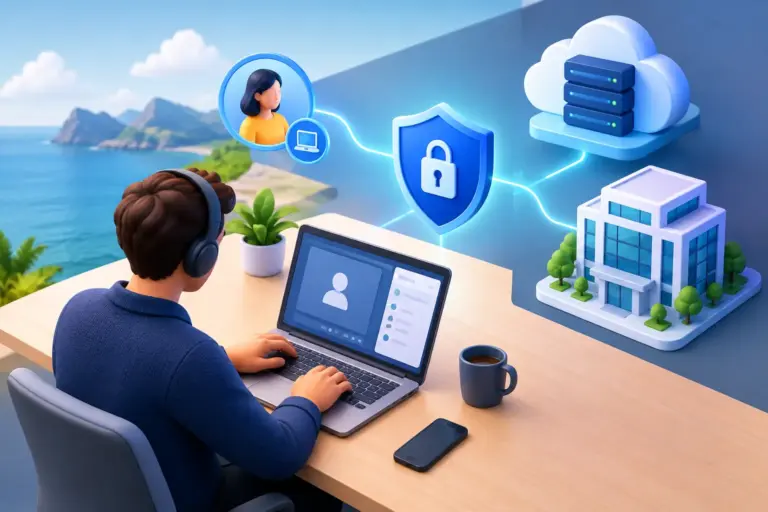
Fjarvinna krefst þess að fyrirtækið skilgreini hvaða kerfi mega vera aðgengileg utan skrifstofunnar og við hvaða skilyrði. Dulkóðuð fjartenging, fjölþáttaauðkenning og stýrð tæki eru grunnurinn. Aðgangur á að vera takmarkaður við þau kerfi sem viðkomandi þarf að nota, frekar en að opna allt innra netið.
Opnar Wi-Fi-tengingar á hótelum, kaffihúsum og flugvöllum eru ekki rétti staðurinn fyrir viðkvæm viðskiptagögn án viðeigandi verndar. Starfsfólk þarf skýrar leiðbeiningar um hvernig það tengist, hvað það má vista á staðnum og hvert það leitar ef tæki týnist eða hegðar sér óvenjulega.
Fylgist með merkjunum og æfið viðbrögðin
Öryggi er ekki verkefni sem lýkur þegar búnaðurinn hefur verið settur upp. Skráningar, viðvaranir og regluleg yfirferð á aðgöngum hjálpa til við að finna frávik áður en þau verða að alvarlegu atviki. Til dæmis getur óvenjuleg innskráning, nýtt tæki eða fjöldi misheppnaðra innskráningartilrauna gefið mikilvæga vísbendingu.
Samhliða vöktun þarf viðbragðsáætlun. Hver tekur ákvörðun um að aftengja tæki? Hver hefur samband við starfsfólk, viðskiptavini eða þjónustuaðila? Hvernig eru gögn endurheimt ef árás nær fram að ganga? Svörin þurfa ekki að vera löng, en þau þurfa að liggja fyrir áður en þrýstingurinn skapast.
Prófuð afrit eru lykilatriði. Afrit sem ekki er hægt að endurheimta á tilskildum tíma er ekki raunveruleg rekstrarvörn. Prófanir sýna einnig hvaða kerfi þarf að endurheimta fyrst til að fyrirtækið geti haldið áfram að þjónusta viðskiptavini og afgreiða verkefni.
Gerið öryggi að föstu rekstrarferli
Örugg nettenging byggist á endurteknum venjum: yfirfara notendaaðganga, fjarlægja ónotuð tæki, setja upp uppfærslur, skoða afrit og þjálfa starfsfólk í að þekkja svikapósta. Stutt og hagnýt fræðsla virkar betur en einstök löng kynning sem gleymist viku síðar.
Það er einnig skynsamlegt að fá utanaðkomandi mat þegar innra teymið hefur ekki tíma eða sérhæfingu til að skoða heildarmyndina. nexIT vinnur með fyrirtækjum að því að einfalda þessa stjórn, frá daglegri kerfisstjórnun og stuðningi við notendur til öryggiseftirlits, afrita og viðbragðsáætlana.
Veljið ráðstafanir eftir áhættu, ekki tísku
Ekki þurfa öll fyrirtæki sömu lausnina. Fyrirtæki sem vinnur með viðkvæm persónu- eða fjárhagsgögn þarf gjarnan strangari aðgangsstýringu og ítarlegri skráningu en fyrirtæki með einfaldari kerfi. Fyrirtæki með dreift starfsfólk þarf aftur á móti að leggja meiri áherslu á öruggan fjaraðgang, tækjastjórnun og stöðluð vinnubrögð heima hjá starfsfólki.
Spyrjið einfaldra spurninga: Hvaða truflun myndi kosta okkur mest? Hvaða gögn megum við ekki missa eða láta leka? Hversu fljótt þurfum við að geta unnið aftur eftir árás eða bilun? Svörin hjálpa til við að forgangsraða. Þau koma líka í veg fyrir að þið greiðið fyrir flókið tæknikerfi sem leysir ekki raunverulegt rekstrarvandamál.
Örugg tenging er ekki sýnilegur árangur á góðum degi. Hún sést þegar starfsfólk getur unnið af öryggi, þegar viðskiptavinir finna fyrir trausti og þegar fyrirtækið bregst skipulega við óvæntu álagi. Byrjið á yfirsýninni, lagið stærstu veikleikanna fyrst og byggið síðan upp öryggi sem styður reksturinn dag eftir dag.