De bedste værktøjer til centraliseret adgangskontrol
En medarbejder stopper fredag, men har stadig adgang til e-mail, cloud-lager, forretningssystem og adgangskodeboks mandag morgen. Dette er ikke et usædvanligt teknisk problem, men en driftsrisiko. De bedste værktøjer til centraliseret adgangsstyring gør det muligt for virksomheder at lukke disse huller, før de bliver en dyr sikkerhedshændelse.
Centraliseret adgangsstyring handler ikke blot om at holde styr på brugernavne. Den forbinder, hvem der må få adgang, hvilken adgang personen behøver, fra hvilken enhed de logger ind, og hvornår adgangen skal ophøre. For små og mellemstore virksomheder er målet klart: færre manuelle fejl, bedre overblik og mindre sandsynlighed for, at stjålne adgangskoder misbruges mod driften.
Hvorfor er separate brugerkontosystemer ikke tilstrækkelige?
Når hvert system drives separat, bliver adgangsstyringen hurtigt usynlig. En medarbejder kan have én adgang til Microsoft 365, en anden til bogføringssystemet, en tredje til projektstyring og en fjerde til en specialiseret cloud-tjeneste. Hvis ingen har det overordnede ansvar, skal IT-teamet huske hvert trin ved nyansættelse, jobændring og fratræden.
Dette tager tid, men det største problem er risikoen. Inaktive konti, genbrugte adgangskoder og for brede rettigheder er almindelige veje ind i virksomhedssystemer. Én kompromitteret adgangskode kan give en angriber adgang til langt flere systemer, end medarbejderen selv var klar over.
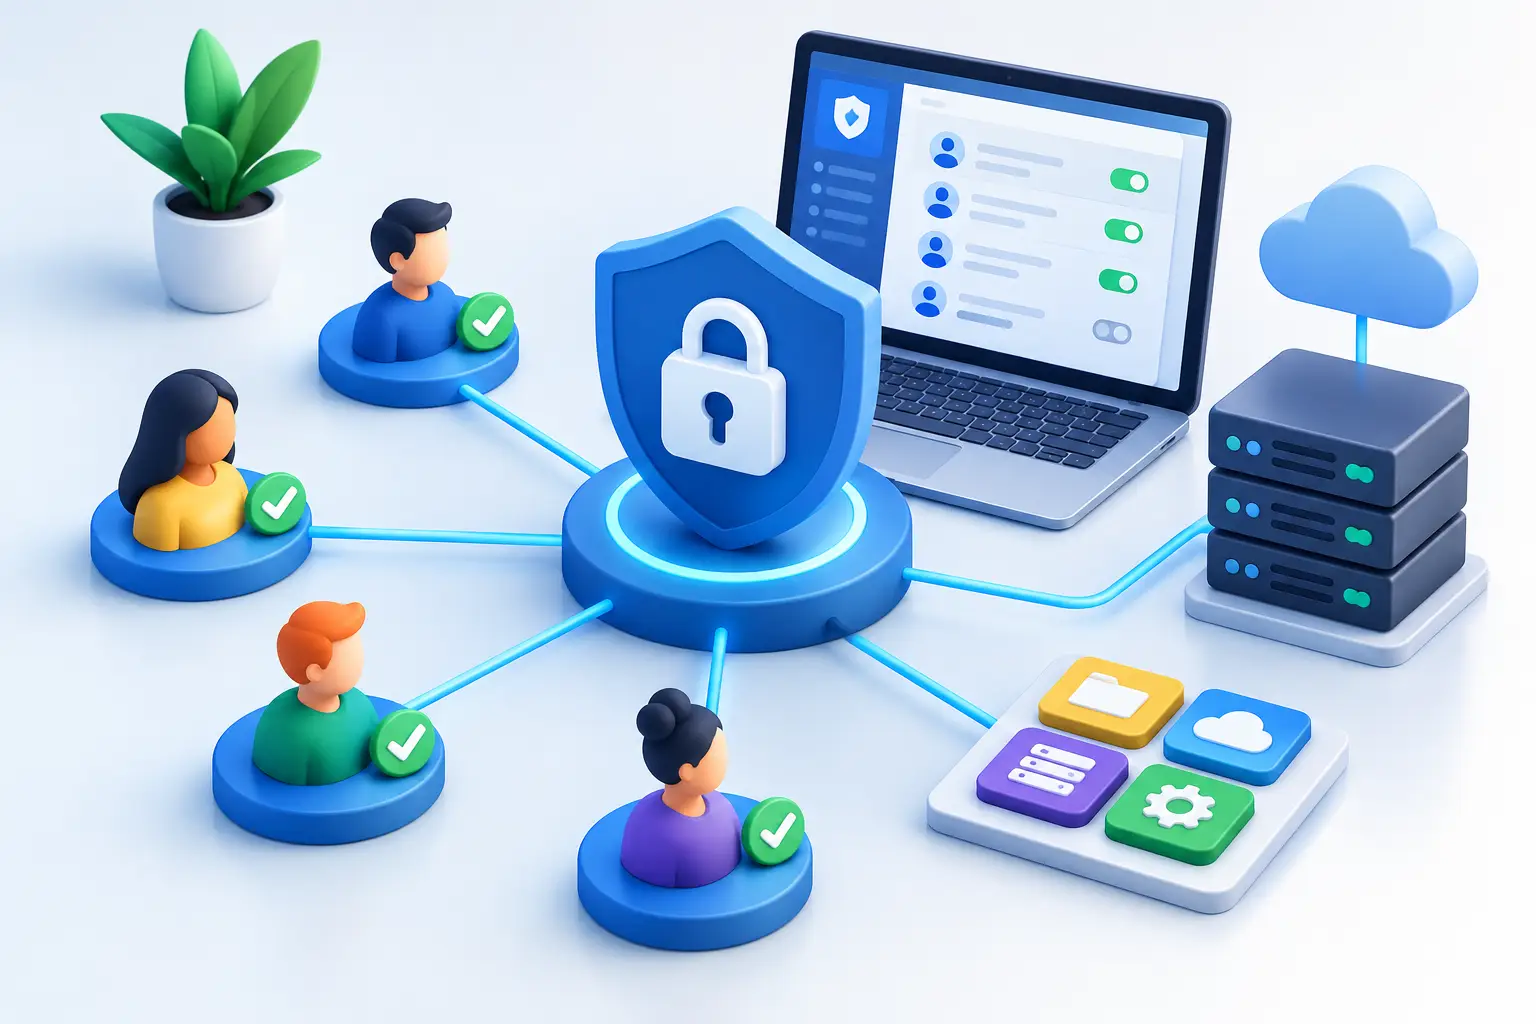
En centraliseret løsning placerer et enkelt styringslag over adgangen. En medarbejder får en defineret rolle, regler knyttes til den rolle, og adgang tildeles eller tilbagekaldes på en sporbar måde. Det forenkler den daglige drift og styrker samtidig virksomhedens evne til at demonstrere kontrol over informationer over for kunder, forsikringsselskaber eller tilsynsmyndigheder.
De bedste værktøjer til centraliseret adgangskontrol
Den rette løsning er normalt ikke ét enkelt program. Det er et samspil mellem identitetstjenester, multifaktorautentificering, adgangskodestyring og enhedsstyring. Hvilken kombination der passer, afhænger af virksomhedens størrelse, dens systemer, sikkerhedskrav og om medarbejderne arbejder på egne enheder eller virksomhedens enheder.
Microsoft Entra ID til identitet og enkel login
Virksomheder, der baserer deres drift på Microsoft 365, starter ofte med Microsoft Entra ID. Systemet holder styr på brugere, grupper og logins og kan give enkel login til mange cloud-systemer. En medarbejder bruger så én virksomhedsidentitet i stedet for at oprette forskellige konti i hver ny tjeneste.
Den største fordel er sammenhængen. Når en ny medarbejder oprettes, kan vedkommende placeres i grupper baseret på job, afdeling eller ansvar og få tildelt passende adgang ud fra det. Når en medarbejder fratræder, kan adgangen lukkes fra ét centralt sted i stedet for at skulle igennem en lang liste af tjenester.
Entra ID er især velegnet til betinget adgang. Der kan kræves yderligere godkendelse, når en bruger logger ind fra et ukendt land, en ustyret enhed eller en usædvanlig placering. Reglerne skal dog være vel implementerede. For strenge regler kan forstyrre medarbejdere på rejse, mens for lempelige regler giver ringe sikkerhed.
Multifaktorautentificering som minimumsbeskyttelse
Adgangskoden alene er ikke tilstrækkelig beskyttelse, uanset hvor lang eller kompleks den er. Multifaktorautentificering, ofte kaldet MFA, tilføjer godkendelse via telefon, en autentificeringsapp eller en sikkerhedsnøgle. Dermed er en stjålet adgangskode mindre nyttig alene til at få adgang.
For de fleste virksomheder bør MFA være et krav for e-mail, fjernadgang, cloud-lagring, økonomisystemer og administrator konti. Det er fornuftigt at starte der, hvor konsekvenserne er størst, og derefter udvide reglen til andre systemer. En autentificeringsapp eller en sikkerhedsnøgle giver generelt stærkere beskyttelse end SMS-beskeder, som kan være sårbare over for svindel og nummerportering.
MFA løser dog ikke alt. Hvis en medarbejder hurtigt godkender en login-anmodning eller bliver narret via en falsk login-side, kan et angreb stadig lykkes. Derfor skal tekniske regler, uddannelse og overvågning af usædvanlige logins kombineres.
Bitwarden til adgangskoder, der ikke kan huskes
Selv med simpel login er der stadig systemer, der ikke understøtter det. Her spiller en adgangskodemanager en nøglerolle. Bitwarden gør det muligt for medarbejdere at oprette lange og unikke adgangskoder, gemme dem sikkert og dele adgang med grupper uden at sende adgangskoder via e-mail eller beskeder.
For driften er det vigtigste, at adgangskoden ejes af virksomheden, ikke af den enkelte. Hvis en medarbejder administrerer adgang til en fælles social medie-profil, en leverandørportal eller et teknisk system i sin egen browser, kan adgangen forsvinde, når vedkommende stopper. Med centraliseret adgangskodestyring kan ejerskab overføres, deling tilbagekaldes og det kan spores, hvem der havde adgang.
En adgangskodemanager er ikke en erstatning for identitetsstyring. Den er et supplement til systemer, der ikke er forbundet til et centralt login-system, og til sikker håndtering af fælles logins. Virksomheder bør undgå at bruge én fælles adgangskode for et helt team, når det er muligt at give hver bruger personlig og sporbar adgang.
Enhedsstyring og betinget adgang
Adgang er ikke kun et spørgsmål om, hvem brugeren er. Enheden betyder også noget. En computer uden kryptering, sikkerhedsopdateringer eller endpoint-beskyttelse bør ikke automatisk have samme adgang til følsomme data som en styret arbejdscomputer.
Med enhedsadministration, for eksempel i Microsoft- og NinjaOne-miljøer, kan du få et overblik over enhedernes status og reagere hurtigere. Når dette overblik kombineres med betinget adgang, kan der indføres regler, der begrænser adgangen fra enheder, som ikke opfylder sikkerhedskravene. Dette er især vigtigt for virksomheder med fjernarbejde, mange arbejdssteder eller medarbejdere, der rejser meget.
Her skal der findes en balance. Virksomheder, der tillader egne enheder, har brug for en klar politik for, hvilke data der må åbnes, om data må downloades, og hvordan virksomhedsdata skal slettes, hvis enheden mistes. Ikke alle job kræver de samme begrænsninger, men følsomme data kræver klarere grænser.
Særlig kontrol med administratoradgang
Administrator konti bør aldrig blot være almindelige brugerkonti med flere rettigheder. De kan ændre sikkerhedsindstillinger, oprette brugere og åbne veje til vigtige systemer. Hvis en sådan konto overtages, kan konsekvenserne blive vidtrækkende på kort tid.
God praksis er at bruge særlige administrator konti, kræve stærk MFA-godkendelse og kun give rettigheder, når de er nødvendige. Der skal også jævnligt gennemgås, hvem der har administratorrettigheder. En stillingsbetegnelse alene er ikke en grund til at beholde en adgang, der ikke længere bruges.
Vælg ud fra drift, ikke funktionsliste
Det er nemt at vælge en løsning ud fra en lang liste af funktioner. Et bedre spørgsmål er: Hvad sker der, når en medarbejder starter, skifter rolle, mister sin telefon eller stopper? Hvis svaret involverer e-mails, noter og manuelle ændringer i mange systemer, er processen sårbar.
Virksomheder med Microsoft 365 opnår ofte mest ved at bygge identitetsstyring op omkring det og tilføje en adgangskodeadministrator til systemer uden for dette miljø. Virksomheder med strenge krav, mange eksterne entreprenører eller specialiserede forretningssystemer kan have brug for dybere integrationer og en mere formel godkendelsesproces. Det, der passer til en 15-personers servicevirksomhed, er ikke nødvendigvis det rigtige for en virksomhed med mange hundrede brugere og en kompleks forsyningskæde.
Implementeringen skal også tage hensyn til de mennesker, der bruger systemerne. Hvis adgangsprocessen er kompliceret, vil medarbejderne finde smutveje. Klar vejledning, god opsætning og hurtig hjælp er derfor ikke sekundære ting, men en del af selve sikkerheden.
Start med en adgangsrevision, der giver et resultat
Før et nyt værktøj købes, skal virkeligheden kortlægges. Hvilke systemer indeholder følsomme data? Hvilke brugere har administratoradgang? Hvilke fælles adgangskoder er i brug? Og hvor lang tid tager det at lukke al adgang, når en medarbejder stopper?
Derefter kan der prioriteres. Start med at beskytte e-mail og administratoradgang med MFA, tilslut de vigtigste cloud-systemer til central login og placer fælles adgangskoder i et administreret kodeordshvælv. Derefter er det naturligt at tilslutte enhedsstatus, regelmæssig adgangsgennemgang og klare processer for nyansættelser og afslutning af ansættelse.
Hos nexIT ser vi dette som en daglig driftsopgave, ikke en opsætning, der kan glemmes efter levering. Adgange ændrer sig konstant med virksomheden. Når styringen af dem er enkel, målbar og gennemgås regelmæssigt, får driften mere end bedre sikkerhedsindstillinger – den får færre uventede hændelser, når det gælder mest.