9 bedste måder at forsvare sig mod ransomware
Sidst opdateret: 26. oktober 2026
Kort resumé
Du kan beskytte dig mod ransomware ved at opsætte multifaktorgodkendelse, lave backups med 3-2-1-metoden, opdatere systemer regelmæssigt og træne medarbejdere. Disse handlinger lukker de svagheder, som angribere udnytter til at komme ind.
- Multifaktorgodkendelse kræver to eller flere bekræftelser og stopper de fleste angribere, der stjæler adgangskoder
- 3-2-1 backup-strategien betyder tre kopier på to medier med en kopi offsite
- Beredskabsplanen skal være printet og tilgængelig uden internet for at kunne bruges i de første 60 minutter af et angreb
- Medarbejdere er den første forsvarslinje og kræver månedlig træning i phishing og sikkerhedsregler
Indholdsfortegnelse
- Hvad er ransomware, og hvor stor er risikoen
- Forebyggende skridt: Identificer trusler og sårbarheder
- Multifaktorgodkendelse som den første forsvarslinje
- Virksomhedssikkerhedskopier som genopretning mod angreb
- 3-2-1 backup-strategi for pålidelig datalagring
- Beredskabsplan for cyberangreb og genopretning
- Medarbejdertræning og tilpasning til sikkerhedsregler
- Konsultation med fagfolk for at styrke forsvaret
- Ofte stillede spørgsmål
Hvad er ransomware, og hvor stor er risikoen
Ransomware er et ondsindet program, der låser dine data og kræver betaling for at åbne dem igen. Angribere bruger det til at stoppe virksomheders drift og tvinge ejere til at betale store summer. For små og mellemstore virksomheder kan et enkelt angreb betyde, at driften stopper helt i dage eller uger.
Faren er ikke teoretisk. Virksomheder, du kender, bliver jævnligt bragt i denne situation. Når ransomware rammer, kan medarbejdere ikke få adgang til deres dokumenter, kunder får intet svar, og indtægter forsvinder. Mange virksomhedsledere betaler simpelthen for at få adgang igen, men det garanterer ikke, at dataene kommer tilbage, og det opmuntrer angribere til at fortsætte.
Hvad de fleste virksomheder overser, er, at ransomware ikke opstår ud af ingenting. Det kommer ind i dine systemer gennem svagheder, der kunne være blevet lukket. Vi hjælper virksomheder med at forsvare sig mod ransomware ved at lukke disse huller, før angribere finder dem.
Her er niu af de bedste m"
Forebyggende skridt: Identificer trusler og sårbarheder
Du kan ikke forsvare det, du ikke kan se. Det første skridt er at vide, hvor dine data er, hvordan folk tilgår dem, og hvilke systemer der rent faktisk er i brug. Mange administratorer tror, de ved dette, men når det kommer til en reel gennemgang, viser det sig, at listen er ufuldstændig.
Begynd med tre enkle sp
- Hvilke enheder er p
- Hvem har adgang til hvilke data? Medarbejdere, entrepren
- Hvilken software bruges, og hvorn
Registrer resultaterne i et simpelt regneark. Der beh
N
Lad ikke revisionen ende som et dokument i en skuffe. S
Endelig: gentag vurderingen regelm
Multifaktorgodkendelse som den første forsvarslinje
De fleste angribere får adgang ved at stjæle adgangskoder. De kan gøre dette via phishing, ved at købe stjålne adgangskoder online eller ved at gætte svage adgangskoder.
Multi-faktor godkendelse (MFA) kr
Dette stopper de fleste angribere. De vil have nemme m
S
- Medarbejdernes e-mail-konti
- Adgangskonti til databaser
- Administrator konti til systemer
- Dokumentlagre og cloud-systemer
Virksomhedssikkerhedskopier som genopretning mod angreb
Ransomware virker ved at gøre data utilgængelige. Men hvis du har en sikkerhedskopi, som angriberen ikke kan få adgang til, kan du uendeligt gendanne alt uden at betale.
Sikkerhedskopier af virksomheder er kopier af dine data, der er gemt p
Problemet er, at mange administratorer laver sikkerhedskopier, der ikke er adskilte. De kopierer data til skyen, der er forbundet til det samme netværk. Angribere kan ofte slette disse sikkerhedskopier også.
Sikkerhedskopier skal være:
- Gemt uden for dit primære system
- Uforanderlige (en angriber kan ikke slette ældre versioner)
- Testet regelmæssigt for at sikre, at de virker
Vi hjælper virksomheder med at opsætte virksomhedssikkerhedskopier, der er adskilte og sikre. Lær hvordan Acronis Cyber Protect for voksende virksomheder kombinerer sikkerhedskopiering, beskyttelse og gendannelse.
3-2-1 backup-strategi for pålidelig datalagring
Dette er den strategi, som fagfolk bruger. Den er enkel og den virker.
3-2-1 backup-strategien betyder: tre kopier af dine data, på to forskellige medietyper, med én kopi offsite.
Det nedbrydes således:
- 3 kopier: dit primære system + to kopier
- 2 medier: f.eks. harddisk + sky
- 1 offsite: mindst én kopi et andet sted (ikke samme bygning)
Eksempel: Dine data er på en server. Du sikkerhedskopierer dem til en ekstern harddisk. Du sikkerhedskopierer dem også til skyen hos en pålidelig udbyder. Nu har en angriber tre mål at bryde igennem i stedet for ét.
Denne strategi koster ikke meget mere end dårlige sikkerhedskopier. Den tager ikke længere tid. Men den afgør, om du kan gendanne data efter et angreb.
Implementer 3-2-1 backup-strategien nu. Ikke næste måned. Nu.
Professionelle bruger denne enkle strategi til at sikre, at data altid kan gendannes.
| Faktor | Betydning | Eksempel |
|---|---|---|
| 3 kopier | Primært system + to kopier | Server + ekstern disk + sky |
| 2 medier | Forskellige typer lager | Harddisk og sky |
| 1 offsite | Kopi et andet sted | Sky hos en pålidelig udbyder |
Beredskabsplan for cyberangreb og genopretning
Selvom du gør alt rigtigt, kan et angreb stadig ske. Det, der er afgørende, er, hvad du gør i de første timer. Virksomheder uden en plan spilder dyrebar tid i kaos; virksomheder med en plan ved, hvem der gør hvad og hvornår.
En beredskabsplan er ikke et dokument, der skal ligge i en skuffe. Den skal være printet, tilgængelig uden internet og testet regelmæssigt.
De første 60 minutter:
- Isolér de inficerede systemer. Tag dem offline, men sluk dem ikke med det samme, medmindre du får besked på det. At slukke kan ødelægge beviser og gøre gendannelse sværere.
- Underret internt. Informér ledelse, IT-afdeling og juridisk afdeling. Forsøg ikke at løse problemet i hemmelighed.
- Log alt. Hvad du så, hvornår, hvilke beskeder der blev vist, hvilke enheder der var inficeret. Dette er nødvendigt for yderligere undersøgelse og sikring.
- Kontakt fagfolk. Hvis du ikke har et internt IT-team, skal du ringe til din serviceudbyder eller en specialiseret responsenhed.
Meddelelse til myndighederne:
Her i landet er det vigtigt at kende sine forpligtelser. Hvis der er tale om personoplysninger, kan der være anmeldelsespligt. Søg rådgivning hos Datatilsynet og følg deres vejledning om anmeldelse af brud på datasikkerheden. Du kan også søge assistance hos CERT-Danmark, som yder rådgivning og støtte til respons på cyberangreb (RFC-2350). Kontakt dem straks i starten, ikke efter skaden er sket.
Betal ikke løsesum. Betaling garanterer ikke, at dataene kommer tilbage, og opmuntrer angriberen til at fortsætte. Nogle angribere sælger de data, de har opnået, selvom der er betalt.
Gendannelse:
- Brug sikkerhedskopier, der er adskilt fra hovedsystemet. Hvis du har 3-2-1 backup, kan du gendanne fra en backup, som angriberen ikke har fået adgang til.
- Gendan i korrekt rækkefølge: først operativsystem og grundlæggende tjenester, derefter data og til sidst brugeradgang.
- Test gendannelsen i et isoleret miljø, før du sætter systemerne i drift igen.
- Log, hvad der lykkedes, og hvad der mislykkedes. Dette vil være grundlaget for en forbedret plan.
Lær hvordan man laver en nødplan for virksomheder, der beskytter drift, data og personale, når et cyberangreb pludselig stopper driften.
Efter angrebet:
Gennemgå, hvad der gik galt, og opdater forsvaret. Ofte viser det sig, at den samme indgang kunne være lukket med en simpel opdatering eller bedre adgangskontrol. Foretag en vurdering af, hvilken læring der kan drages, og ændr processer for at forhindre, at det samme angreb gentager sig.
Hav responsplanen på papir og på et sikkert sted offline. Hvis netværket er nede, kan du ikke åbne dokumentet, der er gemt på det inficerede system.
Medarbejdertræning og tilpasning til sikkerhedsregler
De fleste angribere kommer ind, fordi en medarbejder klikker på et dårligt link eller opgiver et kodeord.
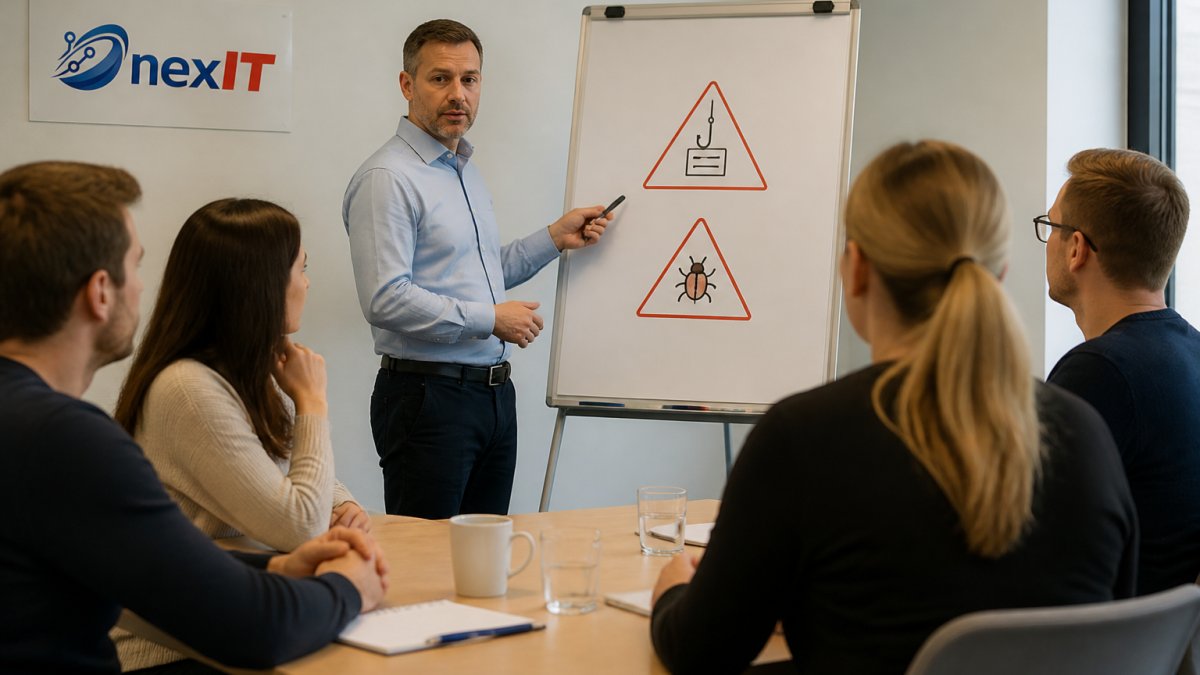
Dette skyldes ikke, at medarbejderne er dumme. Det skyldes, at de ikke ved, hvad de skal kigge efter. Phishing ligner ægte e-mails. Skadelig software kan være skjult i indhold, der virker troværdigt.
Dine medarbejdere er din første forsvarslinje. De skal vide:
- Hvordan man identificerer phishing
- Hvad man skal gøre, hvis de ser mistænkelige e-mails
- Hvordan man bruger stærke adgangskoder
- Hvorfor MFA er vigtigt
Lær hvordan man træner personale mod phishing med regelmæssige øvelser, klare reaktioner og målbare resultater, der markant reducerer virksomhedens risiko.
Træning bør ske regelmæssigt, ikke kun én gang om året. Månedlige øvelser og korte meddelelser holder sikkerheden i folks bevidsthed. Virksomheder, der træner medarbejdere regelmæssigt, oplever færre angreb.
Konsultation med fagfolk for at styrke forsvaret
Du kunne forsøge at gøre alt dette selv. Men cybersikkerhed er komplekst og ændrer sig hurtigt. Hvad der var sikkert sidste år, kan være svagt i dag.
Fagfolk ser angreb på mange virksomheder. De ved, hvad der virker, og hvad der ikke virker. De ved, hvordan angribere tænker. De kan opsætte systemer, der er svære at bryde og nemme at bruge.
Vi hjælper virksomheder med at forsvare sig mod ransomware med en holistisk tilgang. Vi opsætter MFA, backups, beredskabsplaner og træning. Vi overvåger dine systemer og ændrer dem, når nye trusler opstår. Vi er her, hvis et angreb sker.
Konsultation med fagfolk er ikke dyrt. Det er billigere end at betale løsepenge eller gendanne efter et angreb. Det er billigere end at miste kunder, fordi dine systemer er nede.
Ransomware er ikke et eksempel på, hvad der kunne ske. Det er et eksempel på, hvad der sker. Men du kan beskytte din virksomhed. Start med at kende dine svagheder. Implementer MFA. Backup dine data med 3-2-1-metoden. Forbered dig med en beredskabsplan. Træn dine medarbejdere. Og kontakt fagfolk for at styrke dit forsvar. Kontakt nexIT, og vi hjælper dig med at opsætte alt dette, så du kan fokusere på det, der betyder noget for din virksomhed.
Ofte stillede spørgsmål
Hvad er ransomware, og hvordan kommer det ind i en virksomheds computersystem?
Ransomware er ondsindet software, der krypterer en virksomheds data og gør dem utilgængelige, indtil der er betalt. Den kommer ofte ind via svigagtige e-mails, usikre websteder, uopdaterede systemer eller via medarbejdere, der klikker på ondsindede links. Virksomheder, der ikke er forberedt med backup og en beredskabsplan, står over for større risiko for skade og omkostninger.
Hvordan hjælper multifaktorautentificering med at forsvare sig mod ransomware?
Multifaktorautentificering kræver, at brugere verificerer sig med mere end én metode, f.eks. et kodeord og en godkendelseskode på en telefon. Selvom ondsindede aktører får fat i en medarbejders kodeord, kan de ikke få adgang til systemet uden en anden godkendelse. Dette forhindrer uautoriseret adgang og reducerer risikoen for et ransomware-angreb eller uautoriseret adgang betydeligt.
Hvor ofte bør en virksomhed tage backup af sine data?
De fleste virksomheder bør tage daglige eller ugentlige backups, afhængigt af hvor vigtige dataene er, og hvor ofte de ændres. Sundhedsklinikker og virksomheder med følsomme data bør overveje daglige backups. Det er vigtigt at sikre, at backups opbevares offline, og at de testes regelmæssigt for at sikre, at data kan gendannes, hvis et ransomware-angreb finder sted.
Bør en virksomhed betale løsepenge efter et cyberangreb?
Langt de fleste eksperter anbefaler ikke at betale løsepenge. Betaling garanterer ikke gendannelse af data og finansierer ondsindede aktører til at fortsætte angreb. I stedet bør virksomheder stole på deres backups, anmelde til myndighederne, hvis nødvendigt, og arbejde med fagfolk om gendannelse. Med en god beredskabsplan og sikkerhedskopier kan virksomheder komme igennem angreb uden at betale ondsindede aktører.