Sådan opretter du en nødplan for din virksomhed
Når medarbejdere ikke kan få adgang til e-mail, forretningssystemet går ned, eller der er mistanke om ransomware, er det lige meget, hvor god teknologien var i går. Det afgørende er, om folk ved præcis, hvad de skal gøre i de næste par timer. Spørgsmålet om hvordan man opretter en nødplan handler derfor ikke kun om dokumenter og backups, men om at holde virksomheden kørende, når det gælder.
For små og mellemstore virksomheder kan en kort driftsforstyrrelse have ubehageligt store konsekvenser. Indtægter forsinkes, service forringes, medarbejdere bruger tid på at finde midlertidige løsninger, og kundernes tillid lider skade. En veludført nødplan omdanner usikkerhed til klar arbejdsfordeling. Den hjælper ledere med at træffe informerede beslutninger og tekniske teams med at gendanne systemer i den rette rækkefølge.
Sådan opretter du en nødplan, der virker i praksis
Almindelige fejl er at skrive et generelt dokument, der siger, at "ledere skal informeres" eller "backups skal gendannes". Et sådant dokument hjælper kun lidt, når systemerne ligger nede fredag eftermiddag. En nødplan skal besvare enkle, men udfordrende spørgsmål: Hvilke hændelser kan stoppe driften? Hvem beslutter de næste skridt? Hvilke systemer skal gendannes først? Hvor er sikre backups, og hvordan verificerer vi, at de virker?
Start med driften, ikke teknologien. Registrer, hvilke tjenester virksomheden skal kunne levere, hvilke oplysninger der er nødvendige for det, og hvilke systemer der understøtter det arbejde. En virksomhed, der er afhængig af et bookingsystem, har et andet prioriteringsproblem end en virksomhed, hvor tegninger, kontrakter eller produktionsdata er vigtigst. Målet er ikke at gendanne alt på én gang. Målet er at få den vigtigste del af driften i gang inden for en acceptabel tid.
Sæt to kriterier for hvert vigtigt system. På den ene side den maksimalt tilladte nedetid, for eksempel fire timer eller en arbejdsdag. På den anden side, hvor stort datatab er acceptabelt, for eksempel data fra den sidste time eller det sidste døgn. Disse kriterier kaldes ofte gendannelsestid og gendannelsespunkt, men ledere behøver ikke tekniske termer for at træffe beslutningen. De skal beslutte, hvad driften kan tåle.
Kortlæg sandsynlige forstyrrelser
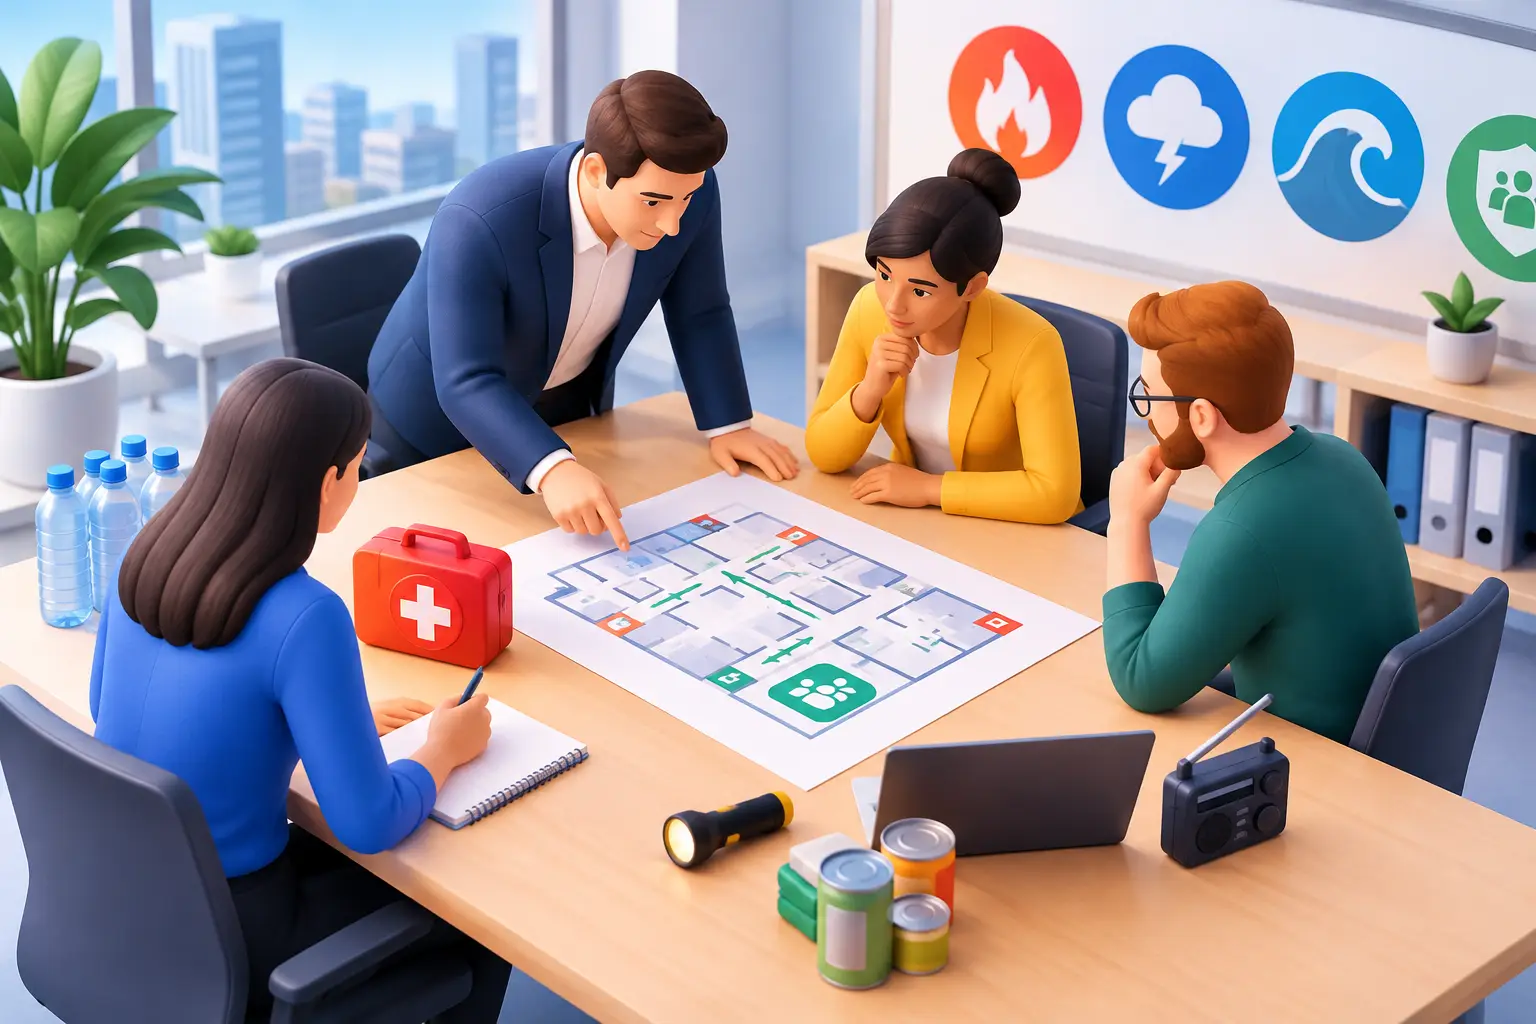
En nødplan behøver ikke at være baseret på de mest usandsynlige katastrofer. Den skal håndtere hændelser, som virksomheder rent faktisk oplever: cyberangreb, fejl i cloud-tjenester, medarbejderfejl, strømafbrydelser, tyveri af udstyr, defekt netværksudstyr eller brand- og vandskader. Nogle forstyrrelser er lokale, andre påvirker hele miljøet.
Det er nyttigt at kategorisere hændelser efter deres indvirkning snarere end at skrive en specifik plan for hver mulighed. For eksempel kræver en reaktionsvej, når et enkelt apparat eller en enkelt bruger bliver angrebet, mens en anden er nødvendig, når delte fillagringsområder, godkendelser eller e-mails fejler. Planen bliver så kortere, klarere og lettere at bruge.
For hver hændelse skal det defineres, hvad der betragtes som et bekræftet problem, og hvornår det bliver en nødsituation. Mistænkelig e-mail er ikke nødvendigvis et chok for driften. Krypterede delte data, usædvanlige logins eller systemer, der er utilgængelige for mange medarbejdere, kræver derimod øjeblikkelig reaktion. Klare grænser reducerer risikoen for, at folk venter for længe på godkendelse.
Definer ansvar, før det bliver presserende
I en nødsituation bør ingen skulle lede efter et telefonnummer, overveje, hvem der må lukke et system ned, eller spørge, hvem der skal tale med kunderne. Nævn ansvarlige personer med roller og stedfortrædere. Der skal være en driftsansvarlig, der vurderer indvirkningen på forretningen, en teknisk ansvarlig, der styrer isolering og genopretning, en kommunikationsansvarlig, der håndterer koordinerede beskeder, og en leder, der kan godkende omkostninger eller driftsbeslutninger.
Opbevar kontaktlister uden for de systemer, der kan fejle. Det kan være et printet eksemplar i en låst kasse og en tilgængelig, beskyttet kopi på en sikker mobil løsning. Listen skal indeholde nøgletal, kontakter hos internetudbyderen, forsikringsselskabet, advokaten, hvis relevant, bankkontakten og eksterne tekniske leverandører. Gennemgå den regelmæssigt, især efter ændringer i personalet.
Kommunikation skal også være forudbestemt. Medarbejdere skal vide, hvor de skal henvende sig, kunderne skal have ærlige oplysninger uden at få givet uverificerede løfter, og ledere skal have statusrapporter med bestemte intervaller. Korte beskeder som "Vi undersøger en forstyrrelse, næste opdatering kl. 14" er normalt bedre end tavshed eller gætteri.
Beskyt dataene, men test også genopretningen
Sikkerhedskopier er kernen i mange nødplaner, men en sikkerhedskopi alene er ingen garanti. Hvis sikkerhedskopien er forbundet til det samme miljø og bliver angrebet, hvis den er utilstrækkelig, eller hvis ingen har testet genopretning fra den, kan virksomheden opdage problemet, når det er for sent.
En god backup-strategi har mere end én backup, opbevarer mindst én backup adskilt fra det daglige driftsmiljø og beskytter den mod uautoriserede ændringer. Samtidig skal det besluttes, hvad der sikkerhedskopieres. Forretningssystemer, fillagringsområder og e-mails er oplagte elementer, men konfigurationer, adgangsrettigheder, netværksudstyrsindstillinger og nøgledokumenter kan være lige så vigtige for hurtig genopretning.
Test gendannelse regelmæssigt. Vælg et scenarie, der ligner virkelige forhold, f.eks. gendannelse af en enkelt vigtig mappe, en virtuel maskine eller brugerdata i et isoleret miljø. Mål tiden, verificer, at dataene åbner korrekt, og noter, hvad der forsinkede processen. Test kan afsløre, at sikkerhedskopierne er i orden, men at adgangskoder, tilladelser eller prioritet mangler. Det er gode nyheder, når de kommer på en almindelig arbejdsdag.
Opbyg et beredskab mod cyberangreb
Et cyberangreb kræver ofte en anden tilgang end en konventionel systemfejl. Den første opgave er ikke altid at få systemet op at køre igen, men at stoppe spredningen. En enhed, der viser tegn på infektion, skal muligvis afbrydes fra netværket med det samme, men ikke slukkes, medmindre en teknisk ansvarlig rådgiver det. En slukket enhed kan gøre undersøgelse og indsamling af beviser sværere.
Planen bør klart angive, hvem der må afbryde enheder, hvem der lukker brugeradgang, hvordan mistænkelige hændelser logges, og hvornår forsikringsselskabet eller relevante myndigheder skal underrettes. Virksomheder, der arbejder med personoplysninger eller følsomme kundedata, skal også have procedurer til at vurdere et muligt databrud og anmeldelsespligt.
Sikkerhedsovervågning, multifaktorautentificering, adgangskodestyring og regelmæssige opdateringer reducerer sandsynligheden for en alvorlig hændelse. De erstatter dog ikke en nødplan. Ingen beskyttelse er perfekt, og omkostningerne ved en uklar reaktion kan blive større end omkostningerne ved forebyggende arbejde.
Gør planen anvendelig, ikke kun godkendt
Skriv instruktionerne med tanke på, at en træt medarbejder kan følge dem under pres. Brug et simpelt sprog, korte trin og klare beslutningsgrænser. Tekniske oplysninger, såsom installationsvejledninger eller specifikke gendannelseskommandoer, kan være i bilag, som kun relevante parter har adgang til.
Afhold en kort øvelse mindst en gang om året og efter større ændringer i systemer eller drift. En øvelse behøver ikke at stoppe arbejdsdagen. Man kan opstille et scenarie, hvor e-mail er utilgængelig, eller regnskabssystemet går ned, og diskutere, hvad der sker i de første 30 minutter. Så kommer uklare roller, gamle kontaktpersoner og urealistiske forudsætninger hurtigt frem i lyset.
Efter hver hændelse eller test skal planen opdateres. Driften ændrer sig, nye softwareleverandører kommer til, og folk skifter roller. En nødplan, der var korrekt for to år siden, kan være farligt forældet i dag. En regelmæssig gennemgang koster lidt i forhold til omkostningerne ved en langvarig driftsstop.
Virksomheder behøver ikke at løse dette alene. Hos nexIT hjælper vi kunder med at forbinde daglig systemadministration, sikkerhedsbeskyttelse, backup og gendannelsesprocesser, så ansvaret bliver klart, når det gælder. Det bedste tidspunkt at finde svagheder i en nødplan er, når driften er rolig, og alle har plads til at rette dem.