Guide til styring af virksomhedsadgang for brugere
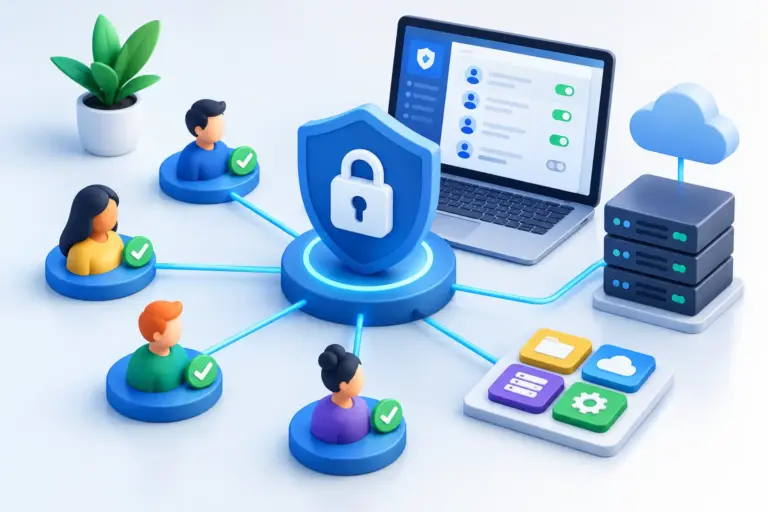
En medarbejder stopper om fredagen, men hans adgang til e-mail, cloud-lager og forretningssystemer er stadig aktiv om mandagen. Dette er ikke blot en lille ledelsesmæssig detalje. Det er en sikkerhedsrisiko, en potentiel overtrædelse af regler og en unødvendig omkostning. En god guide til styring af brugeradgang starter derfor med et simpelt spørgsmål: hvem har adgang til hvilke data og systemer – og hvorfor?
For små og mellemstore virksomheder kan adgangsstyring virke selvfølgelig, indtil driften vokser. Nye medarbejdere, entreprenører, fjernarbejde, flere programmer og mere følsomme data skaber hurtigt et miljø, hvor ingen har det samlede overblik. Målet er ikke at komplicere det daglige arbejde med begrænsninger. Målet er at sikre, at medarbejderne har den rette adgang på det rette tidspunkt, men ikke mere adgang end deres opgaver kræver.
Hvorfor brugeradgangsstyring er vigtig for driften
Brugeradgang er nøglen til virksomhedens drift. Med den kan man læse e-mails, ændre betalingsoplysninger, downloade dokumenter, installere software eller slette data. Når adgangen ikke styres, kan et stjålet kodeord eller en gammel adgang åbne en vej ind i systemer, der skulle have været beskyttet.
Konsekvenserne er ikke altid dramatiske i starten. Ofte viser de sig som unødvendige licensomkostninger, en medarbejder, der ikke får adgang, når han eller hun har brug for det, eller en helpdesk, der bruger dyrebar tid på at løse uklare adgangsproblemer. Mere alvorlige tilfælde kan omfatte datalæk, svindel, ransomware eller driftsstop.
Velorganiseret adgangsstyring understøtter både sikkerhed og effektivitet. Den forkorter onboarding af nye medarbejdere, forenkler revisioner og gør det muligt for virksomheden at reagere hurtigt, når roller ændres, eller hændelser opstår. Det handler derfor ikke udelukkende om informationsteknologi. Det er styring af risiko, omkostninger og forretningskontinuitet.
Start med overblik, ikke et nyt værktøj
En almindelig fejl er at købe et nyt sikkerhedssystem, før grundlaget er på plads. Først skal man vide, hvilke systemer der er i brug, hvilke konti der findes, og hvem der er ansvarlig for dem. Dette omfatter både åbenlyse systemer, såsom Microsoft 365 og regnskabssystemer, og dem, der let glemmes, for eksempel signaturtjenester, cloud-lagring, webadministrationssystemer og specialiserede driftsprogrammer.
Undersøg især fælles konti. En konto, som mange bruger til service-, salgs- eller ledelsesopgaver, gør det svært at spore ændringer og tilbagekalde adgang, når en person stopper. Hvor en sådan adgang er uundgåelig, kræves klar ansvarlighed, sikker opbevaring af loginoplysninger og regelmæssig gennemgang.
Overblikket behøver ikke at starte som en kompleks opgave. En liste over systemer, ejere, brugergrupper og adgangstyper kan vise, hvor den største risiko ligger. Den vil også danne grundlag for beslutningen om, hvad der skal rettes først.
Klassificer adgang efter rolle
De bedste regler er normalt baseret på roller, ikke individer. En medarbejder i økonomi har naturligvis brug for anden adgang end en medarbejder i salg, en leder eller en ekstern entreprenør. Når adgang følger en defineret rolle, er det nemmere at tilføje folk, flytte dem mellem stillinger og fjerne adgang uden at skulle starte fra bunden hver gang.
Her gælder princippet om mindst nødvendig adgang. En bruger bør kun kunne gøre det, der er nødvendigt for at udføre sit arbejde. Dette kan virke langsommere i starten, men sparer tid, når der sker en fejl, en medarbejder skifter rolle, eller virksomheden skal demonstrere kontrol med følsomme oplysninger.
Det er dog ikke altid korrekt at anvende de samme begrænsninger overalt. Et lille team kan have brug for bredere beføjelser for at holde tempoet, men det skal så opvejes af stærkere godkendelse, logning af hændelser og regelmæssig gennemgang. Adgangsstyring skal passe til aktiviteten, ikke tvinge aktiviteten til at arbejde imod fornuftige regler.
Gør ankomst, ændringer og afgang forudsigelige
De fleste adgangsproblemer opstår, når medarbejdere starter, skifter job eller stopper. Hvis processen bygger på individuelle e-mails og lederes hukommelse, vil der uundgåeligt opstå huller. Virksomheden har brug for en enkel, gentagelig procedure, som HR, ledere og IT-afdelingen kan følge sammen.
Ved ansættelse skal rollen defineres, nødvendige systemer godkendes, en personlig brugerkonto oprettes og multifaktorautentificering aktiveres, før personen starter. Der skal også sikres, at enheden er korrekt installeret, opdateret og registreret i administrationen. En ny medarbejder bør ikke behøve at dele adgangskode eller bruge en gammel konto for at komme hurtigt i gang.
Når en stilling ændres, skal ældre beføjelser fjernes, samtidig med at nye tildeles. Ellers samler der sig adgang, som ingen længere har brug for. Ved ansættelsesophør skal adgangen lukkes eller stoppes på et defineret tidspunkt, aktive sessioner på enheder annulleres, dataoverlevering sikres og personen fjernes fra grupper, postlister og tjenester. Dette skal gælde for entreprenører og midlertidigt ansatte ligesom for fastansatte.
Definer ansvaret klart
En leder ved normalt, hvornår en rolle ændres. HR-teamet ved, hvornår en ansættelse eller et ansættelsesophør finder sted. IT står for udførelsen og overvåger den tekniske risiko. Når ingen af disse parter ejer processen i fællesskab, bliver opgaver let overset.
Det er nyttigt at definere, hvem der anmoder om adgang, hvem der godkender den, hvem der konfigurerer den, og hvem der bekræfter, at den er blevet lukket. En simpel registrering giver sporbarhed uden at gøre daglige opgaver besværlige. En virksomhed, der har ekstern IT-service, bør kræve, at disse processer er dokumenterede og målbare.
Beskyt loginoplysninger med mere end ét lag
Stærke adgangskoder er stadig vigtige, men de er ikke nok i sig selv. En genbrugt eller stjålet adgangskode kan give en angriber adgang uden at skulle bryde ind i en enhed. Multifaktorautentificering tilføjer en bekræftelse, f.eks. med en autentificeringsapp eller en sikkerhedsnøgle, og reducerer risikoen for stjålne legitimationsoplysninger betydeligt.
Adgangskodemanager hjælper medarbejdere med at bruge lange og unikke adgangskoder uden at skulle skrive dem ned eller dele dem i usikre beskeder. Til fælles systemer kan den også give adgang uden at alle behøver at se selve adgangskoden. Det er en simpel ændring, der forbedrer både sikkerhed og service.
Der skal lægges særlig vægt på administratoradgang. Konti med tilladelse til at installere software, ændre sikkerhedsindstillinger eller oprette nye brugere bør adskilles fra medarbejderens almindelige daglige konto. De bør kun bruges, når det er nødvendigt, beskyttes med stærk multifaktorautentificering og gennemgås regelmæssigt.
Gennemgå adgang regelmæssigt
Adgangskontrol er ikke en opgave, der slutter, når reglerne er skrevet. Virksomheden ændrer sig konstant, og det gør systemer, opgaver og risici også. Regelmæssig gennemgang hjælper med at finde inaktive brugere, for brede tilladelser, glemte entreprenører og licenser, der ikke længere er i brug.
Hvor ofte adgang skal gennemgås, afhænger af virksomhedens størrelse, dataenes art og regulatoriske krav. En virksomhed, der arbejder med finansielle oplysninger, personlige data eller fortrolige kundedata, kræver generelt en hyppigere og mere formel gennemgang end en virksomhed med et simplere system. Det vigtigste er, at gennemgangen fører til handling, ikke kun en tjekliste, som ingen følger op på.
Gennemgå også hændelseslogfiler og usædvanlig loginadfærd. Login fra et ukendt land, usædvanlig downloadhastighed eller gentagne mislykkede forsøg kan være tegn på, at der skal reageres, før der opstår skade. Korrekt opsat overvågning gør det muligt for IT-teamet hurtigt at undersøge sådanne hændelser.
Hvornår er det rigtigt at søge hjælp?
Hvis virksomheden er afhængig af manuelle regneark, delte adgangskoder og uformelle beskeder til at administrere adgang, er det sandsynligt, at tiden er inde til at stramme processen. Det samme gælder, hvis ledere ikke med sikkerhed kan svare på, hvem der har administratoradgang, eller hvor hurtigt adgangen lukkes for en medarbejder, der stopper.
nexIT kan tage ansvar for den daglige administration af brugere, enheder og sikkerhedsindstillinger samt hjælpe virksomheder med at opbygge enkle procedurer, der passer til driften. Vi fokuserer på at kombinere teknisk beskyttelse og praktisk service, så medarbejdere kan arbejde uden unødvendige forsinkelser, og ledere har bedre kontrol over risiko og omkostninger.
Begynd med en reel testcase: vælg en medarbejder, der for nylig er fratrådt eller har skiftet rolle, og spor alle deres adgange. Hvad der afsløres der, viser ofte præcis, hvor det næste forbedringsprojekt skal starte.