Odzyskiwanie po awarii zasilania w firmie
Prąd wraca, ale to nie oznacza automatycznie, że działalność wróciła do normy. Serwer sieciowy może uruchomić się w złej kolejności, baza danych może być niespójna, połączenie sieciowe niestabilne, a pracownicy nadal bez dostępu do kluczowych systemów. Dlatego odzyskiwanie po awarii zasilania to nie tylko włączanie sprzętu. Chodzi o potwierdzenie, że dane, systemy, dostępy i zabezpieczenia działają poprawnie, zanim firma ponownie im zaufa.
Dla małych i średnich firm nawet krótkotrwała awaria zasilania może mieć większe konsekwencje niż się wydaje. Utracone zamówienia, zatrzymana infolinia, niedostępne dokumenty i niejasna komunikacja z klientami szybko się kumulują. Dzięki jasnej odpowiedzialności, odpowiedniej ochronie i przetestowanemu planowi reagowania można zminimalizować czas potrzebny na powrót do pełnej wydajności.
Co może pójść nie tak, gdy wróci zasilanie?
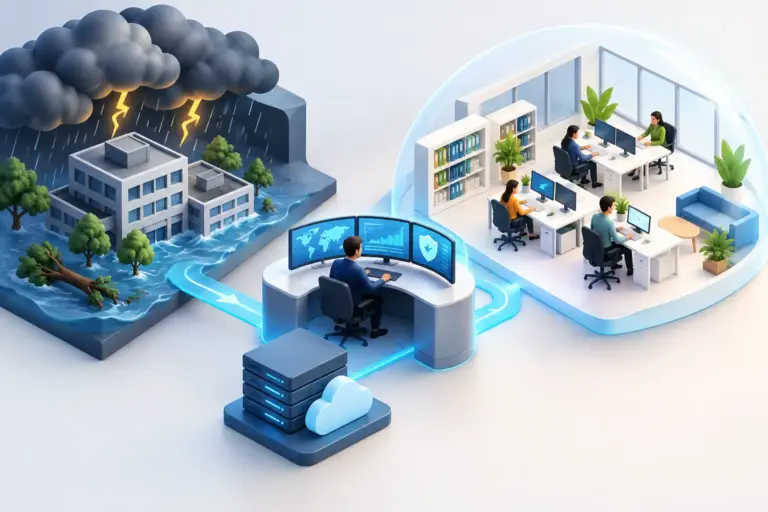
Awaria zasilania może być problemem lokalnym w jednym biurze, ale może również wpływać na usługi sieciowe, zdalnych pracowników i systemy u dostawców. Chociaż usługi w chmurze zazwyczaj pozostają dostępne, firma nadal może stracić dostęp, jeśli przestaną działać urządzenia sieciowe, zapora sieciowa lub usługa uwierzytelniania na miejscu.
Największe ryzyko często pojawia się podczas ponownego uruchamiania. Jeśli serwery sieciowe, pamięci masowe, urządzenia sieciowe i stacje robocze otrzymają zasilanie w różnym czasie, połączenia mogą zostać zerwane, aktualizacje mogą utknąć lub dane mogą zostać uszkodzone. Nieoczekiwane zamknięcie może również pozostawić niedokończone transakcje w systemach księgowych, magazynowych lub biznesowych. Jest to powód, aby rozważyć incydent jako potencjalny problem z bezpieczeństwem i ochroną danych, a nie tylko jako przerwę w dostawie prądu.
Awaria zasilania stwarza również okazje do oszustwa. Kiedy personel jest pod presją, aby jak najszybciej wrócić do pracy, łatwiej jest kliknąć fałszywe powiadomienia o zresetowaniu hasła, prośby o płatność lub zaproszenia do pobrania „poprawki”. Dlatego przywracanie musi spełniać te same wymagania bezpieczeństwa co normalna działalność – czasami nawet bardziej rygorystyczne.
Pierwsze minuty mają kluczowe znaczenie
Pierwszym zadaniem nie jest ponowne zalogowanie wszystkich do wszystkich systemów. Pierwszym zadaniem jest uzyskanie przeglądu. Osoba odpowiedzialna musi potwierdzić zakres zakłócenia: Które lokalizacje zostały dotknięte? Które systemy zostały nieoczekiwanie zamknięte? Czy zasilanie jest już stabilne, czy istnieje ryzyko kolejnego wyłączenia? Czy jakiś sprzęt wyświetlił ostrzeżenia dotyczące temperatury, baterii lub błędów dysku?
Nie należy uruchamiać wszystkiego na raz. Zaleca się rozpoczęcie od systemów podstawowych w określonej kolejności, na przykład połączenia sieciowego i zapory sieciowej, następnie usług uwierzytelniania i przechowywania danych, a na końcu specjalistycznych systemów operacyjnych. Kolejność zależy od środowiska. Firma oparta na usługach w chmurze ma inne potrzeby niż firma z własnymi serwerami sieciowymi lub sprzętem produkcyjnym na miejscu.
W międzyczasie personel musi być jasno informowany. Krótkie komunikaty o tym, co jest niedostępne, kto pracuje nad problemem i kiedy nadejdzie kolejna aktualizacja, zmniejszą zamieszanie i niepotrzebne zgłoszenia serwisowe. Jeśli firma nie może odpowiadać klientom w zwykły sposób, należy również aktywować z góry ustaloną metodę komunikacji, taką jak telefon komórkowy, zapasowy adres e-mail lub powiadomienie w odpowiednim kanale usługowym.
Przywracanie po awarii zasilania wymaga potwierdzenia, a nie zgadywania
System, który wydaje się działać, może nadal mieć ukryte wady. Dlatego wymagane jest systematyczne potwierdzenie, zanim personel otrzyma zielone światło. Powinno ono obejmować sieć, konta użytkowników, kopie zapasowe, zabezpieczenia i kluczowe procesy biznesowe.
Najpierw sprawdź, czy pracownicy mogą zalogować się w normalny sposób, zarówno w biurze, jak i poza nim, jeśli praca zdalna jest częścią działalności. Następnie potwierdź, że kluczowe pliki otwierają się, drukowanie i skanowanie działają tam, gdzie jest to ważne, oraz że główne integracje między systemami dostarczają prawidłowe informacje. Nie wystarczy, że pojawi się strona logowania. Sam proces biznesowy musi działać od początku do końca.
Systemy bezpieczeństwa wymagają szczególnej uwagi. Sprawdź stan ochrony punktów końcowych, czy monitorowanie urządzeń jest ponownie aktywne i czy pojawiły się nowe alerty w pobliżu przełącznika. Jeśli urządzenia niespodziewanie się wyłączyły, należy również sprawdzić, czy aktualizacje systemu operacyjnego lub aplikacji nie doprowadziły do nieprawidłowego stanu. W przypadku wątpliwości co do jakości danych, lepiej przywrócić zweryfikowaną kopię niż kontynuować pracę z uszkodzonymi danymi.
Kopie zapasowe są przydatne tylko wtedy, gdy można je odzyskać
Wiele firm tworzy kopie zapasowe, ale mniej regularnie testuje ich przywracanie. Jest to kosztowne ryzyko. Kopie zapasowe mogą zawieść bezgłośnie, okres przechowywania może być zbyt krótki lub kluczowy system może po prostu nie być objęty strategią tworzenia kopii zapasowych.
Dobry plan określa, które dane i systemy są najważniejsze, ile strat danych firma może znieść i jak szybko działalność musi zostać wznowiona. Są to decyzje biznesowe, a nie tylko techniczne. Na przykład systemy płacowe, poczta usługowa i systemy sprzedaży mogą mieć zupełnie różne wymagania dotyczące czasu przywracania.
Kopie zapasowe muszą być również chronione przed tymi samymi zdarzeniami, które wpływają na systemy pierwotne. Jeśli jedyna kopia znajduje się w tej samej lokalizacji, w tej samej sieci lub jest dostępna z tymi samymi uprawnieniami dostępu, problem z zasilaniem, awaria lub atak sieciowy może wpłynąć na oba. Oddzielne, monitorowane i testowane kopie zapasowe tworzą prawdziwą siatkę bezpieczeństwa.
Zasilanie awaryjne jest częścią rozwiązania, a nie całym rozwiązaniem
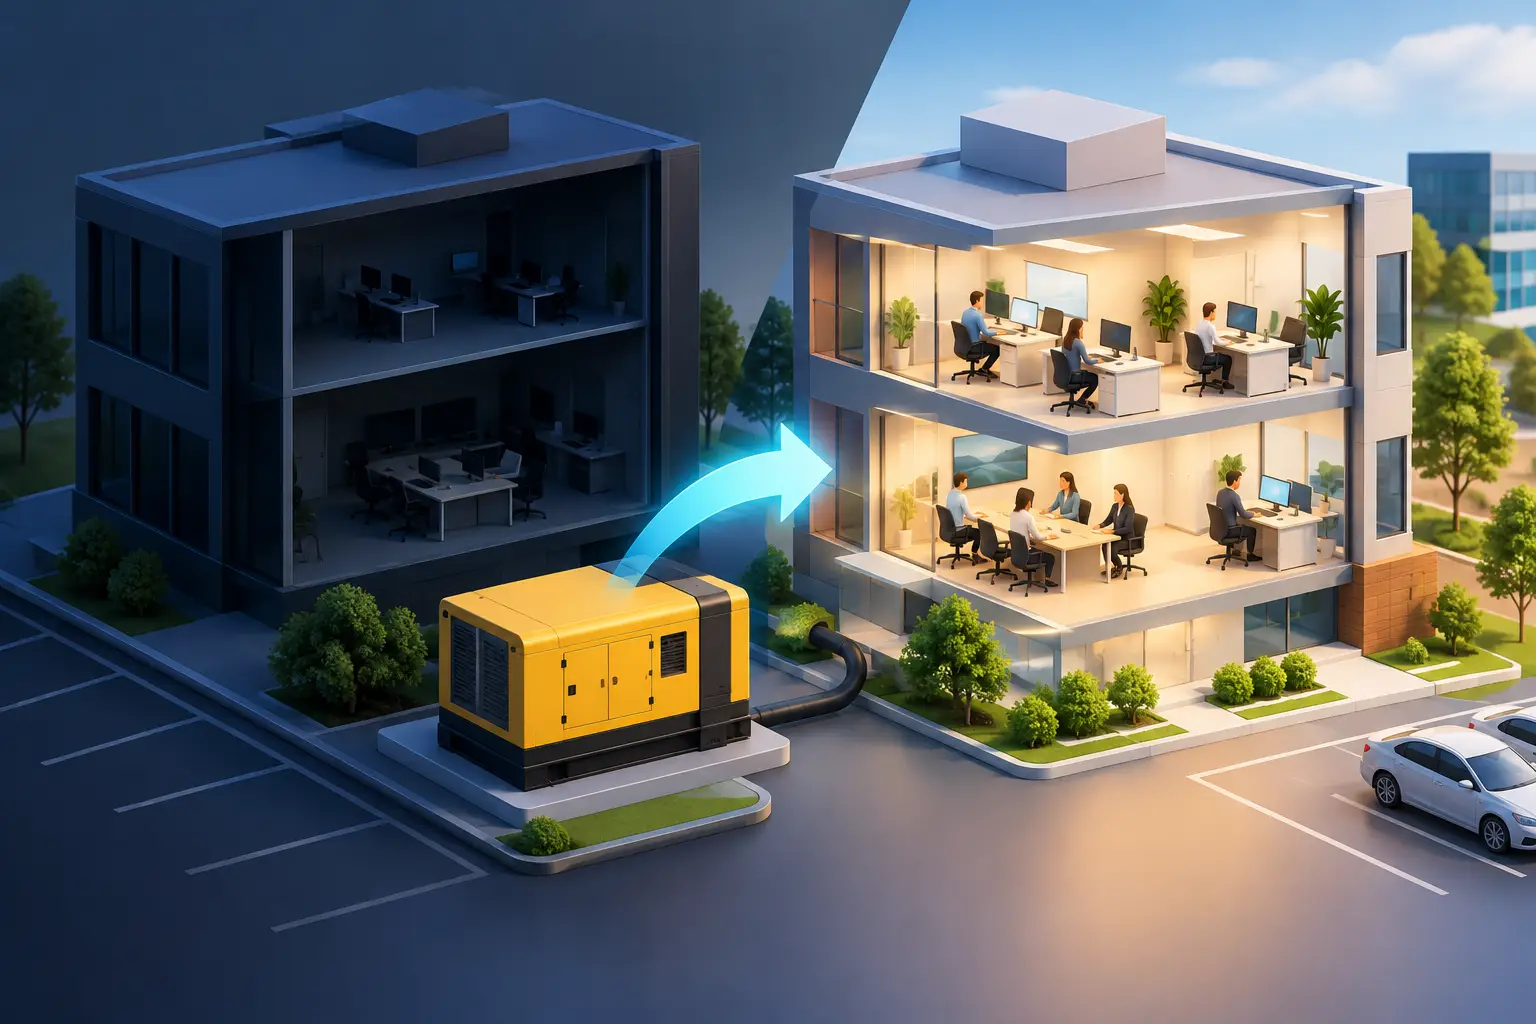
Baterie i zasilanie awaryjne mogą zapewnić cenny czas na prawidłowe zamknięcie systemów lub utrzymanie połączenia sieciowego podczas krótkiej przerwy. Nie są one jednak magicznym rozwiązaniem. Baterie się zużywają, mogą być niewłaściwie dobrane i zazwyczaj nie utrzymują pełnej pracy przez długi czas.
Właściwa konfiguracja zależy od tego, co wymaga ochrony. Dla niektórych firm ważne jest utrzymanie działania zapory sieciowej, przełączników sieciowych i połączenia internetowego. Dla innych konieczna jest ochrona serwerów, pamięci masowych lub usług telefonicznych. Dzięki priorytetyzacji można chronić to, co jest najważniejsze dla działalności, zamiast ślepo inwestować w zasilanie awaryjne dla całego środowiska.
Sprzęt musi być zarejestrowany, przetestowany i monitorowany. Jeśli nikt nie wie, jakie urządzenia są podłączone do zasilania awaryjnego ani jak długo mają działać, trudno jest podjąć właściwe decyzje, gdy dojdzie do awarii.
Plan musi określać ludzi, nie tylko technologię
Plan reagowania, który mówi tylko „zrestartuj system”, niewiele pomoże o siódmej rano, gdy nikt nie wie, kto ma uprawnienia do podejmowania decyzji. Musi określać odpowiedzialność, kontakty, systemy priorytetowe i jasne kanały komunikacji. Musi również określać, kiedy należy przerwać i wezwać pomoc specjalistyczną.
Firmy bez dużego zespołu wewnętrznego muszą szczególnie wiedzieć, kto przejmuje odpowiedzialność za proces. W nexIT współpracujemy z klientami nad rejestrowaniem środowiska, monitorowaniem urządzeń, ochroną punktów końcowych i tworzeniem planów odzyskiwania, które pasują do rzeczywistej działalności. Celem nie jest dodawanie skomplikowanych narzędzi, ale zapewnienie, że właściwi ludzie mogą reagować szybko i bezpiecznie.
Ćwiczenia są równie ważne jak dokumentacja. Krótkie, regularne testy mogą ujawnić nieaktualne numery telefonów, brakujące uprawnienia, zbyt wolne odzyskiwanie lub systemy, których nikt nie uważał za ważne. Takie testy kosztują czas, ale zazwyczaj kosztują znacznie mniej niż nieplanowany przestój w środku pracowitego dnia.
Po incydencie: napraw przyczynę, nie tylko objawy
Gdy działalność jest stabilna, należy zarejestrować, co się stało, jakie miało to konsekwencje i co opóźniło przywrócenie. Czy problem dotyczył zasilania, sprzętu, konfiguracji, czy braku jasnej odpowiedzialności? Czy ostrzeżenia bezpieczeństwa nadeszły za późno? Czy komunikacja z personelem i klientami działała?
Ta analiza nie powinna polegać na szukaniu winowajców. Powinna prowadzić do praktycznych ulepszeń: aktualizacji listy kontaktów, zmiany kolejności ponownego uruchamiania, dodania monitorowania, przeglądu kopii zapasowych lub zabezpieczenia ważnego sprzętu zasilaniem awaryjnym. Mała poprawka po każdym incydencie może zapobiec dużym szkodom w przyszłości.
Awarii zasilania nie zawsze da się zapobiec. Firma kontroluje, jak dobrze jest przygotowana, jak szybko odzyskuje kontrolę i jak bezpiecznie ponownie ufa systemom. Dobry plan odzyskiwania zapewnia spokój personelowi, chroni zaufanie klientów i ogranicza koszty zakłóceń, gdy jest to najbardziej potrzebne.