Jak zapewniasz zdalny dostęp dla pracowników?
Kiedy pracownik otwiera system biznesowy z domowego biura, podczas podróży lub przez własną sieć, nie łączy się tylko z pracą – łączy firmę ze środowiskiem, nad którym nie masz pełnej kontroli. Pytanie brzmi zatem nie tylko, jak zapewnić zdalny dostęp dla pracowników, ale jak to zrobić, nie spowalniając ludzi, nie komplikując codziennych zadań ani nie zwiększając kosztów poprzez niepotrzebnie wiele systemów.
Zdalny dostęp stał się normalną częścią działalności wielu firm. Wspiera elastyczne harmonogramy pracy, szybszą obsługę i lepszą współpracę między lokalizacjami. Jednocześnie jedno skradzione hasło, nieaktualny system laptopa lub niezabezpieczona sieć mogą otworzyć drogę do poczty e-mail, plików, informacji finansowych i danych klientów. Bezpieczeństwo musi zatem opierać się na jasnych zasadach operacyjnych, widoczności i zdolności reagowania – nie tylko na jednym rozwiązaniu technologicznym.
Jak w praktyce zapewniasz zdalny dostęp dla pracowników?
Bezpieczny zdalny dostęp zaczyna się od prostej zasady: pracownik powinien mieć tylko taki dostęp, jakiego potrzebuje do wykonywania swojej pracy, a firma musi być w stanie potwierdzić, kto się loguje. Jest to często nazywane zasadą najmniejszych uprawnień, ale w praktyce sprowadza się do tego, że księgowy nie ma automatycznie dostępu do systemów zarządzania, a były pracownik nie może zalogować się po ostatnim dniu pracy.
Wiele firm zaczyna od zakupu nowego systemu bezpieczeństwa, ale pozostawia stare grupy dostępu, wspólne hasła i niezarejestrowane wyjątki. Zmniejsza to wartość inwestycji. Lepszym początkiem jest zmapowanie, z jakich systemów korzysta personel poza biurem, jakie dane są wrażliwe i jakie role wymagają dostępu do czego. Wtedy będzie można wybrać prostsze i bardziej ukierunkowane zabezpieczenia.
Uwierzytelnianie musi być odporne na skradzione hasła
Samo hasło nie jest wystarczającą ochroną poczty e-mail, usług w chmurze, zdalnego sterowania ani systemów zarządzania. Phishing jest nadal jedną z najczęstszych dróg atakujących do firm, a dobrze przygotowany fałszywy e-mail może oszukać doświadczonego pracownika w pracowity dzień.
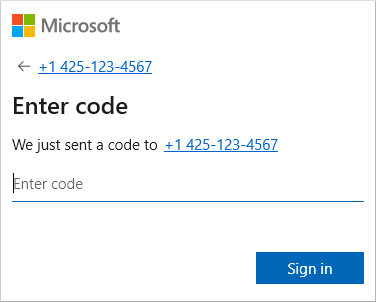
Uwierzytelnianie wieloskładnikowe dodaje potwierdzenie, na przykład w aplikacji uwierzytelniającej, kluczu bezpieczeństwa lub za pomocą uwierzytelniania biometrycznego w urządzeniu. Jeśli hasło wycieknie, atakujący musi wtedy jeszcze uzyskać dostęp do drugiego czynnika. Nie wszystkie metody są równe. Potwierdzenie w aplikacji lub za pomocą klucza bezpieczeństwa zazwyczaj zapewnia lepszą ochronę niż SMS, który może być podatny na nadużycia numerów telefonów.
Obrona musi w pierwszej kolejności objąć najważniejsze systemy: pocztę elektroniczną, repozytoria plików, systemy zdalnego dostępu, systemy finansowe i dostęp administracyjny. Szczególną ochroną należy objąć konta administratorów, ponieważ jedno logowanie może zapewnić szeroki dostęp. Jednocześnie potrzebne są procedury dla pracowników zmieniających telefony lub tracących urządzenia, aby środek bezpieczeństwa nie stał się przeszkodą w świadczeniu usług.
Urządzenie jest częścią dostępu
Nie ma większego znaczenia, czy logowanie jest dobrze chronione, jeśli laptop łączący się z systemem jest nieaktualny, pełen nieznanych programów lub bez szyfrowania. Dostęp zdalny powinien opierać się na zaufanych urządzeniach, a nie tylko na zaufanych użytkownikach.
Firmy muszą wiedzieć, które urządzenia mają dostęp do ich danych, kto jest za nie odpowiedzialny i czy spełniają minimalne wymagania. Dotyczy to zarówno laptopów, jak i telefonów. Zarządzanie urządzeniami umożliwia przeglądanie stanu aktualizacji, wymuszanie blokady ekranu, włączanie szyfrowania i usuwanie danych firmowych z zagubionego lub skradzionego urządzenia w razie potrzeby.
Własne urządzenia pracowników mogą być odpowiednie w określonych przypadkach, ale wtedy należy zdefiniować granice. Czy można zapisywać załączniki na urządzeniu? Czy dozwolone są tylko wersje internetowe systemów? Czy firma może usunąć dane, jeśli pracownik odejdzie? Odpowiedź zależy od charakteru danych i przepisów, ale niejasna polityka zawsze stanowi ryzyko.
Obrona punktów końcowych musi również analizować podejrzane zachowania, takie jak nietypowe logowania, próby uruchomienia złośliwych plików lub szyfrowania danych. Takie narzędzia nie zastępują regularnego zarządzania. Alerty, których nikt nie sprawdza, nie pomagają w sytuacji kryzysowej.
Sieć domowa i podróżna to nie sieć firmowa
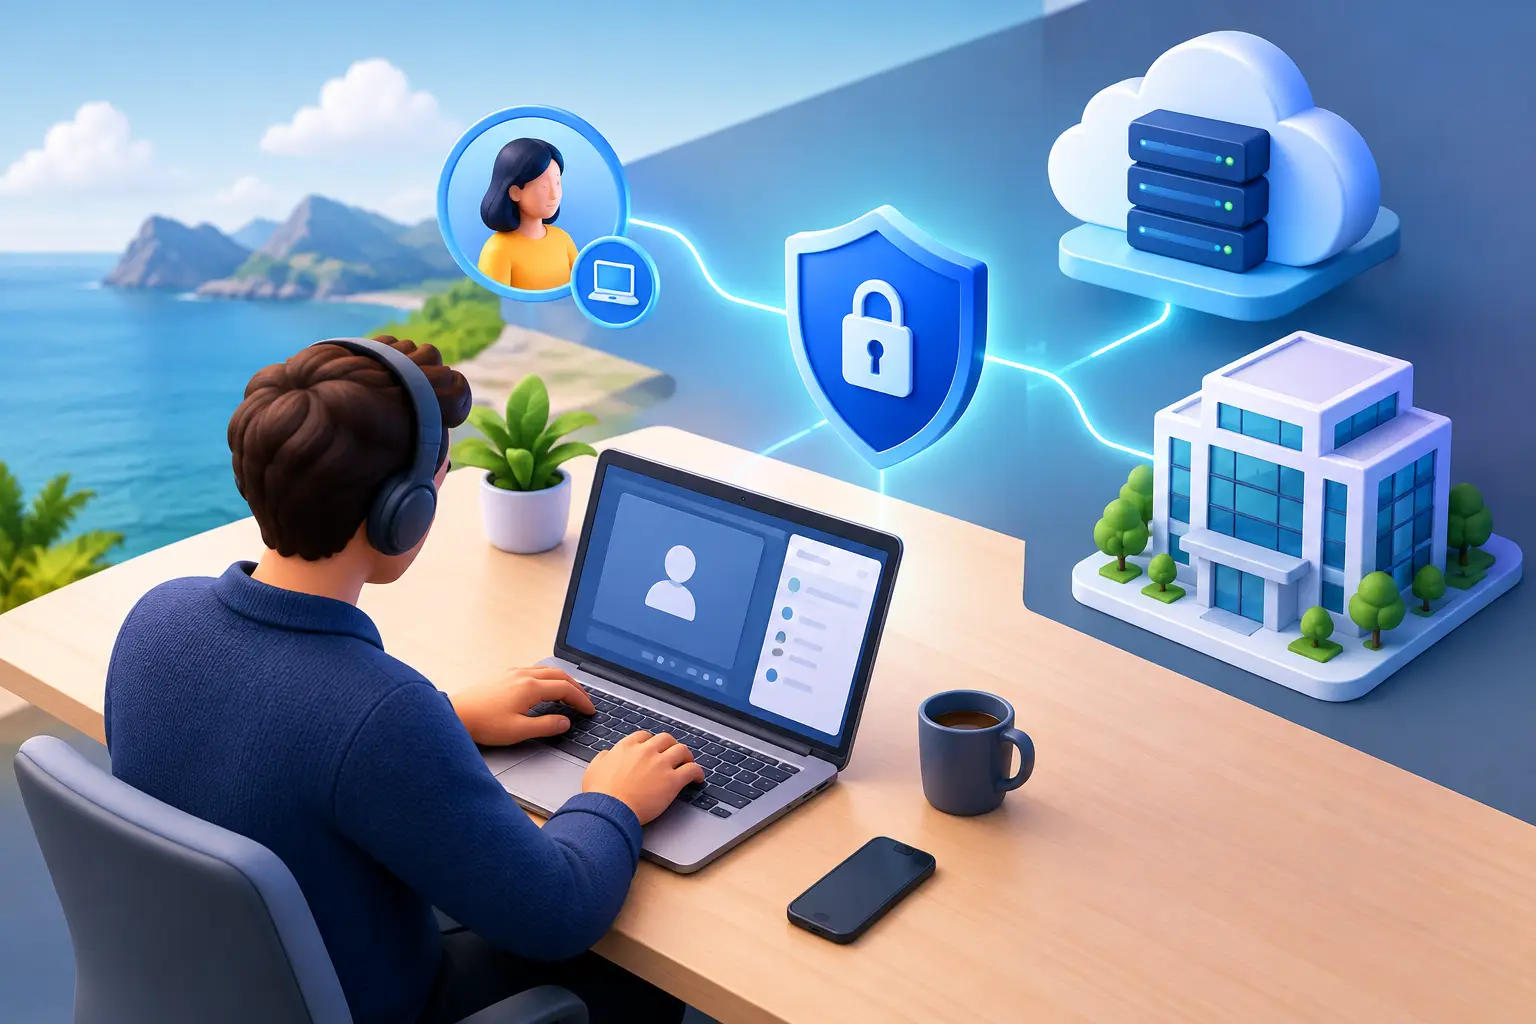
Pracownik może siedzieć w bezpiecznym domu, ale łączyć się z niestabilną siecią bezprzewodową, korzystać z publicznej sieci na lotnisku lub udostępniać połączenie sieciowe innym urządzeniom niezarządzanym przez firmę. Dlatego ruch sieciowy musi być chroniony, a dostęp bezpośrednio z internetu ograniczony.
Bezpieczne połączenie zdalne lub dostęp oparty na uwierzytelnionej sesji użytkownika może zmniejszyć ryzyko. Która metoda jest najlepsza, zależy od używanych systemów. Firmy z starszymi systemami hostowanymi lokalnie mogą potrzebować innego podejścia niż firmy pracujące prawie wyłącznie w chmurze. Cel jest jednak ten sam: aby dostęp do systemów wewnętrznych nie był możliwy za pomocą prostego logowania z nieznanego urządzenia lub sieci.
Równie ważne jest zamykanie usług, które nie muszą być widoczne w internecie. Narzędzia do zdalnego dostępu, serwery sieciowe i interfejsy administracyjne są popularnymi celami. Jeśli są otwarte bez wyraźnych ograniczeń, firma będzie zależna od tego, że nie zostanie znalezione żadne słabe miejsce – co nie jest realistycznym zarządzaniem ryzykiem.
Kontrola dostępu to codzienne zadanie operacyjne
Bezpieczny dostęp do zasobów często zawodzi w procesach zarządzania zasobami ludzkimi, a nie w technologii. Nowy pracownik szybko otrzymuje dostęp, aby móc rozpocząć pracę, ale nikt nie weryfikuje uprawnień, gdy zmienia się rola. Następnie pracownik odchodzi, a dostęp pozostaje w systemie, o którym nikt już nie pamięta.
Dobre procesy łączą rekrutację, zmiany ról i zakończenie pracy. Administrator zatwierdza dostęp w razie potrzeby, dostęp jest udokumentowany i okresowo weryfikowany. Po zakończeniu pracy dostęp musi zostać natychmiast zablokowany, aktywne sesje anulowane, a dane firmowe nie mogą pozostać na kontach osobistych ani urządzeniach.
Wspólne konta użytkowników są szczególnie problematyczne. Utrudniają śledzenie, kto dokonał zmiany, i często są nadal używane po zmianie stanowiska przez pracownika. Jeśli wspólny dostęp jest nieunikniony, na przykład do określonego systemu usług, musi być zarządzany za pomocą menedżera haseł, zatwierdzonego dostępu i rejestrowania użycia.
Pracownicy potrzebują prostych zasad i praktycznej pomocy
Polityka bezpieczeństwa, której nie rozumie tylko dział IT, nie będzie przestrzegana. Pracownicy potrzebują jasnych instrukcji, co robić, gdy otrzymają podejrzany e-mail, zgubią telefon lub muszą pracować z innego kraju. Muszą również wiedzieć, gdzie szukać pomocy, nie bojąc się popełnienia błędu.
Regularne, krótkie szkolenia zazwyczaj przynoszą lepsze rezultaty niż długie kursy raz w roku. Najlepiej sprawdzają się przykłady z rzeczywistego dnia pracy: prośba o płatność od „dyrektora”, strona logowania przypominająca Microsoft lub nieoczekiwana prośba o zatwierdzenie uwierzytelnienia na telefonie. Celem nie jest uczynienie pracowników podejrzliwymi wobec wszystkiego, ale sprawienie, by zatrzymali się i potwierdzili, gdy coś nie pasuje.
Jednocześnie usługa musi być dostępna. Jeśli pracownik nie może szybko uzyskać pomocy, gdy zawiedzie uwierzytelnianie wieloskładnikowe lub urządzenie wymaga aktualizacji, często znajduje niebezpieczne obejście. Bezpieczeństwo i dobre doświadczenie użytkownika powinny zatem wzajemnie się wspierać.
Sprawdź, czy ochrona działa, gdy coś pójdzie nie tak
Żadna ochrona nie jest doskonała. Dlatego firma musi być w stanie szybko zareagować, gdy pojawi się podejrzenie kradzieży konta lub zainfekowania urządzenia. Czy potraficie natychmiast zablokować dostęp? Zobaczyć, do jakich systemów zalogował się użytkownik? Odizolować urządzenie bez zatrzymywania całej działalności? Odzyskać dane, jeśli atak się rozszerzy?
Kopie zapasowe są ważną częścią tego, ale muszą być przetestowane. Kopia zapasowa, której nie można odzyskać pod presją czasu, nie jest prawdziwą zdolnością do przetrwania. To samo dotyczy planu reagowania, który leży nieprzeczytany w folderze. Jasna odpowiedzialność, aktualne kontakty i przećwiczone działania skracają czas reakcji, gdy liczą się minuty.
W nexIT podchodzimy do tego jako do interakcji codziennego zarządzania, ochrony urządzeń, kontroli dostępu i planów odzyskiwania. Firmy nie muszą gromadzić skomplikowanego zestawu rozwiązań, aby osiągnąć sukces. Muszą wiedzieć, co posiadają, kto ma dostęp i kto reaguje, gdy pojawią się anomalie.
Bezpieczny zdalny dostęp nie powinien stanowić przeszkody dla elastycznego personelu. Kiedy dostęp, urządzenia i reakcje są pod kontrolą, staje się on zamiast tego solidną podstawą dla kontynuacji działalności – niezależnie od tego, czy personel pracuje z biura, z domu, czy z innego miejsca.