Jak skonfigurować uwierzytelnianie wieloskładnikowe
Pracownik wprowadza poprawne hasło, ale osoba próbująca się zalogować nie jest tym pracownikiem. Jest to dokładnie taki rodzaj incydentu, który uwierzytelnianie wieloskładnikowe powinno powstrzymać. Pytanie o konfigurację uwierzytelniania wieloskładnikowego nie dotyczy zatem tylko ustawień technicznych. Chodzi o zmniejszenie prawdopodobieństwa oszustw płatniczych, wycieku danych, blokad dostępu i kosztownych przestojów w działalności.
Hasła pozostaną częścią większości logowań, ale same w sobie nie zapewniają wystarczającej ochrony. Mogą wyciec w wyniku ataku sieciowego, być ponownie użyte w różnych usługach lub stać się dostępne po otrzymaniu wiadomości phishingowej. Dzięki uwierzytelnianiu wieloskładnikowemu użytkownik musi udowodnić swoją tożsamość za pomocą więcej niż jednego czynnika. Złodziej, który posiada hasło, musi wtedy również zdobyć urządzenie, klucz bezpieczeństwa lub potwierdzenie, którego nie posiada.
Co chroni uwierzytelnianie wieloskładnikowe – a czego nie
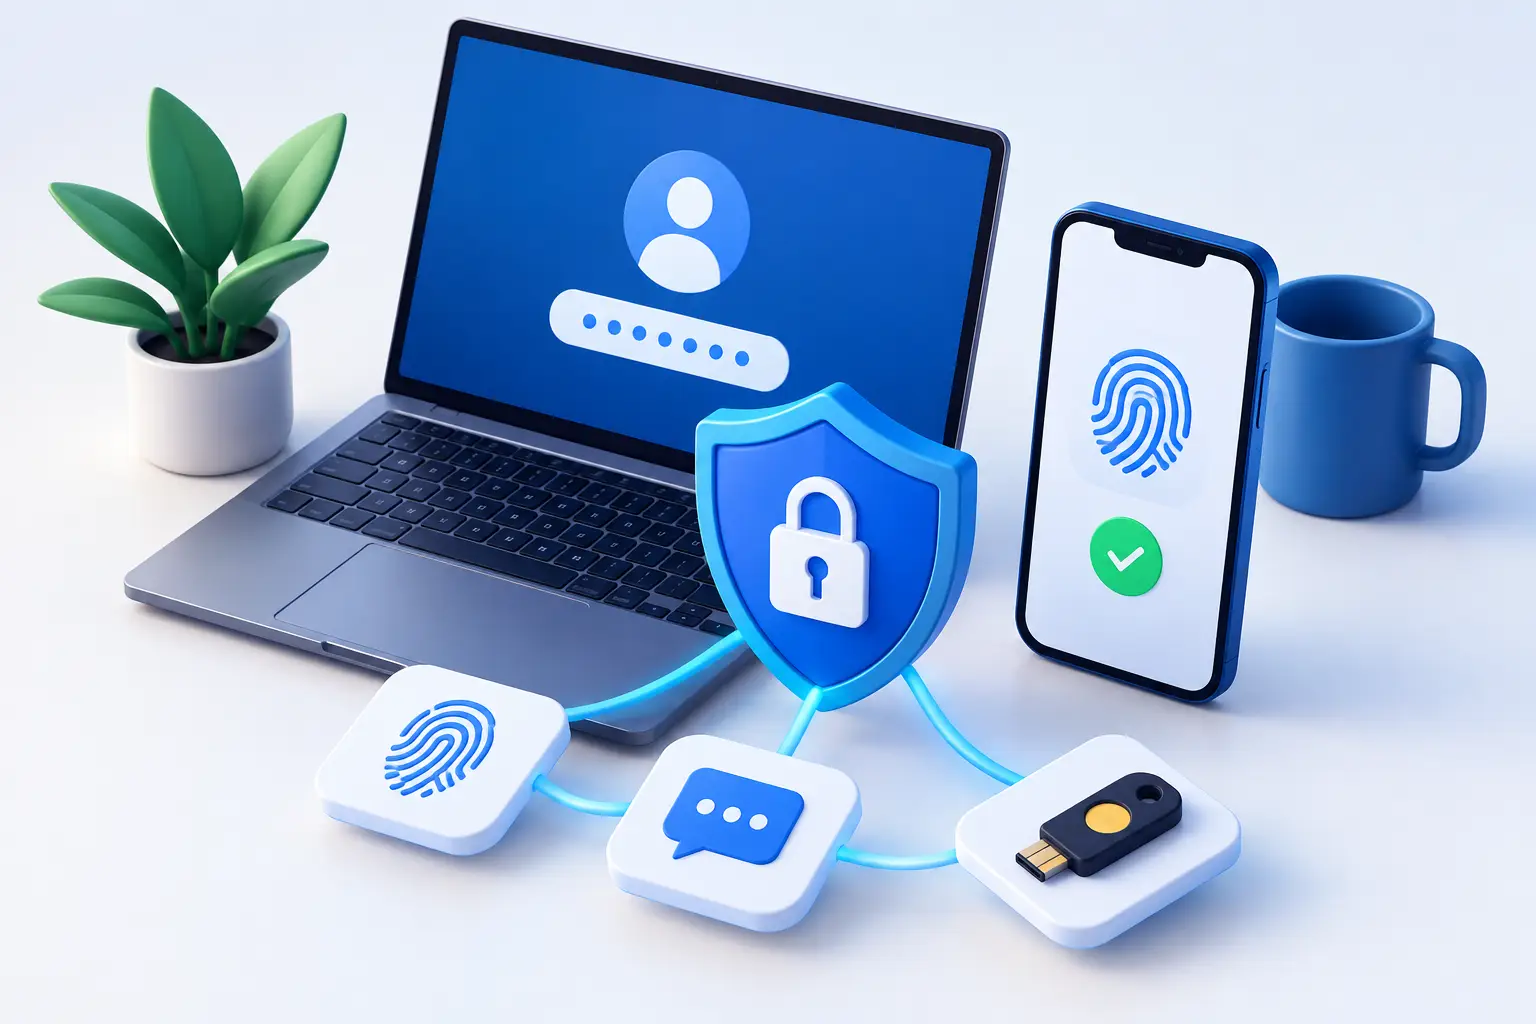
Uwierzytelnianie wieloskładnikowe, często nazywane MFA, zazwyczaj opiera się na kombinacji czegoś, co użytkownik wie, posiada lub czym jest. Hasło to coś, co użytkownik wie. Aplikacja uwierzytelniająca na telefonie, klucz bezpieczeństwa lub dane biometryczne w urządzeniu to przykłady innych czynników.
Firmy powinny najpierw zabezpieczyć dostępy, które mogą mieć największy wpływ na działalność. Obejmuje to pocztę elektroniczną, Microsoft 365 lub podobne systemy współpracy, dostęp zdalny, systemy księgowe, magazyny w chmurze, sejfy na hasła, dostęp administratora i wszystkie systemy przechowujące wrażliwe informacje. Poczta elektroniczna powinna być szczególnie priorytetowa, ponieważ często stanowi drogę odzyskiwania dostępu do innych kont użytkowników.
MFA nie zatrzymuje jednak wszystkich ataków. Pracownik może nadal zostać oszukany do zaakceptowania żądania logowania, przekazania informacji przez telefon lub wysłania płatności po przekonującym fałszywym e-mailu. Dlatego MFA należy połączyć z dobrymi hasłami, menedżerem haseł, ochroną poczty elektronicznej, zaktualizowanymi komputerami i jasnymi procedurami. Jest to warstwa bezpieczeństwa, a nie wymówka, aby zrezygnować z innych warstw.
Jak skonfigurować uwierzytelnianie wieloskładnikowe w firmie
Dobre wdrożenie zaczyna się od przeglądu, a nie od wysyłania automatycznych wiadomości do wszystkich pracowników. Sporządź mapę używanych systemów, osób posiadających uprawnienia administratora i dostępów, które mogłyby zakłócić działalność lub spowodować szkody, gdyby wpadły w niepowołane ręce. Sprawdź również starsze konta usług, wspólne skrzynki pocztowe i dostępy byłych pracowników. Często zapomina się o nich, dopóki coś się nie stanie.
Zacznij od administratorów i wrażliwych danych
Dostęp administratora powinien być pierwszym, który otrzyma MFA. Osoba, która może tworzyć nowych użytkowników, zmieniać informacje o płatnościach, przeglądać ustawienia bezpieczeństwa lub usuwać dane, może w krótkim czasie spowodować znaczne szkody. Dotyczy to również zewnętrznych specjalistów IT, działów finansowych i pracowników pracujących z danymi osobowymi lub poufnymi.
Następnym krokiem jest skonfigurowanie MFA dla wszystkich zwykłych użytkowników w kluczowych systemach. Najskuteczniejszym podejściem jest często stopniowe wdrażanie: najpierw administratorzy i zespoły techniczne, następnie finanse i inne role wysokiego ryzyka, a na końcu wszyscy pracownicy. Pozwala to rozwiązać problemy techniczne i udoskonalić instrukcje przed wprowadzeniem zmian w całej firmie.
Wybierz metodę weryfikacji w zależności od ryzyka
Nie wszystkie metody MFA są równie silne. Wiadomości SMS są lepsze niż nic, ale numery telefonów mogą zostać przejęte, a wiadomości mogą się opóźnić. Aplikacje uwierzytelniające, w których użytkownik zatwierdza żądanie lub wprowadza kod tymczasowy, są zazwyczaj bezpieczniejsze i dobrze sprawdzają się dla większości pracowników.
Klucze bezpieczeństwa są silniejszą opcją dla administratorów i pracowników z dostępem do bardzo wrażliwych systemów. Mogą one również zmniejszyć ryzyko ataków phishingowych, ponieważ klucz potwierdza, że logowanie odbywa się na właściwej stronie. Koszt jest wyższy i wymaga zarządzania kluczami zapasowymi, ale dla kluczowych ról może to być rozsądna inwestycja.
Aby uprościć obsługę, każdy użytkownik musi zarejestrować co najmniej dwie bezpieczne metody odzyskiwania. Może to być aplikacja uwierzytelniająca na telefonie służbowym i kod zapasowy przechowywany w bezpiecznym miejscu, lub główny klucz bezpieczeństwa i drugi klucz zapasowy. Nie należy używać osobistego numeru telefonu administratora jako jedynego środka awaryjnego dla całej firmy.
Ustaw zasady pasujące do rzeczywistego dnia pracy
Zbyt restrykcyjne lub źle zaprojektowane zasady czasami prowadzą do tego, że pracownicy szukają obejść. Jeśli pracownik musi się uwierzytelniać co kilka minut, mimo pracy na zarządzanym i zaktualizowanym stanowisku pracy, bezpieczeństwo szybko staje się irytujące. Jeśli zasady są zbyt słabe, MFA staje się jedynie formalnością.
Właściwa równowaga zależy od środowiska. Pracownik biurowy z zarządzanym laptopem może potrzebować mniej ponownych uwierzytelnień niż pracownik logujący się z nowego urządzenia, z nieznanej sieci lub z innego kraju. Dostęp do księgowości lub systemów administracyjnych powinien być również traktowany surowiej niż dostęp do ogólnych informacji.
Warunkowe zasady dostępu mogą w tym pomóc. Mogą one wymagać silniejszego uwierzytelnienia w przypadku wystąpienia wskaźników ryzyka, na przykład podczas korzystania z nowego urządzenia lub gdy logowanie wydaje się pochodzić z nietypowej lokalizacji. Takie zasady należy dokładnie przetestować. Źle skonfigurowana zasada może zablokować legalny dostęp, gdy pracownicy najbardziej go potrzebują.
Czynnik ludzki jest decydujący
Konfiguracja techniczna często zajmuje mniej czasu niż zmiana nawyków pracy. Pracownicy muszą rozumieć, dlaczego otrzymują prośbę o uwierzytelnienie i kiedy nigdy nie powinni jej akceptować. Prosta zasada działa dobrze: akceptuj tylko prośbę, którą sam zainicjowałeś w tej chwili. Nieoczekiwana prośba jest sygnałem do zatrzymania się, a nie do naciśnięcia akceptuj, aby pozbyć się powiadomienia.
Szczególnie ważne jest zabezpieczenie przed tzw. zmęczeniem zgodą. Atakujący posiadający hasło może wysyłać wielokrotne żądania logowania, mając nadzieję, że użytkownik przez pomyłkę zatwierdzi jedno z nich. Dopasowywanie numerów, gdzie użytkownik musi wprowadzić widoczny numer do aplikacji uwierzytelniającej, może zmniejszyć to ryzyko. To samo dotyczy krótkich, regularnych materiałów szkoleniowych, które łączą bezpieczeństwo z rzeczywistymi sytuacjami pracowników.
Jasne procedury dotyczące zgubionego telefonu, nowego telefonu i pracownika, który nie może się zalogować, są równie ważne. Jeśli odzyskiwanie dostępu jest niejasne, ludzie znajdą niebezpieczne rozwiązania pod presją. Zdecyduj, kto może zresetować MFA, jak weryfikowana jest tożsamość przed wykonaniem tego i jak zdarzenie jest rejestrowane. Chroni to zarówno pracownika, jak i firmę.
Testuj, monitoruj i odkładaj wyjątki
Zanim MFA stanie się obowiązkowe dla wszystkich, proces należy przetestować na małej grupie. Przetestuj logowanie z komputera, telefonu i spoza sieci firmowej. Sprawdź, co się dzieje, gdy telefon zostanie zgubiony, gdy pracownik wymieni urządzenie i gdy administrator potrzebuje dostępu awaryjnego. Przetestuj również konta usług, starsze aplikacje i urządzenia, które nie mogą korzystać z nowoczesnego logowania.
Wyjątki powinny być rzadkie, tymczasowe i rejestrowane. Niechroniony dostęp administratora z powodu bycia „specjalnym” często staje się najsłabszym ogniwem. Jeśli system techniczny nie obsługuje MFA, należy ocenić, czy można go odizolować, ograniczyć jego uprawnienia, szczególnie monitorować dostęp lub go zastąpić. Może to kosztować czas i pieniądze, ale koszt należy porównać z ryzykiem związanym z niechronionym dostępem.
Po wdrożeniu należy monitorować próby logowania, nieudane uwierzytelnienia i zmiany w danych do odzyskiwania. Te informacje mogą wskazywać na atak, zanim stanie się on problemem operacyjnym. Regularny przegląd zapewnia również, że odchodzący pracownicy nie będą mieli nadal dostępu, a nowi pracownicy zostaną poprawnie skonfigurowani od pierwszego dnia.
Uwierzytelnianie wieloskładnikowe nie powinno stać się kolejnym systemem, o który firma musi się martwić. Kiedy jest planowane przy użyciu odpowiednich metod, dobrej pomocy użytkownikom i monitorowania, staje się prostym murem obronnym w codziennej działalności. Jeśli nie ma pewności, od czego zacząć, rozsądnie jest zacząć od poczty e-mail i dostępu administratora, potwierdzić proces na małej grupie, a następnie budować ochronę, nie zakłócając dnia pracy bardziej niż to konieczne.