Skuteczne rozwiązania zabezpieczające punkty końcowe
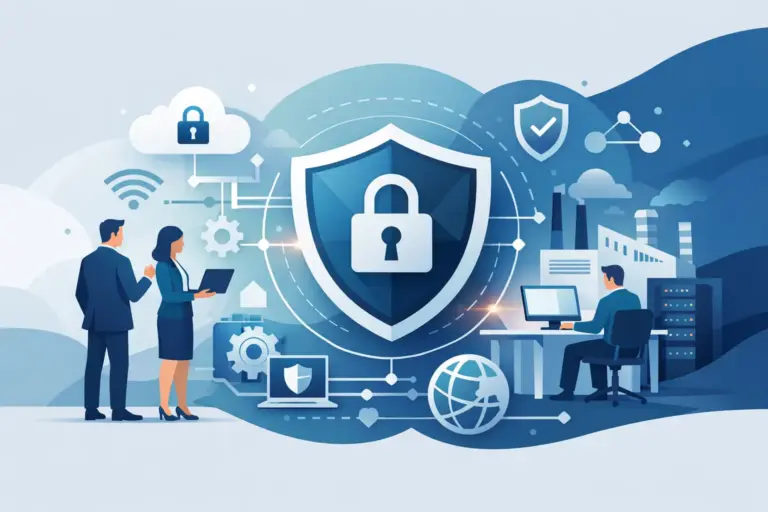
Laptop używany przez pracownika w domu, telefon otwierający pocztę e-mail i komputer w recepcji to potencjalne drogi wejścia do operacji firmy. Rozwiązania zabezpieczające punkty końcowe to zatem nie tylko kwestia zainstalowania oprogramowania antywirusowego. Chodzi o utrzymanie urządzeń, użytkowników, danych i codziennych operacji pod kontrolą – zanim jedno niewłaściwe kliknięcie lub nieaktualny komputer stanie się kosztownym incydentem.
Dla małych i średnich firm ryzyko rzadko polega na tym, że ktoś specjalnie je atakuje. Bardziej prawdopodobne jest, że atakujący szukają niezabezpieczonych urządzeń, skradzionych haseł, przestarzałego oprogramowania i personelu, który otrzymuje przekonujące wiadomości phishingowe. Kiedy urządzenie jest punktem wejścia, konsekwencje mogą obejmować przestoje, utratę danych, zakłócenia w działalności i szkody w zaufaniu klientów.
Co to jest punkt końcowy – i dlaczego ma znaczenie?
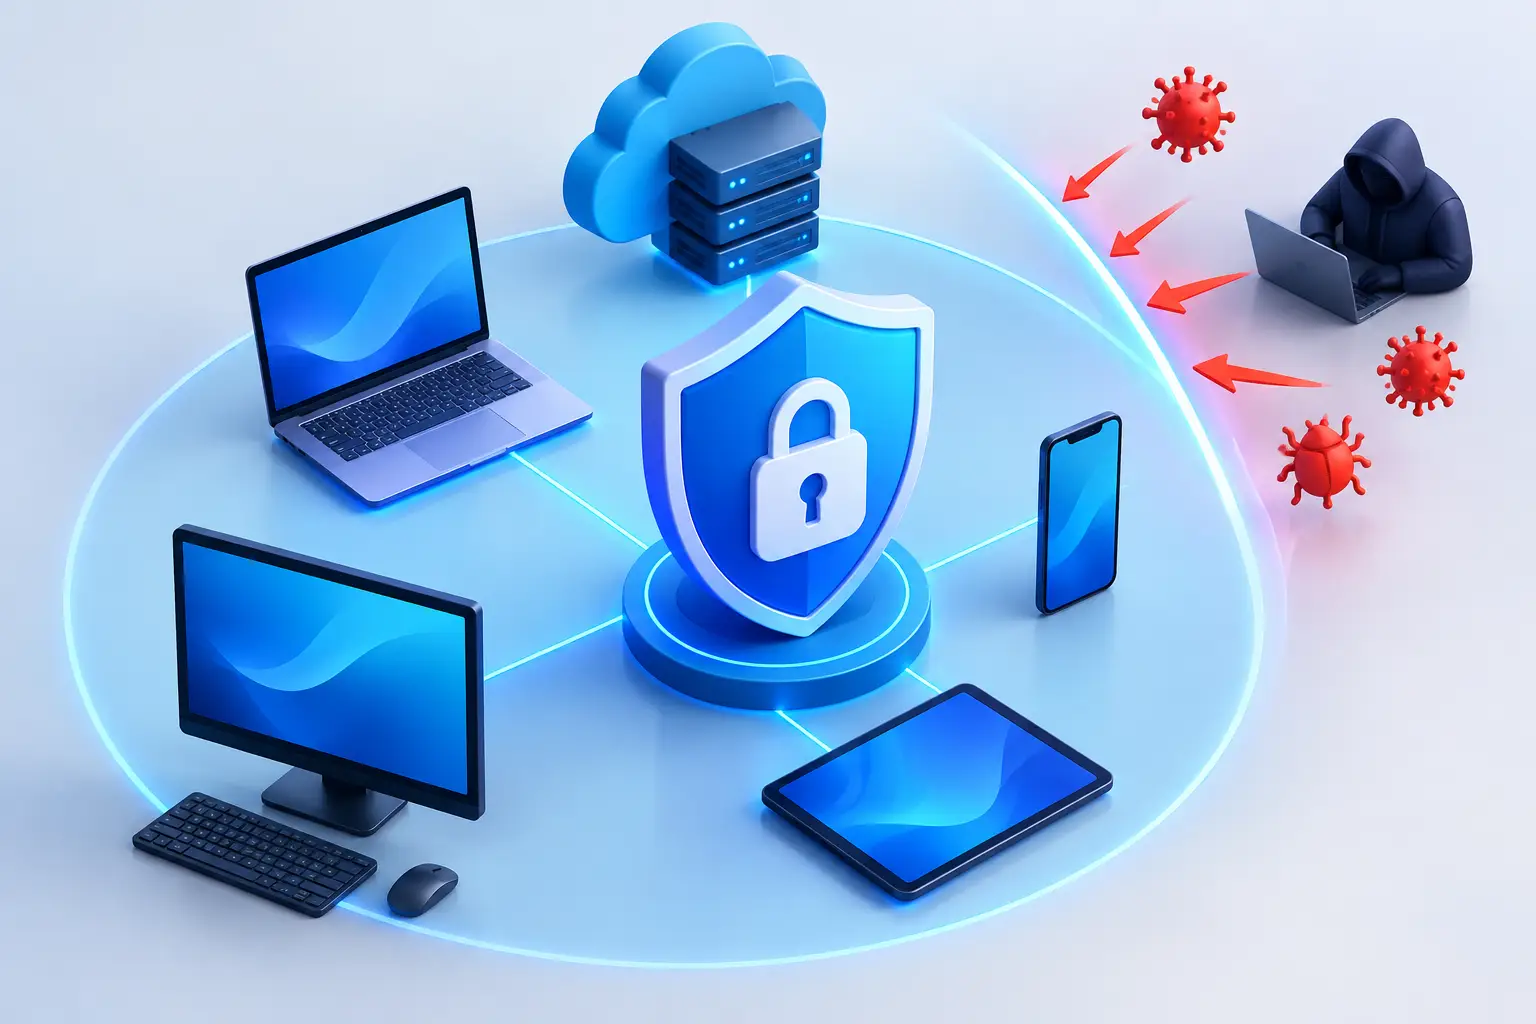
Punkt końcowy to każde urządzenie, które łączy się z systemami firmy lub przetwarza jej dane. Obejmuje to komputery biurowe, laptopy, telefony komórkowe, tablety, a czasem specjalistyczne urządzenia operacyjne. Urządzenie w biurze nie jest automatycznie bezpieczniejsze niż urządzenie używane w domu. Oba mogą otwierać złośliwe załączniki, łączyć się z niezabezpieczoną siecią lub przechowywać wrażliwe informacje.
Gdy firmy się rozwijają, krajobraz technologiczny często staje się bardziej złożony, bez świadomej decyzji nikogo. Pracownik otrzymuje nowy laptop, inny pracuje na własnym telefonie, programy są instalowane w celu rozwiązania pilnego zadania, a aktualizacje są opóźniane z powodu braku czasu. Stopniowo trudno jest odpowiedzieć na proste, ale ważne pytania: Jakie urządzenia mają dostęp do naszych danych? Czy są aktualne? Kto je posiada? Czy możemy je natychmiast zablokować, jeśli zostaną zgubione lub pracownik odejdzie?
Bezpieczeństwo punktów końcowych zapewnia menedżerom widoczność i możliwość szybkiego reagowania. Jest to kwestia operacyjna, a nie tylko techniczna. Jeśli firma nie wie, gdzie znajdują się dane lub w jakim stanie są urządzenia, ryzyko i koszty będą większe, gdy coś pójdzie nie tak.
Rozwiązania zabezpieczające punkty końcowe to więcej niż jeden program
Oprogramowanie antywirusowe jest nadal ważne, ale samo w sobie nie wystarcza. Nowoczesne ataki często opierają się na skradzionych danych uwierzytelniających, niezabezpieczonych aplikacjach, słabych hasłach lub nadużywaniu uprawnień użytkownika. Dobre rozwiązania zabezpieczające punkty końcowe łączą zatem obronę, monitorowanie i jasne zasady dotyczące urządzeń.
Najpierw należy wykryć nietypowe zachowanie. Ochrona punktów końcowych z analizą i reakcją nie tylko monitoruje znane złośliwe pliki, ale może również oznaczać podejrzane zmiany, nietypowe logowania lub próby szyfrowania dużej liczby plików. Celem jest zatrzymanie lub odizolowanie urządzeń, zanim problem rozprzestrzeni się w sieci.
Następnie potrzebne jest centralne zarządzanie urządzeniami. Umożliwia ono operatorom zobaczenie, które urządzenia są w użyciu, skonfigurowanie aktualizacji, potwierdzenie ustawień bezpieczeństwa i usunięcie dostępu w razie potrzeby. Jest to szczególnie ważne w firmach z hybrydowymi modelami pracy, gdzie nie można polegać na tym, że wszystkie urządzenia będą zawsze w tym samym miejscu lub w tej samej sieci.
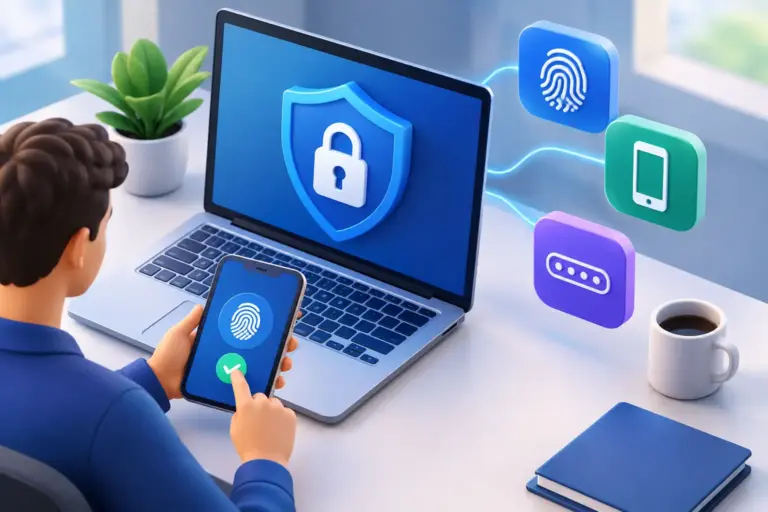
Kontrola dostępu jest trzecim kluczowym elementem. Silne hasła, menedżer haseł i uwierzytelnianie wieloskładnikowe znacznie zmniejszają prawdopodobieństwo, że skradzione hasło doprowadzi do włamania. Pracownik nie powinien również mieć większego dostępu niż jest mu potrzebny do wykonywania swoich obowiązków. Jeśli komputer w recepcji zostanie zaatakowany, nie powinno to automatycznie dawać dostępu do systemów finansowych, danych zarządczych ani wspólnych baz danych klientów.
Na koniec potrzebny jest niezawodny plan tworzenia kopii zapasowych i odzyskiwania danych. Ochrona punktów końcowych zmniejsza prawdopodobieństwo incydentu, ale żadne rozwiązanie nie eliminuje ich całkowicie. Kopia zapasowa, która nie została przetestowana, jest nadzieją, a nie planem reakcji. Firma musi wiedzieć, jakie dane zostaną odzyskane, jak szybko może to nastąpić i kto ponosi odpowiedzialność za decyzje w przypadku awarii systemów.
Gdzie często kryją się słabości
Największą słabością nie zawsze jest najbardziej skomplikowany technicznie system. Może to być laptop, który nie otrzymał aktualizacji bezpieczeństwa od wielu miesięcy, użytkownik, który ponownie używa tego samego hasła, lub były pracownik, który nadal ma dostęp do przechowywania w chmurze. Te słabości stają się niebezpieczne, gdy nikt nie ma całościowego obrazu środowiska.
Nieuregulowane urządzenia prywatne są również częstym problemem. W niektórych firmach uzasadnione jest zezwolenie pracownikom na korzystanie z własnych telefonów lub komputerów, szczególnie w przypadku tymczasowych zadań. W takim przypadku należy jednak zdefiniować, co można otwierać, jakie dane mogą być przechowywane na urządzeniu i czy można usunąć dane firmowe bez wpływu na dane osobowe użytkownika. W innych przypadkach bardziej praktyczne i bezpieczniejsze jest dostarczenie zarządzanych urządzeń roboczych.
W zależności od charakteru działalności, wymagań klientów i wrażliwości danych, zasady muszą być bardziej lub mniej rygorystyczne. Firma pracująca z informacjami finansowymi, danymi medycznymi lub umowami poufnymi zazwyczaj wymaga większej kontroli niż firma z prostszym środowiskiem. Niemniej jednak wszystkie firmy muszą być w stanie odpowiedzieć, kto ma dostęp do ważnych danych i jak ten dostęp jest chroniony.
Zacznij od widoczności, nie od listy zakupów
Kuszące jest, aby rozwiązywać problemy zmartwień, kupując nowe narzędzie bezpieczeństwa. Ale jeśli nikt nie ponosi odpowiedzialności za konfigurację, monitorowanie i reakcję, nowe narzędzie szybko stanie się kolejnym wydatkiem. Właściwym pierwszym krokiem jest zmapowanie sytuacji: urządzenia, użytkownicy, aplikacje, poziomy dostępu, aktualizacje i kopie zapasowe.
Na podstawie tej analizy można ustalić priorytety. Urządzenia mające dostęp do wrażliwych danych, administratorzy z szerokimi uprawnieniami i użytkownicy pracujący zdalnie często powinni otrzymywać pierwszą uwagę. Następnie można zsynchronizować ustawienia podstawowe, skonfigurować automatyczne aktualizacje, wzmocnić logowanie i usunąć niepotrzebne dostępy.
Nie musi to być długotrwały projekt transformacyjny, który zakłóca codzienną działalność. Dobrze wdrożona implementacja odbywa się etapami, z jasną komunikacją z personelem i minimalnymi zakłóceniami. Celem nie jest utrudnianie pracy, ale zapobieganie temu, aby drobne błędy powodowały poważne zakłócenia.
Ochrona, której nikt nie monitoruje, nie jest wystarczająca.
Systemy bezpieczeństwa wysyłają alerty, ale alert nie chroni firmy, chyba że ktoś go oceni i zareaguje. Jeśli podejrzana aktywność zostanie wykryta wieczorem, musi być jasne, czy urządzenie jest odizolowane, kto kontaktuje się z użytkownikiem i jak przechowywane są ważne informacje. Codzienne zarządzanie systemem jest tam równie ważne, jak sama technologia.
W nexIT traktujemy tę odpowiedzialność jako ciągłą operację: monitorujemy urządzenia, pomagamy personelowi, utrzymujemy ustawienia bezpieczeństwa i łączymy ochronę z kopiami zapasowymi, kontrolą dostępu i planami reagowania. W ten sposób firma nie musi polegać na jednym pracowniku, który pamięta o każdej aktualizacji lub interpretuje każdy alert bezpieczeństwa.
Regularne przeglądy są również ważne. Personel się zmienia, urządzenia starzeją się, pojawiają się nowe aplikacje, a wymagania biznesowe ewoluują. Bezpieczeństwo, które było wystarczające rok temu, może być dziś niewystarczające. Krótka, regularna ocena sytuacji jest zazwyczaj zarówno tańsza, jak i mniej zakłócająca niż reagowanie na poważny incydent.
Chroń swoją działalność bez zbędnych komplikacji.
Dobra ochrona punktów końcowych powinna wspierać działalność, a nie tworzyć niekończące się przeszkody. Zbyt restrykcyjne zasady, których personel stale próbuje unikać, mogą zwiększać ryzyko. Zbyt słabe zasady sprawiają jednak, że firma jest zależna od szczęścia. Rozwiązanie leży w jasnych minimalnych standardach, odpowiednim poziomie dostępu i wsparciu, które personel otrzymuje, gdy go potrzebuje.
Pytanie zatem nie brzmi, czy firma musi chronić swoje punkty końcowe. Pytanie brzmi, czy ktoś ma przegląd, odpowiedzialność i zdolność do działania, zanim jedno urządzenie stanie się problemem operacyjnym. Kiedy ta odpowiedzialność jest jasna, technologia informacyjna staje się prostsza w obsłudze, a firma jest lepiej przygotowana do kontynuowania, nawet gdy coś pójdzie nie tak.