Jak szkolić personel w zakresie phishingu
E-mail, który wygląda, jakby pochodził od dyrektora generalnego, banku lub zaufanego dostawcy, może wystarczyć, aby narazić działalność firmy na ryzyko. Pytanie o to, jak szkolić pracowników w zakresie ochrony przed phishingiem, nie polega więc na tym, by uczynić wszystkich ekspertami ds. bezpieczeństwa. Chodzi o budowanie prostych, powtarzalnych nawyków, które zatrzymują podejrzane wiadomości, zanim staną się włamaniem, stratą finansową lub przerwą w działalności.
Phishing pozostaje jednym z najczęstszych sposobów, w jaki atakujący dostają się do firm. Ochrona techniczna, taka jak uwierzytelnianie wieloskładnikowe, filtry spamu i zabezpieczenia punktów końcowych, jest ważna, ale nie zawsze jest w stanie zatrzymać dobrze przygotowany e-mail. Kiedy pracownik otwiera fałszywą stronę logowania lub akceptuje prośbę o płatność, często nie wynika to z zaniedbania. Wiadomości są zaprojektowane tak, aby wykorzystywać pośpiech, zaufanie i normalne obciążenie pracą w ciągu dnia.
Dlatego szkolenie musi być realistyczne, krótkie i powiązane z tym, jak firma faktycznie działa.
Jak szkolić pracowników w zakresie ochrony przed phishingiem bez wywoływania strachu
Nieskuteczna edukacja w zakresie bezpieczeństwa często wygląda jak coroczny obowiązek: długa prezentacja, mnóstwo terminów technicznych i test, o którym zapomina się tydzień później. Takie podejście może spełnić formalny wymóg, ale rzadko zmienia zachowanie, gdy pracownik otrzymuje przekonujący fałszywy e-mail o 16:45 w piątek.
Skuteczne szkolenie zaczyna się od jasnego komunikatu: nie ma nic złego w byciu niepewnym. Pracownicy powinni wiedzieć, że lepiej zapytać raz za dużo niż raz za mało. Jeśli ludzie boją się upomnienia lub wstydu za zgłoszenie błędu, będą zwlekać. Ten czas może być kluczowy przy próbie zablokowania dostępu, zresetowania hasła lub wstrzymania płatności.
Menedżerowie muszą przyjąć to podejście. Kiedy najwyższe kierownictwo stosuje te same zasady, potwierdza nietypowe prośby o płatność i zgłasza podejrzane wiadomości, bezpieczeństwo staje się wspólnym elementem operacyjnym, a nie tylko odpowiedzialnością IT.
Naucz pracowników rozpoznawać kontekst, a nie tylko błędy
Dawne instrukcje kładły duży nacisk na błędy ortograficzne i dziwne sformułowania. Nadal może to być wskazówka, ale obecnie fałszywe e-maile są często dobrze napisane, spersonalizowane i wysyłane z wiarygodnych pod względem językowym adresów e-mail. Sztuczna inteligencja ułatwiła atakującym tworzenie jasnych wiadomości w wielu językach.
Szkolenie powinno raczej uczyć ludzi rozpoznawania nietypowego kontekstu. Dlaczego dostawca nagle prosi o zmianę konta bankowego? Dlaczego dyrektor generalny potrzebuje karty podarunkowej lub płatności natychmiast, bez przestrzegania zwykłej procedury? Dlaczego po kliknięciu linku w nieoczekiwanym e-mailu pojawia się okno logowania Microsoft?
Dobrą zasadą jest zatrzymanie się przy trzech rzeczach: nieoczekiwane żądanie, brak czasu i prośba o obejście procedury. Kiedy pojawią się dwa lub więcej z tych objawów, pracownik nie powinien klikać, odpowiadać ani udostępniać informacji, dopóki nie potwierdzi żądania inną drogą.
Potwierdzenie musi być również rzeczywiste. Nie odpowiadaj na ten sam podejrzany e-mail. Zadzwoń pod znany numer telefonu, otwórz właściwy system bezpośrednio w przeglądarce lub porozmawiaj z osobą za pośrednictwem potwierdzonej metody komunikacji. Jest to szczególnie ważne dla zespołów finansowych, działów płac, HR i personelu, który ma dostęp do wrażliwych danych.
Wbuduj szkolenia w codzienne operacje
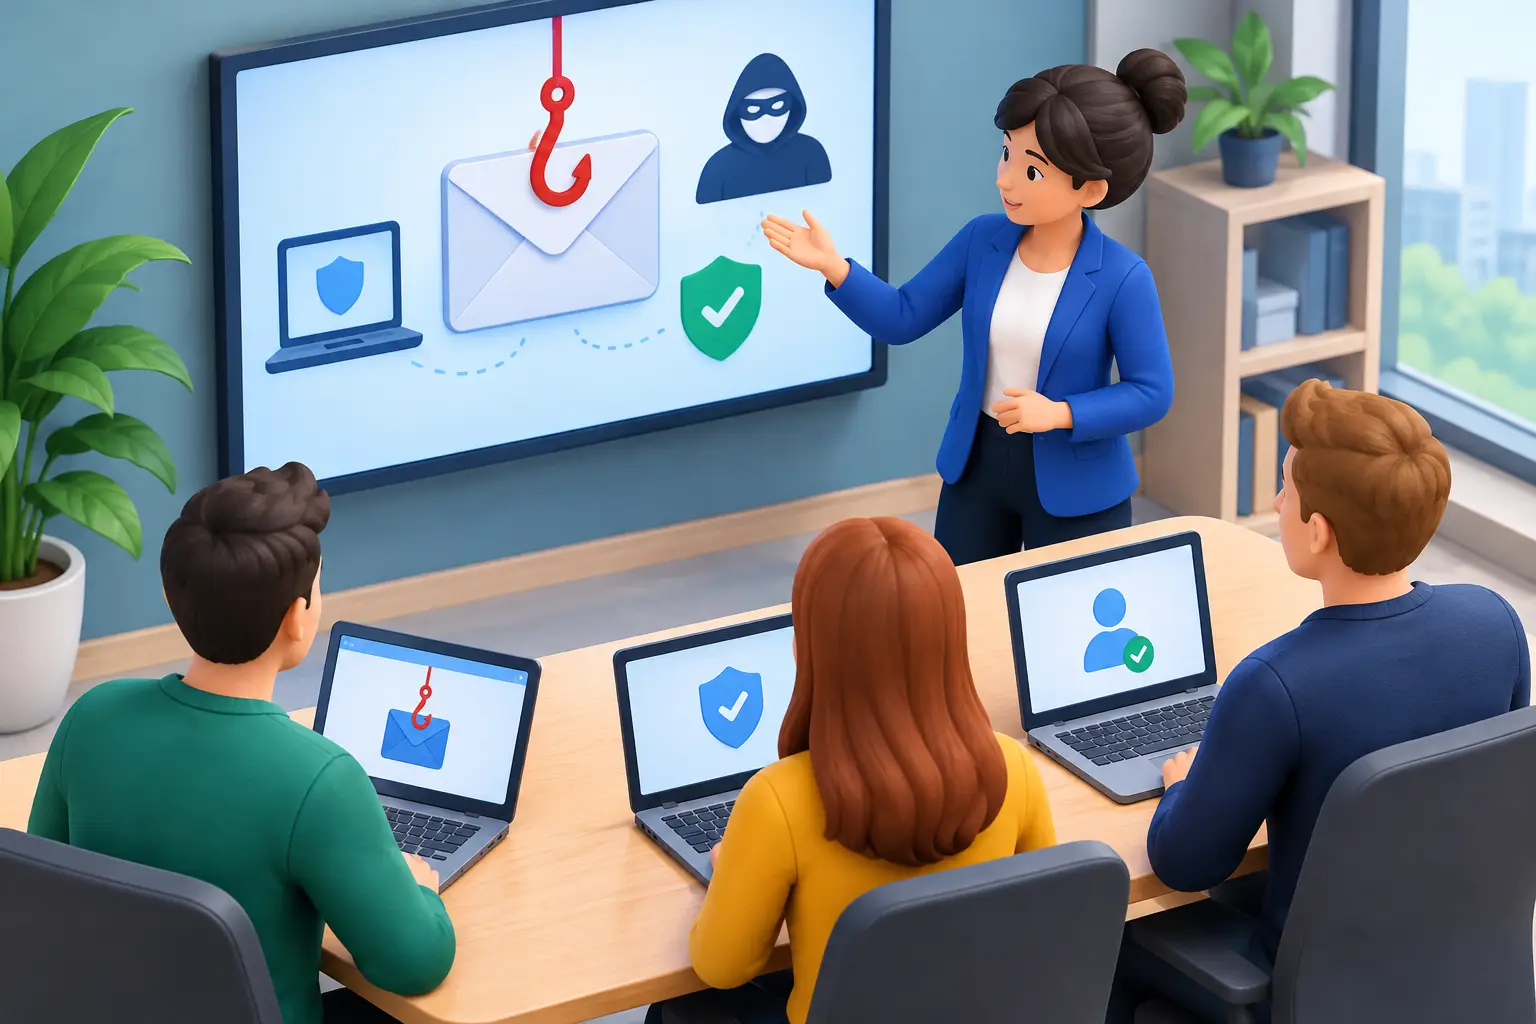
Kilka krótkich sesji działa lepiej niż jedna duża coroczna prezentacja. Można omówić jedno ćwiczenie na raz: fałszywą stronę logowania, oszustwa związane z fakturami, kody QR w e-mailach lub wiadomości podszywające się pod współpracowników. Pięć do dziesięciu minut regularnie może utrwalić ważne nawyki lepiej niż godzinny wykład raz w roku.
Nowi pracownicy powinni otrzymać szkolenie z zakresu bezpieczeństwa natychmiast po zatrudnieniu. Powinno ono obejmować informacje o narzędziach używanych przez firmę, sposobie zarządzania hasłami, kiedy należy używać uwierzytelniania wieloskładnikowego i gdzie wysyłać podejrzane wiadomości. Jeśli podstawowe zasady są niejasne od pierwszego dnia, szybko powstaną różne praktyki pracy między działami.
Szkolenie musi jednak odzwierciedlać rolę. Pracownik recepcji nie potrzebuje tych samych przykładów co księgowy z uprawnieniami do płatności. Pracownicy sprzedaży mogą otrzymać fałszywy e-mail wyglądający jak zapytanie od nowego klienta, podczas gdy menedżer może otrzymać fałszywą prośbę o poufne dane. Dzięki szkoleniom ukierunkowanym na role, ryzyko staje się bardziej zrozumiałe, a porady są przydatne, gdy są potrzebne.
Nauczanie na odległość może być odpowiednie dla rozproszonych zespołów, ale nie może stać się bezosobowe. Pracownicy muszą wiedzieć, do kogo mogą się zwrócić bez zwłoki. Jasna ścieżka obsługi do działu IT lub zespołu ds. bezpieczeństwa sprawia, że bardziej prawdopodobne jest, że podejrzane wiadomości zostaną na czas zbadane.
Używaj symulowanych ataków rozsądnie
Symulowane phishingi są użytecznym narzędziem, gdy są używane do nauki, a nie do znajdowania winnych. Firma wysyła wtedy bezpieczny, kontrolowany test, który przypomina prawdziwy e-mail phishingowy i mierzy, czy pracownicy rozpoznają znaki ostrzegawcze, klikają linki lub zgłaszają wiadomości.
Same testy nie są szkoleniem. Jeśli pracownik kliknie, musi otrzymać jasne i przyjazne wyjaśnienie, jakie wskazówki powinny były zwrócić jego uwagę i co powinien zrobić dalej. Celem nie jest osiągnięcie wysokiego wskaźnika osób, które nie zdały testu. Celem jest zwiększenie liczby osób, które się zatrzymują, weryfikują i zgłaszają.
Należy zachować właściwe proporcje w realizacji. Zbyt łatwe testy dają fałszywe poczucie bezpieczeństwa, podczas gdy zbyt skomplikowane lub częste testy mogą wywołać nieufność i zmęczenie. Częstotliwość zależy od ryzyka, wielkości firmy i charakteru działalności. Firmy zajmujące się płatnościami, danymi medycznymi lub danymi osobowymi zazwyczaj wymagają częstszych i bardziej ukierunkowanych ćwiczeń niż zespoły z ograniczonym dostępem do wrażliwych systemów.
Spraw, aby zgłoszenia były proste i szybkie
Pracownik podejrzewający phishing nie powinien musieć czytać długiej procedury, aby wiedzieć, co robić. Proces musi być prosty: nie klikać dalej, nie usuwać wiadomości od razu, zgłosić ją zatwierdzoną metodą i czekać na instrukcje, jeśli już zareagował.
Jeśli kliknięto link lub wpisano hasło, szybkość jest ważniejsza niż niezręczna cisza. Pracownik powinien móc zgłosić incydent bez obawy o reakcję. Zespół IT może wtedy sprawdzić logowania, unieważnić sesje, zresetować hasła, sprawdzić, czy inni otrzymali te same wiadomości i podjąć odpowiednie działania.
Zgłoszenia są również cennymi informacjami o tym, co dzieje się w środowisku. Jeśli kilku pracowników otrzyma ten sam fałszywy wniosek o płatność, firma może ostrzec innych, zanim dojdzie do szkody. W ten sposób każde zgłoszenie staje się częścią wspólnej obrony.
Mierz zachowanie, nie tylko ukończenie kursu
Łatwo jest policzyć, ile osób ukończyło materiały szkoleniowe. Trudniej, ale znacznie bardziej użyteczne, jest zmierzenie, czy zachowanie uległo zmianie. Można monitorować odsetek zgłoszeń z symulowanych ćwiczeń, powtarzające się wzorce ryzyka między działami oraz czas, jaki upływa od podejrzenia do momentu zgłoszenia do IT.
Liczby należy interpretować w kontekście. Wyższy odsetek zgłoszeń może być pozytywnym sygnałem zwiększonej świadomości bezpieczeństwa, a nie wskaźnikiem większej liczby ataków. Podobnie, jeden wskaźnik kliknięć nie opowiada całej historii. Pracownik, który kliknie, ale od razu zgłosi incydent, pomógł firmie szybciej zareagować.
Samo szkolenie nie wystarczy. Musi ono współgrać z zabezpieczeniami technicznymi i operacyjnymi: uwierzytelnianiem wieloskładnikowym, bezpiecznym zarządzaniem hasłami, zaktualizowanym sprzętem, ograniczonymi uprawnieniami dostępu, tworzeniem kopii zapasowych i jasnymi procesami płatności. Jeśli jedna ochrona zawiedzie, inne powinny zminimalizować konsekwencje.
W nexIT postrzegamy edukację w zakresie bezpieczeństwa jako część codziennej działalności, a nie coroczne zadanie do odhaczenia. Odpowiednio skomponowane szkolenia, monitorowanie i wsparcie pomagają pracownikom podejmować lepsze decyzje bez spowalniania pracy.
Najbezpieczniejsza firma to nie ta, która nigdy nie otrzymuje fałszywych wiadomości. To firma, w której pracownicy rozpoznają zagrożenie, wiedzą dokładnie, gdzie szukać pomocy i otrzymują szybką, profesjonalną odpowiedź, gdy to robią.