Przewodnik po bezpiecznym połączeniu internetowym dla firm
Kiedy pracownik łączy się z danymi firmowymi z domowego biura, otwiera pocztę e-mail w podróży lub korzysta z sieci Wi-Fi w miejscu pracy, połączenie sieciowe staje się częścią systemu bezpieczeństwa firmy. Dlatego przewodnik po bezpiecznym połączeniu sieciowym nie dotyczy wyłącznie zapór sieciowych i haseł. Chodzi o utrzymanie ciągłości działania, ochronę wrażliwych danych i zapobieganie sytuacji, w której jeden błąd lub jeden zainfekowany komputer zatrzyma dzień pracy.
W przypadku małych i średnich firm ryzyko często nie polega na tym, że technologia jest całkowicie niechroniona. Ryzyko polega raczej na tym, że rozwijała się ona w wielu etapach, bez wspólnego zarządzania. Nowe urządzenia, nowy system chmurowy, praca zdalna i sieć dla gości mogą z pozoru wydawać się prostymi zadaniami. Jednak razem mogą one tworzyć niejasny obraz tego, kto ma dostęp do czego i gdzie dane są przesyłane.
Dlaczego bezpieczne połączenie sieciowe jest kwestią biznesową
Niepewne połączenie może prowadzić do więcej niż tylko niedogodności technicznych. Kiedy atakujący uzyska dostęp do sieci, może próbować ukraść dane logowania, zaszyfrować pliki za pomocą ataku ransomware lub wykorzystać konto e-mail do oszukania klientów i partnerów. Konsekwencje objawiają się w utraconym czasie pracy, opóźnieniach w świadczeniu usług, kosztach odzyskiwania danych i nadszarpniętym zaufaniu.
Bezpieczeństwo musi również wspierać codzienną pracę. Pracownicy znajdą sposób na obejście skomplikowanych zasad, jeśli dostęp do systemów jest powolny lub nieprzewidywalny. Celem nie jest więc zablokowanie wszystkiego. Celem jest zapewnienie właściwej osobie właściwego dostępu, na właściwym urządzeniu, wtedy, gdy go potrzebuje – i możliwość szybkiego zablokowania dostępu, gdy sytuacja się zmieni.
Takie podejście zapewnia również lepszą kontrolę kosztów. Firma, która zna swoje urządzenia, konta użytkowników i połączenia, może ustalać priorytety inwestycji, zamiast reagować na każde zdarzenie drogimi, doraźnymi rozwiązaniami.
Przewodnik po bezpiecznym połączeniu sieciowym w siedmiu krokach
Zacznij od przeglądu, nie od listy produktów
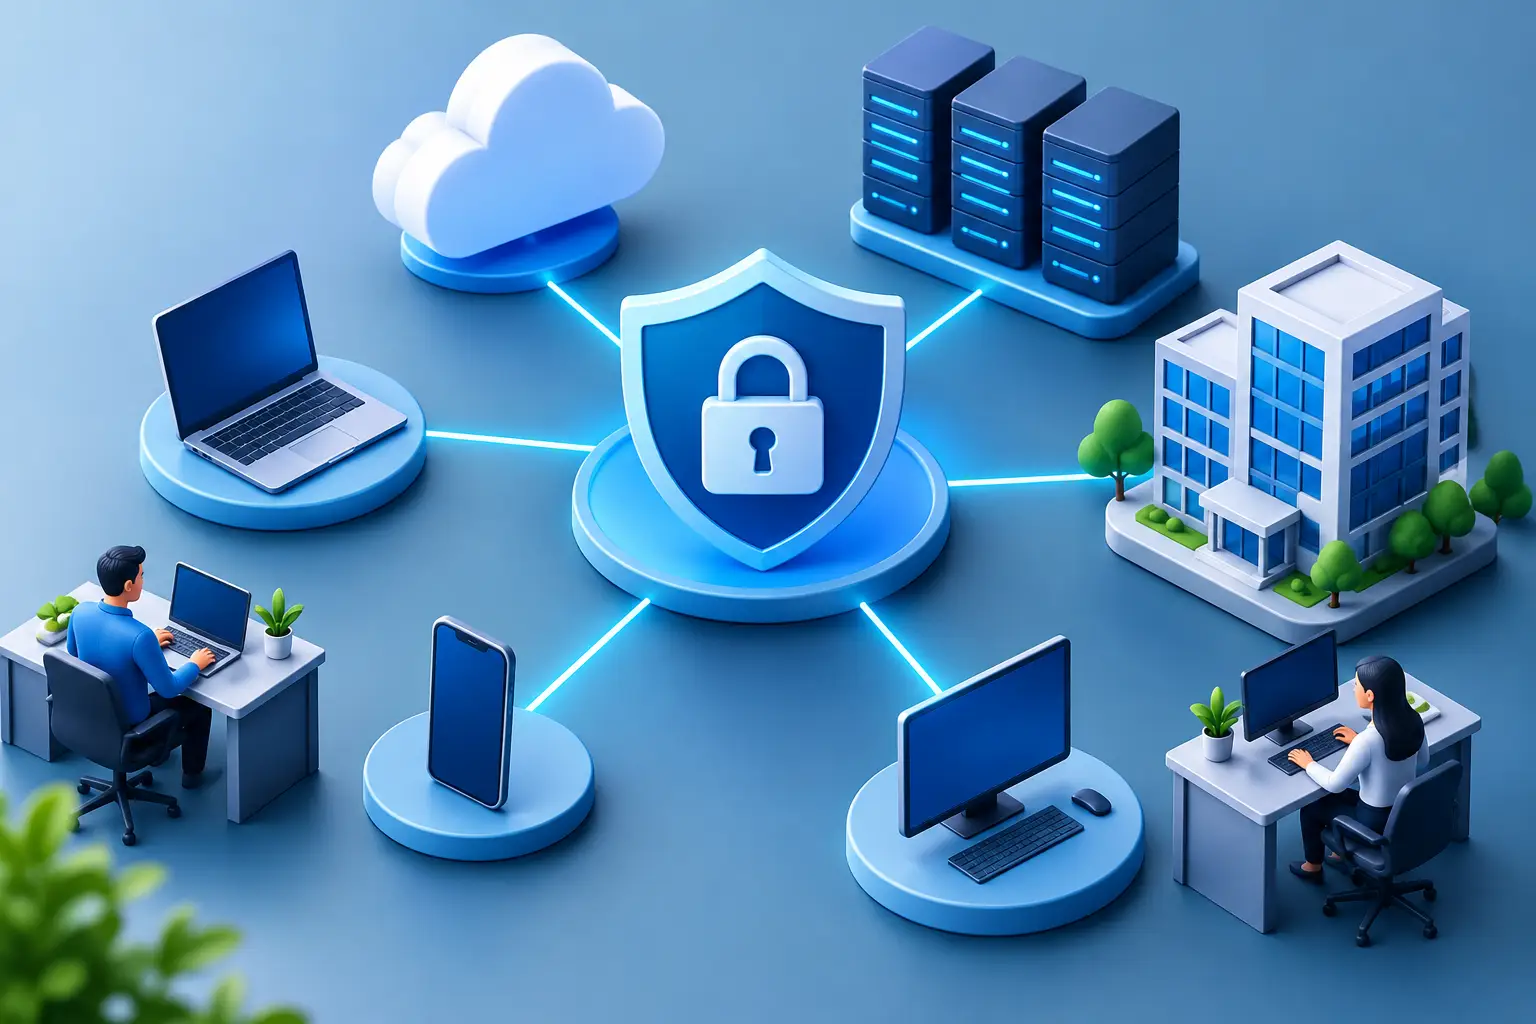
Pierwszym krokiem jest zmapowanie wszystkiego, co jest podłączone do sieci. Obejmuje to laptopy, komputery stacjonarne, telefony komórkowe, serwery, drukarki, punkty dostępu bezprzewodowego, routery i usługi chmurowe. Zapisz również, które dane są ważne dla działalności, gdzie są przechowywane i kto musi z nimi pracować.
Nie musi to być żmudne zadanie, które kończy się dokumentem, którego nikt już nie otworzy. Dobry przegląd jest żywym narzędziem operacyjnym. Ułatwia zatrudnianie, zwalnianie, rozwiązywanie problemów i reagowanie na incydenty bezpieczeństwa. Jeśli nie wiadomo, jakie urządzenia są w sieci, nie można potwierdzić, czy są one zaktualizowane lub chronione.
Chroń tożsamość, zanim zaufasz urządzeniu
Większość prób włamań zaczyna się od skradzionego lub słabego hasła. Uwierzytelnianie wieloskładnikowe powinno być domyślnie włączone dla poczty e-mail, przechowywania w chmurze, dostępu zdalnego, systemów finansowych i dostępu administratora. Znacząco zmniejsza to prawdopodobieństwo, że samo skradzione hasło wystarczy do włamania.
Menedżer haseł pomaga pracownikom używać długich i unikalnych haseł bez konieczności zapamiętywania ich wszystkich. Równie ważne jest zaprzestanie udostępniania wspólnych danych logowania. Kiedy wszyscy używają tego samego konta, trudno jest śledzić zmiany, usuwać dostęp poszczególnych osób i identyfikować nadużycia.
Dostęp powinien być oparty na roli. Dział księgowości nie potrzebuje automatycznego dostępu do wszystkich systemów technicznych, a programista nie powinien zachować dostępu po zakończeniu projektu. Mniejsze uprawnienia zmniejszają szkody w przypadku ataku na konto.
Segmentuj sieć według ról
Nie wszystkie urządzenia powinny móc swobodnie ze sobą rozmawiać. Sieci pracownicze, sieci dla gości, drukarki, kamery monitoringu i inne inteligentne urządzenia powinny być generalnie odizolowane. Jeśli infekcja pojawi się w jednym obszarze, taka segmentacja może ograniczyć jej rozprzestrzenianie się i dać zespołowi technicznemu czas na reakcję.
Sieć bezprzewodowa wymaga silnego szyfrowania, dobrze dobranego hasła i jasnych ustawień. Goście powinni mieć dostęp do Internetu bez uzyskiwania dostępu do dokumentów, usług lub urządzeń firmy. Firmy z wieloma lokalizacjami lub bardziej złożonymi systemami mogą potrzebować bardziej zaawansowanej segmentacji sieci, ale nawet prosta segmentacja jest dużym postępem w porównaniu do jednej, otwartej sieci wewnętrznej.
Kontroluj podłączone urządzenia
Bezpieczne połączenie sieciowe nie będzie silniejsze niż najsłabsze urządzenie w nim. Systemy operacyjne, przeglądarki, aplikacje i sprzęt sieciowy wymagają regularnych aktualizacji. Aktualizacje to nie tylko nowe funkcje. Często naprawiają znane luki w zabezpieczeniach, których celowo szukają atakujący.
Centralne zarządzanie urządzeniami zapewnia wgląd w to, czy szyfrowanie jest aktywne, czy zainstalowano aktualizacje zabezpieczeń i czy urządzenie spełnia określone warunki przed uzyskaniem dostępu do systemów firmowych. Ochrona punktów końcowych może następnie wykrywać podejrzane zachowania, izolować zainfekowane urządzenia i wspierać szybszą reakcję.
Tutaj liczy się równowaga. Zbyt restrykcyjne zasady mogą utrudniać pracę personelowi, zwłaszcza podczas podróży lub przy tymczasowych zadaniach. Jednak zwolnienia powinny być rejestrowane, zatwierdzane i weryfikowane – nie powinny stać się stałym sposobem na ominięcie zabezpieczeń.
Zadbaj o bezpieczną pracę zdalną bez zbędnych komplikacji
Praca zdalna wymaga od firmy zdefiniowania, które systemy mogą być dostępne spoza biura i na jakich warunkach. Szyfrowane połączenie zdalne, uwierzytelnianie wieloskładnikowe i zarządzane urządzenia stanowią podstawę. Dostęp powinien być ograniczony do systemów, z których dana osoba musi korzystać, zamiast otwierać całą sieć wewnętrzną.
Otwarte połączenia Wi-Fi w hotelach, kawiarniach i na lotniskach nie są odpowiednim miejscem do przesyłania wrażliwych danych biznesowych bez odpowiedniej ochrony. Personel potrzebuje jasnych instrukcji, jak się łączyć, co może przechowywać lokalnie i gdzie szukać pomocy, jeśli urządzenie zostanie zgubione lub zachowuje się nietypowo.
Monitoruj sygnały i ćwicz reakcję
Bezpieczeństwo nie jest zadaniem, które kończy się po zainstalowaniu sprzętu. Rejestrowanie, ostrzeżenia i regularne przeglądy dostępu pomagają wykryć anomalie, zanim staną się poważnym incydentem. Na przykład nietypowe logowanie, nowe urządzenie lub duża liczba nieudanych prób logowania może stanowić ważną wskazówkę.
Równolegle z monitorowaniem potrzebny jest plan reagowania. Kto podejmuje decyzję o odłączeniu urządzenia? Kto kontaktuje się z personelem, klientami lub dostawcami usług? Jak odzyskać dane, jeśli atak zakończy się sukcesem? Odpowiedzi nie muszą być długie, ale muszą być gotowe, zanim pojawi się presja.
Przetestowane kopie zapasowe są kluczowe. Kopia zapasowa, której nie można odzyskać w wymaganym czasie, nie jest prawdziwym zabezpieczeniem operacyjnym. Testy pokazują również, które systemy należy przywrócić w pierwszej kolejności, aby firma mogła nadal obsługiwać klientów i realizować zadania.
Uczyń bezpieczeństwo stałym procesem operacyjnym
Bezpieczne połączenie sieciowe opiera się na powtarzalnych nawykach: przeglądaniu dostępu użytkowników, usuwaniu nieużywanych urządzeń, instalowaniu aktualizacji, sprawdzaniu kopii zapasowych i szkoleniu personelu w rozpoznawaniu e-maili phishingowych. Krótkie i praktyczne szkolenie działa lepiej niż pojedyncza, długa prezentacja, o której zapomina się tydzień później.
Ma również sens uzyskanie zewnętrznej oceny, gdy zespół wewnętrzny nie ma czasu ani specjalizacji, aby spojrzeć na szerszy obraz. nexIT współpracuje z firmami nad uproszczeniem tego zarządzania, od codziennego zarządzania systemem i wsparcia użytkowników po nadzór bezpieczeństwa, kopie zapasowe i plany reagowania.
Wybieraj środki zaradcze zgodnie z ryzykiem, a nie modą
Nie wszystkie firmy potrzebują tego samego rozwiązania. Firma pracująca z wrażliwymi danymi osobowymi lub finansowymi często wymaga bardziej rygorystycznej kontroli dostępu i szczegółowego rejestrowania niż firma z prostszymi systemami. Firma z rozproszonym personelem musi natomiast położyć większy nacisk na bezpieczny dostęp zdalny, zarządzanie urządzeniami i standardowe praktyki pracy w domu personelu.
Zadawaj proste pytania: Jaka przerwa kosztowałaby nas najwięcej? Jakich danych nie możemy stracić ani pozwolić na wyciek? Jak szybko musimy być w stanie wznowić pracę po ataku lub awarii? Odpowiedzi pomagają ustalić priorytety. Zapobiegają również płaceniu za skomplikowany system technologiczny, który nie rozwiązuje rzeczywistego problemu operacyjnego.
Bezpieczne połączenie nie jest widocznym osiągnięciem w dobry dzień. Jest widoczne, gdy personel może pracować bezpiecznie, gdy klienci czują się pewnie, a gdy firma systematycznie reaguje na nieoczekiwane obciążenia. Zacznij od przeglądu, napraw największe słabości w pierwszej kolejności, a następnie buduj bezpieczeństwo, które wspiera działalność dzień po dniu.