Hvernig setja á upp fjölþáttaauðkenningu
Starfsmaður slær inn rétt lykilorð, en sá sem reynir að skrá sig inn er ekki starfsmaðurinn. Þetta er nákvæmlega sú tegund atvika sem fjölþáttaauðkenning á að stöðva. Spurningin um hvernig setja á upp fjölþáttaauðkenningu snýst því ekki aðeins um tæknistillingu. Hún snýst um að draga úr líkum á greiðslusvikum, gagnaleka, lokun aðganga og kostnaðarsömu rekstrarstoppi.
Lykilorð verða áfram hluti af flestum innskráningum, en þau ein og sér veita ekki næga vörn. Þau geta lekið í netárás, verið endurnotuð milli þjónusta eða orðið aðgengileg eftir blekkingarpóst. Með fjölþáttaauðkenningu þarf notandinn að sanna auðkenni sitt með fleiri en einum þætti. Þjófur sem hefur lykilorðið þarf þá einnig að komast yfir tæki, öryggislykil eða staðfestingu sem hann á ekki.
Hvað fjölþáttaauðkenning verndar – og hvað ekki
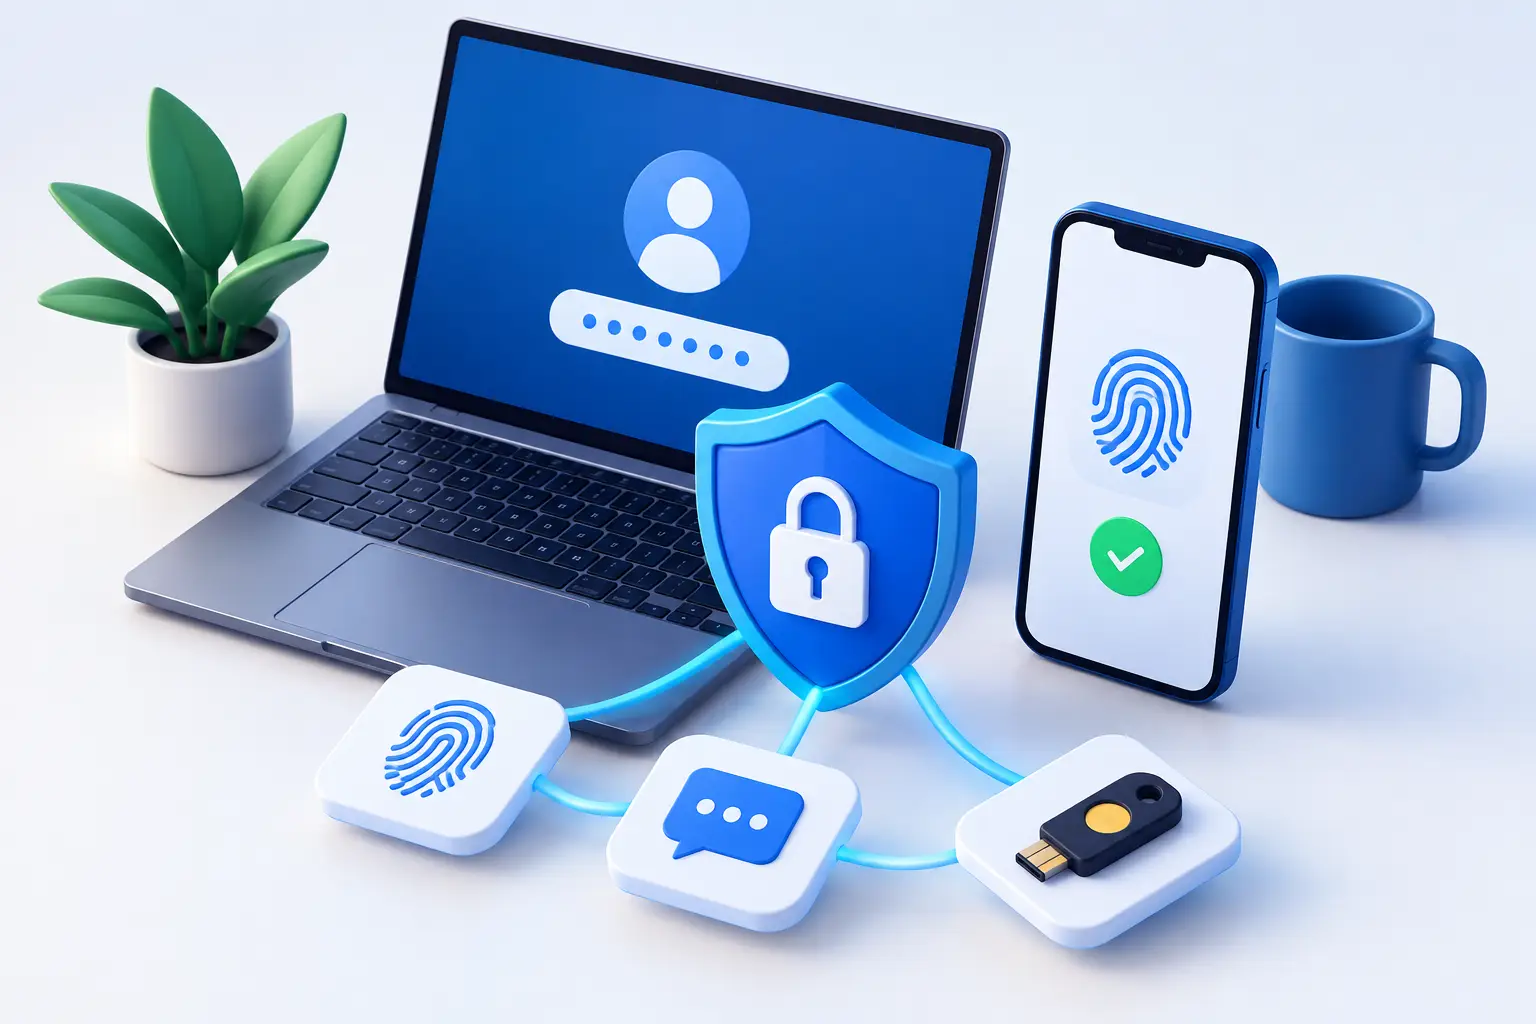
Fjölþáttaauðkenning, oft kölluð MFA, byggir yfirleitt á samsetningu af einhverju sem notandinn veit, á eða er. Lykilorð er það sem notandinn veit. Sannvottunarforrit í síma, öryggislykill eða lífkennaupplýsing í tæki eru dæmi um annan þátt.
Fyrirtæki ættu fyrst að verja aðganga sem geta haft mest áhrif á rekstur. Þar undir falla tölvupóstur, Microsoft 365 eða sambærileg samvinnukerfi, fjaraðgangur, bókhaldskerfi, skýjageymslur, lykilorðahólf, stjórnandaaðgangar og öll kerfi sem geyma viðkvæmar upplýsingar. Tölvupóstur á sérstaklega að vera í forgangi, því hann er oft endurheimtarleið fyrir önnur notandaaðgöng.
MFA stöðvar þó ekki allar árásir. Starfsmaður getur enn verið blekktur til að samþykkja innskráningarbeiðni, afhenda upplýsingar í síma eða senda greiðslu eftir sannfærandi falskan tölvupóst. Þess vegna þarf að para MFA við góð lykilorð, lykilorðastjóra, vernd tölvupósts, uppfærðar tölvur og skýrar verklagsreglur. Þetta er öryggislag, ekki afsökun fyrir að sleppa öðrum lögum.
Hvernig setja á upp fjölþáttaauðkenningu í fyrirtæki
Góð innleiðing byrjar á yfirsýn, ekki á því að senda öllum starfsmönnum sjálfvirk skilaboð. Kortleggið hvaða kerfi eru í notkun, hverjir hafa stjórnandaréttindi og hvaða aðgangar gætu stöðvað rekstur eða valdið tjóni ef þeir féllu í rangar hendur. Athugið líka eldri þjónustureikninga, sameiginleg pósthólf og aðganga fyrrverandi starfsmanna. Þeir gleymast oft þar til eitthvað fer úrskeiðis.
Byrjið á stjórnendum og viðkvæmum aðgangi
Stjórnandaaðgangar eiga að vera fyrstu aðgangarnir sem fá MFA. Sá sem getur búið til nýja notendur, breytt greiðsluupplýsingum, skoðað öryggisstillingar eða eytt gögnum getur valdið miklum skaða á stuttum tíma. Þetta á einnig við um ytri upplýsingatækniaðila, fjárhagsdeildir og starfsmenn sem vinna með persónuupplýsingar eða trúnaðargögn.
Næsta skref er að setja upp MFA fyrir alla venjulega notendur í lykilkerfum. Farsælasta leiðin er oft stigvaxandi innleiðing: fyrst stjórnendur og tækniteymi, síðan fjármál og önnur áhættusöm hlutverk, og loks allt starfsfólk. Þannig má leysa tæknileg vandamál og bæta leiðbeiningar áður en breytingin nær til alls fyrirtækisins.
Veljið staðfestingaraðferð eftir áhættu
Ekki eru allar MFA-aðferðir jafn sterkar. SMS-skilaboð eru betri en ekkert, en símanúmer geta verið tekin yfir og skilaboð geta tafist. Sannvottunarforrit, þar sem notandinn samþykkir beiðni eða slær inn tímabundinn kóða, er yfirleitt öruggari og hentar flestum starfsmönnum vel.
Öryggislyklar eru sterkari kostur fyrir stjórnendur og starfsmenn með aðgang að mjög viðkvæmum kerfum. Þeir geta einnig minnkað hættuna á svikasíðum, þar sem lykillinn staðfestir að innskráningin fari fram á réttum vef. Kostnaðurinn er hærri og þarf að halda utan um varalykla, en fyrir lykilhlutverk getur það verið skynsamleg fjárfesting.
Til að halda rekstrinum einföldum þarf hver notandi að skrá að minnsta kosti tvær öruggar endurheimtarleiðir. Það gæti verið sannvottunarforrit í vinnusíma og varakóði geymdur á öruggum stað, eða aðalöryggislykill og annar varalykill. Ekki gera persónulegt símanúmer stjórnanda að einu neyðarúrræðinu fyrir allt fyrirtækið.
Stillið reglur sem passa raunverulegum vinnudegi
Of strangar eða illa hannaðar reglur leiða stundum til þess að starfsfólk leitar sér hjáleiða. Ef starfsmaður þarf að staðfesta sig á nokkurra mínútna fresti, þrátt fyrir að vinna á stýrðri og uppfærðri vinnustöð, verður öryggið fljótt að pirringi. Ef reglurnar eru of veikar verður MFA hins vegar aðeins formsatriði.
Rétta jafnvægið fer eftir umhverfinu. Starfsmaður á skrifstofu með stýrða fartölvu gæti þurft færri endurstaðfestingar en starfsmaður sem skráir sig inn frá nýju tæki, óþekktu neti eða öðru landi. Aðgangur að bókhaldi eða stjórnkerfum ætti einnig að fá strangari meðferð en aðgangur að almennum upplýsingum.
Skilyrtar aðgangsreglur geta hjálpað til við þetta. Þær geta krafist sterkari staðfestingar þegar áhættumerki koma upp, til dæmis þegar nýtt tæki er notað eða innskráning virðist koma frá óvenjulegum stað. Slíkar reglur þarf að prófa vandlega. Rangt stillt regla getur lokað á lögmætan aðgang þegar starfsfólk þarf mest á honum að halda.
Mannlegi þátturinn ræður úrslitum
Tæknilega uppsetningin tekur oft styttri tíma en breytingin á vinnuvenjum. Starfsfólk þarf að skilja hvers vegna það fær staðfestingarbeiðni og hvenær það á aldrei að samþykkja hana. Einföld regla virkar vel: samþykktu aðeins beiðni sem þú sjálfur hófst á þessu andartaki. Óvænt beiðni er merki um að stoppa, ekki ýta á samþykkja til að losna við tilkynninguna.
Sérstaklega þarf að verja gegn svokallaðri samþykkisþreytu. Árásaraðili sem hefur lykilorð getur sent endurteknar innskráningarbeiðnir og vonast til að notandi samþykki eina þeirra af mistökum. Númerasamsvörun, þar sem notandinn þarf að slá inn sýnilegt númer í sannvottunarforritið, getur dregið úr þessari áhættu. Sama gildir um stutt, reglulegt fræðsluefni sem tengir öryggi við raunverulegar aðstæður starfsfólks.
Skýr ferli fyrir týndan síma, nýjan síma og starfsmann sem getur ekki skráð sig inn eru jafn mikilvæg. Ef endurheimt aðgangs er óskýr mun fólk finna óöruggar lausnir undir álagi. Ákveðið hver má endurstilla MFA, hvernig auðkenni er staðfest áður en það er gert og hvernig atvikið er skráð. Þetta verndar bæði starfsmanninn og fyrirtækið.
Prófið, fylgist með og takið frá undanþágur
Áður en MFA verður skilyrði fyrir alla þarf að prófa ferlið með litlum hópi. Prófið innskráningu úr tölvu, síma og utan fyrirtækisnets. Prófið hvað gerist þegar sími glatast, þegar starfsmaður skiptir um tæki og þegar stjórnandi þarf neyðaraðgang. Prófið líka þjónustureikninga, eldri forrit og tæki sem geta ekki notað nútíma innskráningu.
Undanþágur eiga að vera sjaldgæfar, tímabundnar og skráðar. Óvarinn stjórnandaaðgangur vegna þess að hann er „sérstakur“ verður oft veikasti hlekkurinn. Ef tæknilegt kerfi styður ekki MFA þarf að meta hvort hægt sé að einangra það, takmarka réttindi þess, fylgjast sérstaklega með aðgangi eða skipta því út. Það getur kostað tíma og fé, en kostnaðurinn þarf að bera saman við áhættuna sem fylgir óvarðum aðgangi.
Eftir innleiðingu þarf að fylgjast með innskráningartilraunum, misheppnuðum staðfestingum og breytingum á endurheimtarupplýsingum. Þessar upplýsingar geta bent til árásar áður en hún verður að rekstrarvanda. Regluleg yfirferð tryggir einnig að starfsmenn sem hætta fái ekki áfram aðgang og að nýir starfsmenn séu settir rétt upp frá fyrsta degi.
Fjölþáttaauðkenning á ekki að verða annað kerfi sem fyrirtækið þarf að hafa áhyggjur af. Þegar hún er skipulögð með réttum aðferðum, góðri notendaaðstoð og eftirliti verður hún einfaldur varnarmúr í daglegum rekstri. Ef óvissa ríkir um hvar á að byrja er skynsamlegt að byrja á tölvupósti og stjórnandaaðgöngum, staðfesta ferlið í litlum hópi og byggja síðan verndina upp án þess að trufla vinnudaginn meira en nauðsynlegt er.