Hvordan man træner medarbejdere mod phishing
En e-mail, der ser ud til at komme fra en administrerende direktør, en bank eller en troværdig leverandør, kan være nok til at bringe en virksomheds drift i fare. Spørgsmålet om hvordan man træner medarbejdere mod phishing handler derfor ikke om at gøre alle til sikkerhedseksperter. Det handler om at opbygge enkle, gentagne vaner, der stopper mistænkelige beskeder, før de bliver til indbrud, økonomisk tab eller driftsstop.
Phishing er stadig en af de mest almindelige måder for angribere at komme ind i virksomheder på. Tekniske forsvarsmekanismer som multifaktorautentificering, spamfiltre og endpoint-beskyttelse er vigtige, men de formår ikke altid at stoppe en veludført e-mail. Når en medarbejder åbner en falsk login-side eller godkender en betalingsanmodning, skyldes det ofte ikke skødesløshed. Beskederne er designet til at udnytte hastighed, tillid og den normale travlhed i løbet af arbejdsdagen.
Derfor skal træningen være realistisk, kortfattet og relateret til, hvordan virksomheden rent faktisk fungerer.
Sådan træner du medarbejdere mod phishing uden at skabe frygt
Ufokuseret sikkerhedsundervisning ligner ofte en årlig pligt: en lang præsentation, masser af tekniske termer og en test, der glemmes en uge senere. En sådan tilgang kan opfylde et formelt krav, men ændrer sjældent adfærd, når en medarbejder modtager en overbevisende svindelmail kl. 16:45 fredag.
Effektiv træning starter med en klar besked: det er okay at være usikker. Medarbejdere bør vide, at det er bedre at spørge én gang for meget end én gang for lidt. Hvis folk frygter en irettesættelse eller skam for at indberette en fejl, venter de for længe. Den tid kan være afgørende, når man forsøger at lukke adgang, nulstille adgangskoder eller stoppe en betaling.
Ledere skal deltage i denne holdning. Når topledelsen følger de samme regler, bekræfter usædvanlige betalingsanmodninger og indberetter mistænkelige beskeder, bliver sikkerhed en fælles driftsfaktor og ikke kun IT-afdelingens ansvar.
Lær medarbejdere at genkende konteksten, ikke kun fejlene
Gamle vejledninger lagde stor vægt på stavefejl og mærkeligt sprogbrug. Det kan stadig være en indikation, men nu er svindelmails ofte velformulerede, skræddersyede og sendt fra sprogligt troværdige e-mailadresser. Kunstig intelligens har gjort det lettere for angribere at formulere klare beskeder på mange sprog.
Træningen bør i stedet lære folk at genkende usædvanlig kontekst. Hvorfor beder en leverandør pludselig om en ændring af bankkonto? Hvorfor har en administrerende direktør brug for et gavekort eller en betaling med det samme, uden at følge den normale proces? Hvorfor vises et Microsoft-login-vindue efter at have klikket på et link i en uventet e-mail?
En god regel er at stoppe op ved tre ting: en uventet anmodning, mangel på tid og en anmodning om at omgå en proces. Når to eller flere af disse tegn optræder samtidigt, bør en medarbejder ikke klikke, svare eller dele oplysninger, før anmodningen er bekræftet via en anden kanal.
Bekræftelse skal også være reel. Svar ikke på den samme e-mail, der virker mistænkelig. Ring til et kendt telefonnummer, åbn det korrekte system direkte i browseren, eller tal med den pågældende person via en bekræftet kommunikationskanal. Dette er især vigtigt for finansielle teams, lønbehandling, HR og medarbejdere med adgang til følsomme data.
Integrer træning i den daglige drift
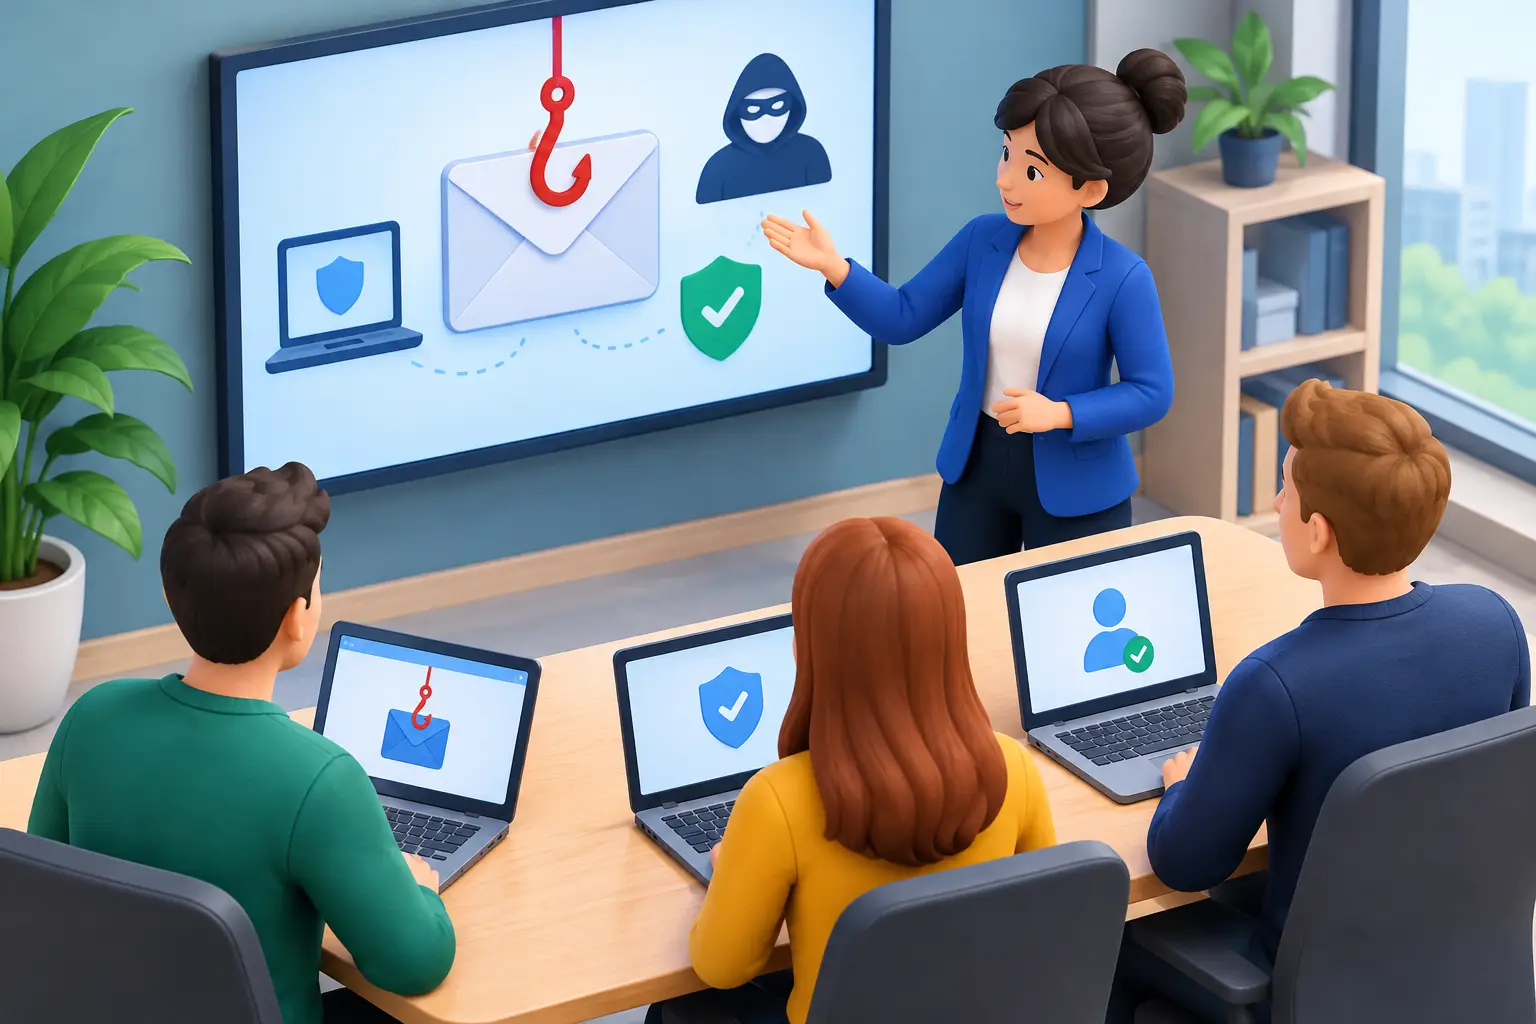
Få, korte sessioner virker bedre end en stor årlig præsentation. Man kan tage et eksempel ad gangen: en falsk login-side, svindel med fakturaer, QR-koder i e-mails eller beskeder, der udgiver sig for at komme fra en kollega. Fem til ti minutter regelmæssigt kan indprente vigtige vaner bedre end en times foredrag én gang om året.
Nye medarbejdere bør modtage sikkerhedstræning straks ved ansættelse. Her skal det fremgå, hvilke værktøjer virksomheden bruger, hvordan adgangskoder administreres, hvornår multifaktorgodkendelse skal bruges, og hvor mistænkelige beskeder skal sendes hen. Hvis grundreglerne er uklare fra dag ét, opstår der hurtigt forskellige arbejdsgange mellem afdelingerne.
Træning skal dog afspejle rollen. En medarbejder i receptionen behøver ikke de samme eksempler som en bogholder med betalingsrettigheder. Salgsmedarbejdere kan modtage en svindel-e-mail, der ligner en forespørgsel fra en ny kunde, mens en leder kan modtage en falsk anmodning om fortrolige data. Med rollebaseret uddannelse bliver risikoen mere forståelig, og rådene bliver nyttige, når det gælder.
Fjernundervisning kan være velegnet til distribuerede teams, men den må ikke blive upersonlig. Medarbejdere skal vide, hvem de kan kontakte uden forsinkelse. En klar servicevej til IT- eller sikkerhedsteamet gør det mere sandsynligt, at mistænkelige beskeder når frem til gennemgang rettidigt.
Brug simulerede angreb med rimelighed
Simulerede phishing-angreb er et nyttigt værktøj, når de bruges til at lære, ikke til at finde syndebukke. Virksomheden sender derefter en sikker, kontrolleret test, der ligner en rigtig svindel-e-mail, og måler, om medarbejderne genkender faresignalerne, klikker på et link eller rapporterer beskeden.
Tests alene er ikke træning. Hvis en medarbejder klikker, skal han eller hun modtage en klar og venlig forklaring på, hvilke tegn der burde have vakt opmærksomhed, og hvad han eller hun skal gøre næste gang. Målet er ikke at opnå en høj procentdel af dem, der dumper testen. Målet er at øge antallet af dem, der stopper op, verificerer og rapporterer.
Der skal være en korrekt balance i implementeringen. For lette prøver giver falsk tryghed, mens for komplicerede eller hyppige prøver kan skabe mistillid og træthed. Hyppigheden afhænger af risiko, virksomhedens størrelse og aktiviteternes art. Virksomheder, der beskæftiger sig med betalinger, sundhedsoplysninger eller personidentificerbare data, kræver generelt hyppigere og mere målrettede øvelser end teams med begrænset adgang til følsomme systemer.
Gør anmeldelser enkle og hurtige
En medarbejder, der har mistanke om phishing, bør ikke behøve at læse en lang procedure for at vide, hvad han skal gøre. Processen skal være enkel: klik ikke videre, slet ikke beskeden med det samme, anmeld den via den godkendte metode, og vent på instruktioner, hvis han allerede har reageret.
Hvis der er klikket på et link eller indtastet et kodeord, er hastighed vigtigere end pinlig tavshed. En medarbejder skal kunne rapportere uden frygt for reaktioner. IT-teamet kan derefter kontrollere logins, tilbagekalde sessioner, nulstille kodeord, undersøge, om andre har modtaget den samme besked, og træffe passende foranstaltninger.
Anmeldelser er også værdifuld information om, hvad der sker i miljøet. Hvis flere medarbejdere modtager den samme falske betalingsanmodning, kan virksomheden advare andre, før der sker skade. Således bliver hver anmeldelse en del af en fælles forsvar.
Mål adfærd, ikke kun fuldførelse af kurser
Det er let at tælle, hvor mange der har gennemført undervisningsmaterialet. Sværere, men meget mere nyttigt, er at måle, om adfærden ændrer sig. Man kan overvåge andelen af anmeldelser fra simulerede øvelser, gentagne risikomønstre mellem afdelinger og den tid, der går fra mistanke, indtil IT modtager en anmeldelse.
Tallene skal læses med kontekst. En højere andel af anmeldelser kan være et positivt tegn på øget sikkerhedsbevidsthed, ikke en indikation af flere angreb. På samme måde fortæller en enkelt klikrate ikke hele historien. En medarbejder, der klikker, men anmelder med det samme, har hjulpet virksomheden med at reagere hurtigere.
Træning alene er ikke tilstrækkelig. Den skal arbejde sammen med tekniske og operationelle forsvar: multifaktorautentificering, sikker adgangskodestyring, opdaterede enheder, begrænsede adgangsrettigheder, backup og klare betalingsprocesser. Hvis et forsvar fejler, skal andre mindske konsekvenserne.
Hos nexIT ser vi sikkerhedsuddannelse som en del af den daglige drift, ikke en årlig opgave, der skal krydses af. Korrekt sammensat træning, overvågning og support hjælper medarbejdere med at træffe bedre beslutninger uden at sænke arbejdet.
Den sikreste virksomhed er ikke den, der aldrig modtager spam. Det er den virksomhed, hvor medarbejderne kender grundlaget, ved præcis, hvor de skal henvende sig, og får hurtige, professionelle svar, når de gør det.