Vejledning til sikker internetforbindelse for virksomheder
Når en medarbejder opretter forbindelse til virksomhedsdata fra hjemmekontoret, åbner en e-mail på farten eller bruger et trådløst netværk på arbejdspladsen, bliver netforbindelsen en del af virksomhedens sikkerhedssystem. En guide til sikker netforbindelse handler derfor ikke kun om firewalls og adgangskoder. Den handler om at holde driften i gang, beskytte følsomme data og forhindre, at én fejl eller én inficeret computer stopper arbejdsdagen.
For små og mellemstore virksomheder er faren ofte ikke, at teknologien er helt ubeskyttet. Faren er snarere, at den er vokset i mange trin, uden fælles styring. Nye enheder, nye cloud-systemer, fjernarbejde og gæstenetværk kan hver især virke som en simpel opgave. Sammen kan de dog skabe et uklart billede af, hvem der har adgang til hvad, og hvor dataene rejser.
Hvorfor en sikker netforbindelse er et driftsanliggende
En usikker forbindelse kan føre til mere end tekniske gener. Når en angriber får adgang til netværket, kan han forsøge at stjæle loginoplysninger, kryptere filer med et ransomware-angreb eller bruge en e-mailbruger til at narre kunder og partnere. Konsekvenserne viser sig i tabt arbejdstid, forsinkelser i service, omkostninger til genopretning og nedsat tillid.
Sikkerhed skal også understøtte det daglige arbejde. Medarbejdere vil finde måder at omgå komplekse regler på, hvis adgangen til systemerne er langsom eller uforudsigelig. Målet er derfor ikke at lukke alt ned. Målet er at give den rette person den rette adgang, på den rette enhed, når han eller hun har brug for det – og hurtigt kunne stoppe adgangen, når omstændighederne ændrer sig.
Denne tilgang giver også bedre omkostningsstyring. En virksomhed, der kender sine enheder, brugerkonti og forbindelser, kan prioritere investeringer i stedet for at reagere på hver hændelse med en dyr nødløsning.
Guide til sikker netforbindelse i syv trin
Start med overblik, ikke en produktliste
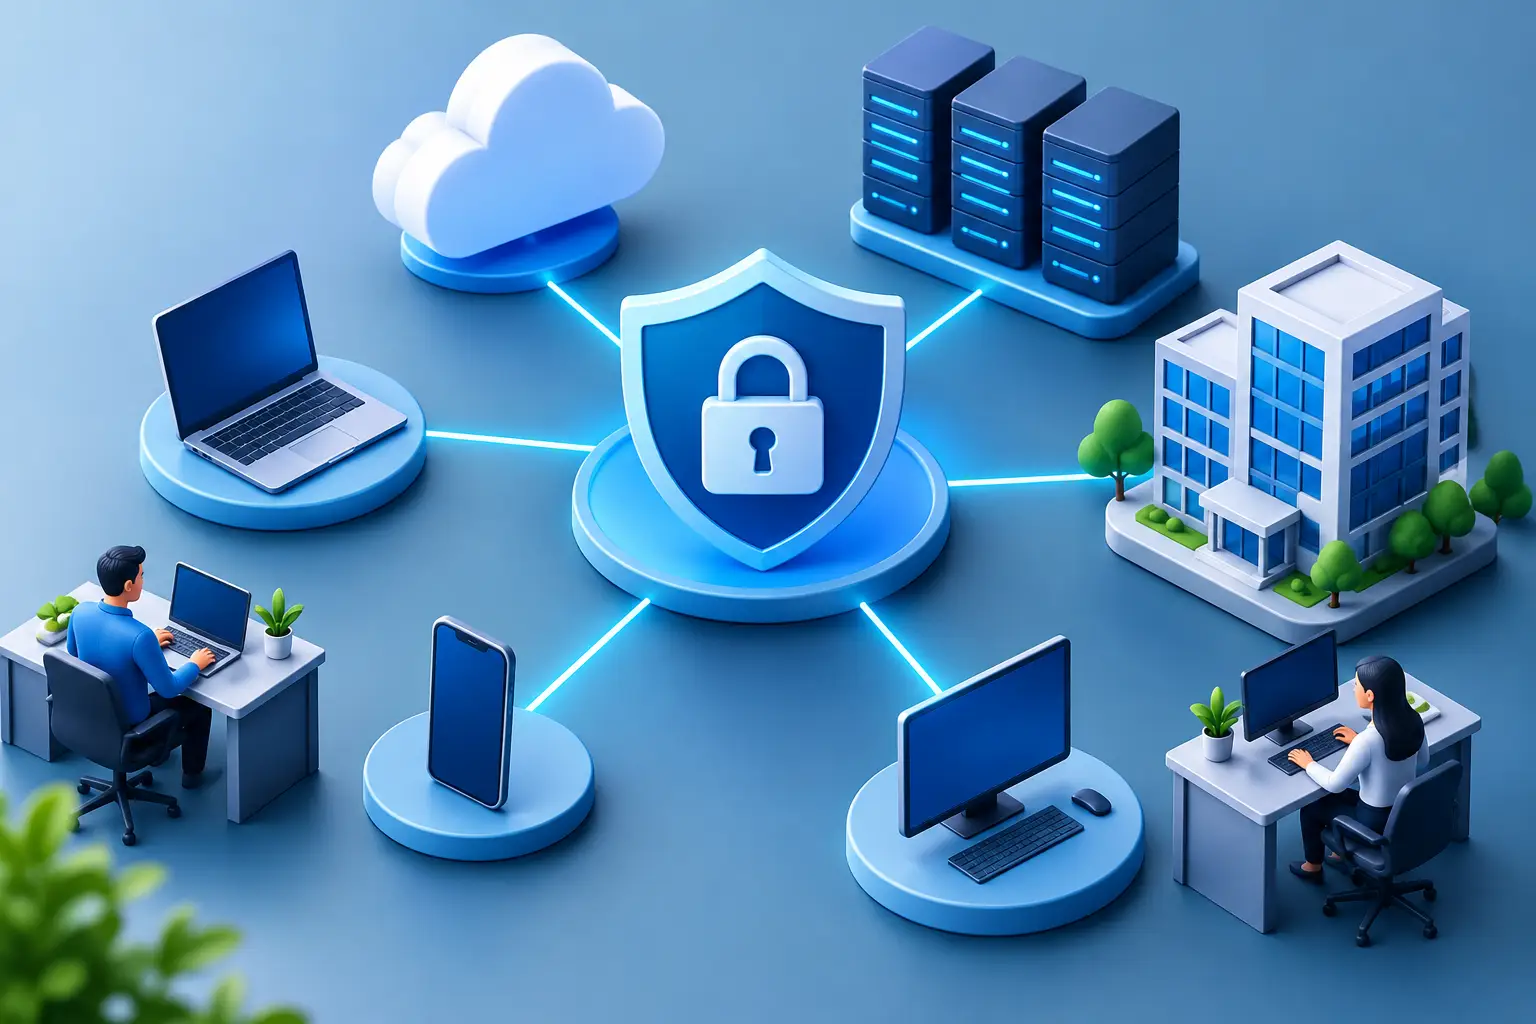
Det første skridt er at kortlægge, hvad der er forbundet til netværket. Dette inkluderer bærbare computere, stationære computere, mobiltelefoner, servere, printere, trådløse adgangspunkter, routere og cloud-tjenester. Registrer også, hvilke data der er vigtige for driften, hvor de er gemt, og hvem der skal arbejde med dem.
Dette behøver ikke at være en tung opgave, der ender i et dokument, som ingen åbner igen. Et godt overblik er et levende driftsdata. Det letter nyansættelser, opsigelser, fejlfinding og reaktioner på sikkerhedshændelser. Hvis man ikke ved, hvilke enheder der er på netværket, kan man ikke verificere, at de er opdaterede eller beskyttede.
Beskyt identiteter, før I stoler på enheden
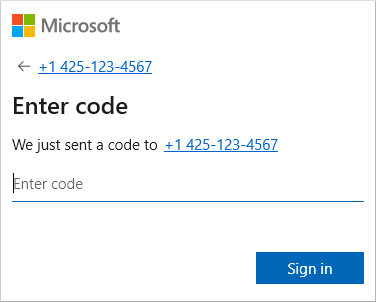
De fleste indbruds- eller angrebsforsøg starter med en stjålet eller svag adgangskode. Multifaktorautentificering bør være standard for e-mail, cloud-lagring, fjernadgang, finansielle systemer og administratoradgange. Det reducerer markant sandsynligheden for, at en stjålet adgangskode alene er tilstrækkelig til et indbrud.
En adgangskodeadministrator hjælper medarbejdere med at bruge lange og unikke adgangskoder uden at skulle huske dem alle. Lige så vigtigt er det at stoppe med at dele almindelige loginoplysninger. Når alle bruger den samme konto, bliver det svært at spore ændringer, fjerne en persons adgang og identificere misbrug.
Adgang bør baseres på rolle. Bogholderiet behøver ikke automatisk adgang til alle tekniske systemer, og en udvikler behøver ikke beholde adgang, efter et projekt er afsluttet. Færre rettigheder reducerer skaden, hvis en konto bliver angrebet.
Adskil netværket efter rolle
Ikke alle enheder skal kunne tale frit sammen. Medarbejdernetværk, gæstenetværk, printere, overvågningskameraer og andre smart-enheder bør generelt være adskilt. Hvis en infektion opstår i et område, kan en sådan adskillelse begrænse dens spredning og give tekniske teams tid til at reagere.
Trådløse netværk kræver stærk kryptering, et velvalgt kodeord og klare indstillinger. Gæster skal kunne komme på internettet uden at få adgang til virksomhedens dokumenter, tjenester eller enheder. Virksomheder med mange lokationer eller mere komplekse systemer kan have brug for mere detaljeret netværkssegmentering, men selv en simpel adskillelse er en stor forbedring i forhold til et enkelt, åbent internt netværk.
Hold styr på de tilsluttede enheder
En sikker netværksforbindelse er ikke stærkere end den svageste enhed på den. Operativsystemer, browsere, applikationer og netværksudstyr kræver regelmæssige opdateringer. Opdateringer er ikke kun nye funktioner. De retter ofte kendte sikkerhedshuller, som angribere systematisk leder efter.
Centraliseret enhedsstyring giver et overblik over, om kryptering er aktiveret, om sikkerhedsopdateringer er installeret, og om enheder opfylder definerede betingelser, før de får adgang til virksomhedens systemer. Endpoint-beskyttelse kan derefter identificere mistænkelig adfærd, isolere inficerede enheder og understøtte hurtigere reaktioner.
Her er balance vigtig. For strenge regler kan gøre det svært for medarbejdere, især på rejser eller ved midlertidige opgaver. Men undtagelser bør registreres, godkendes og revideres – ikke blive en permanent vej udenom sikkerhed.
Gør fjernarbejde sikkert uden unødvendig kompleksitet
Fjernarbejde kræver, at virksomheden definerer, hvilke systemer der må være tilgængelige uden for kontoret og under hvilke betingelser. Krypteret fjernforbindelse, multifaktorautentificering og styrede enheder er grundlaget. Adgang bør begrænses til de systemer, den pågældende person har brug for at bruge, snarere end at åbne hele det interne netværk.
Åbne Wi-Fi-forbindelser på hoteller, caféer og lufthavne er ikke det rette sted for følsomme forretningsdata uden passende beskyttelse. Medarbejdere har brug for klare retningslinjer for, hvordan de opretter forbindelse, hvad de må gemme lokalt, og hvor de skal henvende sig, hvis en enhed forsvinder eller opfører sig usædvanligt.
Hold øje med tegnene og øv reaktionerne
Sikkerhed er ikke en opgave, der slutter, når udstyret er installeret. Logning, alarmer og regelmæssig gennemgang af adgangsrettigheder hjælper med at finde afvigelser, før de bliver til en alvorlig hændelse. For eksempel kan et usædvanligt login, en ny enhed eller et antal mislykkede login-forsøg give en vigtig indikation.
Samtidig med overvågning kræves en beredskabsplan. Hvem beslutter at afbryde forbindelsen til en enhed? Hvem kontakter medarbejdere, kunder eller serviceudbydere? Hvordan gendannes data, hvis et angreb lykkes? Svarene behøver ikke være lange, men de skal foreligge, før presset opstår.
Testede backuper er afgørende. En backup, der ikke kan gendannes inden for den krævede tid, er ikke en reel driftsbeskyttelse. Tests viser også, hvilke systemer der skal gendannes først, for at virksomheden kan fortsætte med at servicere kunder og behandle opgaver.
Gør sikkerhed til en fast driftsproces
En sikker netværksforbindelse bygger på gentagne vaner: gennemgang af brugeradgange, fjernelse af ubrugte enheder, installation af opdateringer, gennemgang af backuper og træning af medarbejdere i at genkende phishing-e-mails. Kort og praktisk undervisning virker bedre end en enkelt lang præsentation, der glemmes en uge senere.
Det er også fornuftigt at få en ekstern vurdering, når det interne team ikke har tid eller specialisering til at se det store billede. nexIT arbejder sammen med virksomheder for at forenkle denne styring, fra daglig systemadministration og brugerunderstøttelse til sikkerhedsovervågning, backuper og beredskabsplaner.
Vælg foranstaltninger efter risiko, ikke mode
Ikke alle virksomheder har brug for den samme løsning. En virksomhed, der arbejder med følsomme person- eller finansielle data, har ofte brug for strengere adgangskontrol og mere detaljeret logning end en virksomhed med et simplere system. En virksomhed med distribueret personale skal derimod lægge større vægt på sikker fjernadgang, enhedsstyring og standardiserede arbejdsgange hos medarbejderne.
Stil simple spørgsmål: Hvilken forstyrrelse ville koste os mest? Hvilke data må vi ikke miste eller lade lække? Hvor hurtigt skal vi kunne arbejde igen efter et angreb eller en fejl? Svarene hjælper med at prioritere. De forhindrer også, at I betaler for et komplekst teknisk system, der ikke løser et reelt driftsproblem.
En sikker forbindelse er ikke et synligt resultat på en god dag. Den ses, når medarbejdere kan arbejde sikkert, når kunder føler tillid, og når virksomheden reagerer organiseret på uventet pres. Start med overblikket, ret de største svagheder først, og byg derefter sikkerhed op, der understøtter driften dag efter dag.