9 najlepszych sposobów na ochronę przed oprogramowaniem ransomware
Ostatnia aktualizacja: 26 października 2026
Krótkie podsumowanie
Możesz bronić się przed ransomware, wdrażając uwierzytelnianie wieloskładnikowe, wykonując kopie zapasowe zgodnie z metodą 3-2-1, regularnie aktualizując systemy i szkoląc pracowników. Te działania zamykają luki, które wykorzystują atakujący, aby się dostać do systemu.
- Uwierzytelnianie wieloskładnikowe wymaga dwóch lub więcej weryfikacji i zatrzymuje większość atakujących, którzy kradną hasła.
- Strategia kopii zapasowych 3-2-1 oznacza trzy kopie na dwóch nośnikach z jedną kopią przechowywaną poza lokalizacją.
- Plan reagowania powinien być wydrukowany i dostępny offline, aby można go było wykorzystać w ciągu pierwszych 60 minut ataku.
- Pracownicy są pierwszą linią obrony i potrzebują comiesięcznych szkoleń z zakresu phishingu i zasad bezpieczeństwa.
Spis treści
- Czym jest oprogramowanie ransomware i jakie jest ryzyko?
- Kroki zapobiegawcze: Identyfikacja zagrożeń i luk
- Uwierzytelnianie wieloskładnikowe jako pierwsza linia obrony
- Kopie zapasowe firm jako odzyskiwanie po ataku
- Zasada tworzenia kopii zapasowych 3-2-1 dla niezawodnego przechowywania danych
- Plan reagowania na cyberatak i odzyskiwania danych
- Edukacja pracowników i dostosowanie do zasad bezpieczeństwa
- Konsultacje z profesjonalistami w celu wzmocnienia obrony
- Często zadawane pytania
Czym jest oprogramowanie ransomware i jakie jest ryzyko?
Ransomware to złośliwe oprogramowanie, które blokuje Twoje dane i wymaga zapłaty za ich odblokowanie. Atakujący używają go do zatrzymywania działalności firm i zmuszania właścicieli do płacenia wysokich sum. Dla małych i średnich firm jeden atak może oznaczać całkowite zatrzymanie działalności na dni lub tygodnie.
Ryzyko nie jest teoretyczne. Firmy, które znasz, regularnie trafiają w tę sytuację. Kiedy uderza ransomware, pracownicy nie mogą uzyskać dostępu do swoich dokumentów, klienci nie otrzymują odpowiedzi, a dochody znikają. Wielu menedżerów firm po prostu płaci, aby odzyskać dostęp, ale to nie gwarantuje odzyskania danych i zachęca atakujących do kontynuowania.
Większość firm nie zdaje sobie sprawy, że ransomware nie pojawia się znikąd. Dostaje się do Waszych systemów przez luki, które można było zamknąć. Pomagamy firmom bronić się przed ransomware, zamykając te luki, zanim znajdą je atakujący.
Oto dziewięć najlepszych sposobów na obronę przed oprogramowaniem ransomware i zapewnienie ciągłości działania firmy.
Kroki zapobiegawcze: Identyfikacja zagrożeń i luk
Nie możesz chronić tego, czego nie widzisz. Pierwszym krokiem jest wiedza o tym, gdzie znajdują się Twoje dane, jak ludzie uzyskują do nich dostęp i jakie systemy są faktycznie w użyciu. Wielu administratorów uważa, że to wiedzą, ale kiedy przychodzi do rzeczywistej inwentaryzacji, okazuje się, że lista jest niekompletna.
Zacznij od trzech prostych pytań:
- Jakie urządzenia są w Twojej sieci? Laptopy, telefony, drukarki, komputery przemysłowe, kamery, a nawet ekspresy do kawy mogą znajdować się w tej samej sieci. Każde urządzenie to potencjalny punkt wejścia.
- Kto ma dostęp do jakich danych? Pracownicy, wykonawcy, usługodawcy i byli pracownicy. Dostęp, który był niezbędny w zeszłym roku, dziś może stanowić niepotrzebne ryzyko.
- Jakie oprogramowanie jest używane i kiedy było ostatnio aktualizowane? Systemy operacyjne, przeglądarki, pakiety Office i specjalistyczne aplikacje. Aktualizacje zamykają znane luki, które wykorzystują atakujący.
Zapisz wyniki w prostym arkuszu kalkulacyjnym. Nie potrzebujesz drogiego oprogramowania, aby zacząć. Najważniejsze jest, aby rejestr istniał i aby ktoś był odpowiedzialny za jego utrzymanie.
Po zmapowaniu sytuacji ustal priorytety. Nie próbuj naprawiać wszystkiego naraz. Zacznij od tego, co jest łatwe, tanie i ma największy wpływ: aktualizacje, silne hasła i uwierzytelnianie wieloskładnikowe. Bardziej złożone zadania, takie jak segmentacja sieci i monitorowanie, można przenieść do późniejszej fazy.
Przeprowadź skuteczne badanie bezpieczeństwa dla małych firm, aby uzyskać zewnętrzną ocenę sytuacji. Profesjonaliści dostrzegą słabości, których możesz nie zauważyć, na przykład otwarte porty, stare usługi lub nieprawidłowe uprawnienia dostępu. Audyt powinien dostarczyć raport z priorytetowymi działaniami, a nie tylko listę problemów.
Nie pozwól, aby audyt zakończył się jako dokument w szufladzie. Ustal konkretną datę dla każdego działania i jedną odpowiedzialną osobę. W przeciwnym razie nic nie zostanie zrobione.
Na koniec: powtarzaj ocenę regularnie, co najmniej raz w roku lub gdy nastąpią zmiany w działalności, takie jak nowi pracownicy, nowe systemy lub migracja do chmury. Zagrożenie się zmienia, a obrona musi za nim nadążać.
Uwierzytelnianie wieloskładnikowe jako pierwsza linia obrony
Większość atakujących uzyskuje dostęp, kradnąc hasła. Mogą to zrobić poprzez phishing, kupując skradzione hasła w Internecie lub zgadując słabe hasła.
Uwierzytelnianie wieloskładnikowe (MFA) wymaga dwóch lub więcej potwierdzeń, zanim ktoś będzie mógł się zalogować. Nawet jeśli atakujący zdobędzie hasło, nie będzie mógł się zalogować bez drugiego elementu, zazwyczaj kodu na Twoim telefonie komórkowym lub uwierzytelnienia biometrycznego.
To powstrzymuje większość atakujących. Chcą łatwych celów, a nie systemów, które są trudne do złamania.
Zastosuj MFA do wszystkiego, co ważne:
- Konta e-mail pracowników
- Konta dostępu do baz danych
- Konta administratorów systemów
- Repozytoria dokumentów i systemy chmurowe
Nadal polegasz na SMS-ach jako rozwiązaniu MFA? SMS jest lepszy niż nic, ale nie jest już uważany za wystarczająco bezpieczny. Używaj uwierzytelniania opartego na aplikacjach lub kluczy bezpieczeństwa, gdzie to możliwe.
Kopie zapasowe firm jako odzyskiwanie po ataku
Oprogramowanie ransomware działa poprzez uniemożliwienie dostępu do danych. Ale jeśli masz kopię zapasową, do której atakujący nie może uzyskać dostępu, możesz odzyskać wszystko bez płacenia.
Kopie zapasowe firmy to kopie Twoich danych przechowywane w bezpiecznym miejscu i oddzielone od głównego systemu. W przypadku ataku możesz odtworzyć dane z kopii zapasowej.
Problem polega na tym, że wielu administratorów tworzy kopie zapasowe, które nie są odizolowane. Kopiują dane do chmury podłączonej do tej samej sieci. Atakujący często mogą usunąć również te kopie zapasowe.
Kopie zapasowe muszą być:
- Przechowywane poza głównym systemem
- Niezmienne (atakujący nie może usunąć starszych wersji)
- Regularnie testowane, aby upewnić się, że działają
Pomagamy firmom skonfigurować firmowe kopie zapasowe, które są odizolowane i bezpieczne. Dowiedz się, jak Acronis Cyber Protect dla rozwijających się firm łączy tworzenie kopii zapasowych, ochronę i odzyskiwanie.
Zasada tworzenia kopii zapasowych 3-2-1 dla niezawodnego przechowywania danych
To jest strategia stosowana przez profesjonalistów. Jest prosta i działa.
Strategia tworzenia kopii zapasowych 3-2-1 oznacza: trzy kopie danych, na dwóch różnych nośnikach, z jedną kopią przechowywaną poza siedzibą.
Rozkłada się to w następujący sposób:
- 3 kopie: główny system + dwie kopie zapasowe
- 2 nośniki: np. dysk twardy + chmura
- 1 poza siedzibą: co najmniej jedna kopia w innej lokalizacji (nie w tej samej placówce)
Przykład: Twoje dane znajdują się na serwerze. Kopiujesz je na zewnętrzny dysk twardy. Kopiujesz je również do chmury u zaufanego dostawcy usług. Teraz atakujący ma trzy punkty zaczepienia do złamania zamiast jednego.
Ta strategia nie kosztuje znacznie więcej niż złe tworzenie kopii zapasowych. Nie zajmuje więcej czasu. Ale decyduje o tym, czy będziesz w stanie odzyskać dane po ataku.
Wdróż strategię tworzenia kopii zapasowych 3-2-1 już teraz. Nie w przyszłym miesiącu. Teraz.
Profesjonaliści używają tej prostej strategii, aby zapewnić, że dane zawsze można odzyskać.
| Czynność | Znaczenie | Przykład |
|---|---|---|
| 3 kopie | Główny system + dwie kopie zapasowe | Serwer + dysk zewnętrzny + chmura |
| 2 nośniki | Różne typy przechowywania | Dysk twardy i chmura |
| 1 poza siedzibą | Kopia zapasowa w innej lokalizacji | Chmura u zaufanego dostawcy usług |
Plan reagowania na cyberatak i odzyskiwania danych
Nawet jeśli zrobisz wszystko dobrze, atak może się zdarzyć. Kluczowe jest to, co zrobisz w pierwszych godzinach. Firmy bez planu tracą cenny czas na chaos; firmy z planem wiedzą, kto co robi i kiedy.
Plan reagowania kryzysowego to nie dokument, który ma leżeć w szufladzie. Powinien być wydrukowany, dostępny offline i regularnie testowany.
Pierwsze 60 minut:
- Izoluj zainfekowane systemy. Odłącz je od sieci, ale nie wyłączaj od razu, chyba że otrzymasz takie polecenie. Wyłączenie może zniszczyć dowody i utrudnić odzyskiwanie.
- Powiadom wewnątrz firmy. Poinformuj kierownictwo, dział IT i dział prawny. Nie próbuj rozwiązywać problemu w tajemnicy.
- Zapisz wszystko. Co zostało zaobserwowane, kiedy, jakie komunikaty się pojawiły, jakie urządzenia zostały zainfekowane. Jest to niezbędne do dalszych badań i zabezpieczenia.
- Skontaktuj się ze specjalistami. Jeśli nie masz wewnętrznego zespołu IT, zadzwoń do swojego dostawcy usług lub wyspecjalizowanego zespołu reagowania.
Zgłoszenie do władz:
Ważne jest, aby znać swoje obowiązki w kraju. W przypadku danych osobowych może obowiązywać obowiązek zgłoszenia. Skonsultuj się z Urzędem Ochrony Danych Osobowych i postępuj zgodnie z ich wytycznymi dotyczącymi zgłaszania naruszeń bezpieczeństwa. Można również szukać pomocy u CERT-Island, który udziela porad i wsparcia w reagowaniu na cyberataki (RFC-2350). Skontaktuj się z nimi natychmiast na początku, nie po tym, jak szkoda już się wydarzyła.
Nie płać okupu. Płatność nie gwarantuje odzyskania danych i zachęca atakujących do kontynuowania. Niektórzy atakujący sprzedają dane, które zdobyli, nawet jeśli zapłacono.
Odzyskiwanie:
- Użyj kopii zapasowych, które są oddzielone od głównego systemu. Jeśli masz kopię zapasową 3-2-1, możesz odzyskać dane z kopii, do której atakujący nie miał dostępu.
- Odzyskaj we właściwej kolejności: najpierw system operacyjny i podstawowe usługi, następnie dane, a na końcu dostęp użytkownika.
- Przetestuj odzyskiwanie w odizolowanym środowisku, zanim przywrócisz systemy do działania.
- Zapisz, co się udało, a co nie. Będzie to podstawa do ulepszenia planu.
Dowiedz się, jak stworzyć plan awaryjny dla firmy, który chroni operacje, dane i personel, gdy cyberatak nagle zatrzyma działalność.
Po ataku:
Przejrzyj, co poszło nie tak i zaktualizuj zabezpieczenia. Często okazuje się, że to samo wejście można było zamknąć prostą aktualizacją lub lepszą kontrolą dostępu. Dokonaj oceny, jakie wnioski można wyciągnąć i zmień procesy, aby zapobiec powtórzeniu się tego samego ataku.
Miej plan reagowania na papierze i w bezpiecznym miejscu offline. Jeśli sieć jest niedostępna, nie będziesz w stanie otworzyć dokumentu przechowywanego w zainfekowanym systemie.
Edukacja pracowników i dostosowanie do zasad bezpieczeństwa
Większość atakujących dostaje się do systemu, ponieważ pracownik klika w złośliwy link lub podaje hasło.
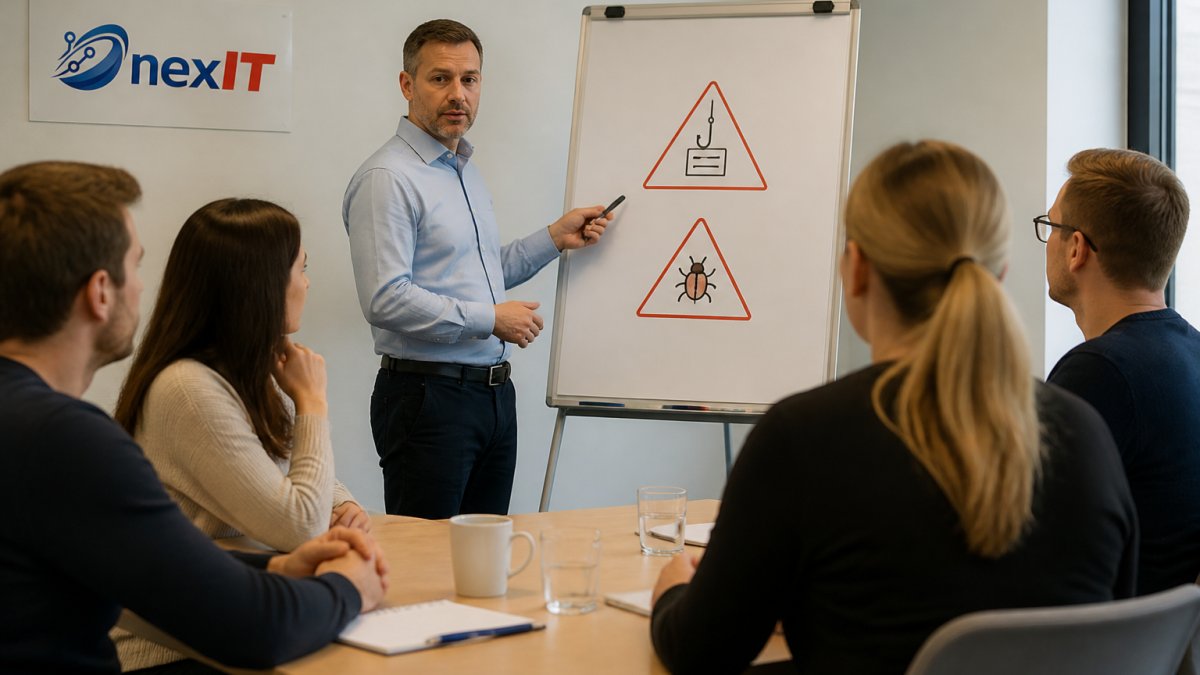
Nie dzieje się tak dlatego, że pracownicy są głupi. Dzieje się tak dlatego, że nie wiedzą, czego szukać. Phishing wygląda jak prawdziwe e-maile. Złośliwe oprogramowanie może być ukryte w treści, która wydaje się wiarygodna.
Twoi pracownicy są Twoją pierwszą linią obrony. Muszą wiedzieć:
- Jak rozpoznać phishing
- Co zrobić, jeśli zobaczą podejrzane e-maile
- Jak używać silnych haseł
- Dlaczego MFA jest ważne
Dowiedz się, jak szkolić personel w zakresie ochrony przed phishingiem poprzez regularne ćwiczenia, jasne reakcje i mierzalne wyniki, które znacznie zmniejszają ryzyko dla firmy.
Szkolenie powinno odbywać się regularnie, a nie tylko raz w roku. Comiesięczne ćwiczenia i krótkie przypomnienia utrzymują bezpieczeństwo w świadomości ludzi. Firmy, które regularnie szkolą swoich pracowników, odnotowują mniej ataków.
Konsultacje z profesjonalistami w celu wzmocnienia obrony
Możesz spróbować zrobić to wszystko sam(a). Ale cyberbezpieczeństwo jest skomplikowane i szybko się zmienia. To, co było bezpieczne w zeszłym roku, dziś może być słabe.
Profesjonaliści widzą ataki na wiele firm. Wiedzą, co działa, a co nie. Wiedzą, jak myślą atakujący. Potrafią skonfigurować system, który jest trudny do złamania i łatwy w użyciu.
Pomagamy firmom w ochronie przed oprogramowaniem ransomware dzięki kompleksowemu podejściu. Konfigurujemy MFA, kopie zapasowe, plany reagowania i szkolenia. Monitorujemy Twoje systemy i modyfikujemy je, gdy pojawią się nowe zagrożenia. Jesteśmy tutaj w razie ataku.
Konsultacje z profesjonalistami nie są drogie. Są tańsze niż płacenie okupu lub odzyskiwanie danych po ataku. Są tańsze niż utrata klientów z powodu niedostępności Twoich systemów.
Oprogramowanie ransomware to nie przykład tego, co mogłoby się zdarzyć. To przykład tego, co się dzieje. Ale możesz chronić swoją firmę. Zacznij od poznania swoich słabych punktów. Wdróż MFA. Twórz kopie zapasowe danych zgodnie z metodą 3-2-1. Przygotuj się z planem reagowania. Przeszkol swoich pracowników. I skontaktuj się z profesjonalistami, aby wzmocnić swoją obronę. Skontaktuj się z nexIT, a pomożemy Ci to wszystko skonfigurować, abyś mógł skupić się na tym, co ważne dla Twojej firmy.
Często zadawane pytania
Czym jest oprogramowanie ransomware i jak dostaje się do systemów komputerowych firmy?
Ransomware to złośliwe oprogramowanie, które szyfruje dane firmy, czyniąc je niedostępnymi do momentu zapłaty. Często dostaje się do systemu poprzez fałszywe e-maile, niezabezpieczone strony internetowe, nieaktualizowane systemy lub poprzez pracowników klikających w złośliwe linki. Firmy, które nie są przygotowane z kopiami zapasowymi i planem reagowania, są narażone na większe ryzyko strat i kosztów.
Jak uwierzytelnianie wieloskładnikowe pomaga chronić przed oprogramowaniem ransomware?
Uwierzytelnianie wieloskładnikowe wymaga od użytkowników weryfikacji za pomocą więcej niż jednej metody, np. hasła i kodu weryfikacyjnego na telefonie. Nawet jeśli złośliwi aktorzy zdobędą hasło pracownika, nie będą mogli uzyskać dostępu do systemu bez drugiej weryfikacji. Zapobiega to nieautoryzowanemu dostępowi i znacznie zmniejsza ryzyko ataku ransomware lub nieautoryzowanego dostępu.
Jak często firma powinna tworzyć kopie zapasowe swoich danych?
Większość firm powinna tworzyć codzienne lub cotygodniowe kopie zapasowe, w zależności od tego, jak ważne są dane i jak często się zmieniają. Przychodnie i firmy posiadające wrażliwe dane powinny rozważyć codzienne kopie zapasowe. Ważne jest, aby upewnić się, że kopie zapasowe są przechowywane offline i są regularnie testowane, aby zapewnić możliwość odzyskania danych w przypadku ataku ransomware.
Czy firma powinna płacić okup po cyberataku?
Zdecydowana większość ekspertów odradza płacenie okupu. Płatność nie gwarantuje odzyskania danych i finansuje złośliwych aktorów, aby kontynuowali ataki. Zamiast tego firma powinna polegać na swoich kopiach zapasowych, zgłaszać się do odpowiednich organów w razie potrzeby i współpracować z profesjonalistami w zakresie odzyskiwania danych. Dzięki dobremu planowi reagowania i kopiom zapasowym firmy mogą przetrwać ataki bez płacenia złośliwym aktorom.