Jak stworzyć plan awaryjny dla firmy
Kiedy personel nie może uzyskać dostępu do poczty e-mail, systemy biznesowe przestają działać lub pojawia się podejrzenie o oprogramowanie ransomware, nie ma znaczenia, jak dobra była technologia wczoraj. Liczy się to, czy ludzie wiedzą dokładnie, co robić w ciągu najbliższych kilku godzin. Pytanie o jak stworzyć plan awaryjny nie dotyczy zatem wyłącznie dokumentów i kopii zapasowych, ale utrzymania firmy w działaniu w trudnych chwilach.
Dla małych i średnich firm krótka przerwa w działalności może mieć nieprzyjemnie duże konsekwencje. Opóźniają się przychody, pogarsza się obsługa, personel traci czas na szukanie tymczasowych rozwiązań, a zaufanie klientów zostaje nadszarpnięte. Dobrze przygotowany plan awaryjny przekształca niepewność w jasny podział obowiązków. Pomaga kierownictwu podejmować świadome decyzje, a zespołom technicznym przywracać systemy we właściwej kolejności.
Jak stworzyć plan awaryjny, który działa w praktyce
Częstym błędem jest pisanie ogólnego dokumentu, który mówi, że „należy poinformować kierownictwo” lub „należy przywrócić kopie zapasowe”. Taki dokument niewiele pomoże, gdy systemy przestaną działać w piątek po południu. Plan awaryjny musi odpowiadać na proste, ale wymagające pytania: Jakie zdarzenia mogą zatrzymać działalność? Kto decyduje o kolejnych krokach? Które systemy należy przywrócić jako pierwsze? Gdzie znajdują się bezpieczne kopie zapasowe i jak sprawdzić, czy działają?
Zacznij od działalności, nie od technologii. Zapisz, jakie usługi firma musi być w stanie świadczyć, jakie informacje są do tego niezbędne i jakie systemy wspierają tę pracę. Firma polegająca na systemie rezerwacji ma inne problemy z ustalaniem priorytetów niż firma, w której najważniejsze są rysunki, umowy lub dane produkcyjne. Celem nie jest przywrócenie wszystkiego jednocześnie. Celem jest uruchomienie najważniejszej części działalności w akceptowalnym czasie.
Ustal dwa kryteria dla każdego ważnego systemu. Z jednej strony maksymalny dopuszczalny czas przestoju, na przykład cztery godziny lub jeden dzień roboczy. Z drugiej strony, ile utraty danych jest akceptowalne, na przykład dane z ostatniej godziny lub ostatniej doby. Te kryteria są często nazywane czasem odzyskiwania i punktem odzyskiwania, ale kierownictwo nie potrzebuje terminów technicznych do podjęcia decyzji. Musi zdecydować, co jest w stanie znieść działalność.
Mapowanie prawdopodobnych zakłóceń
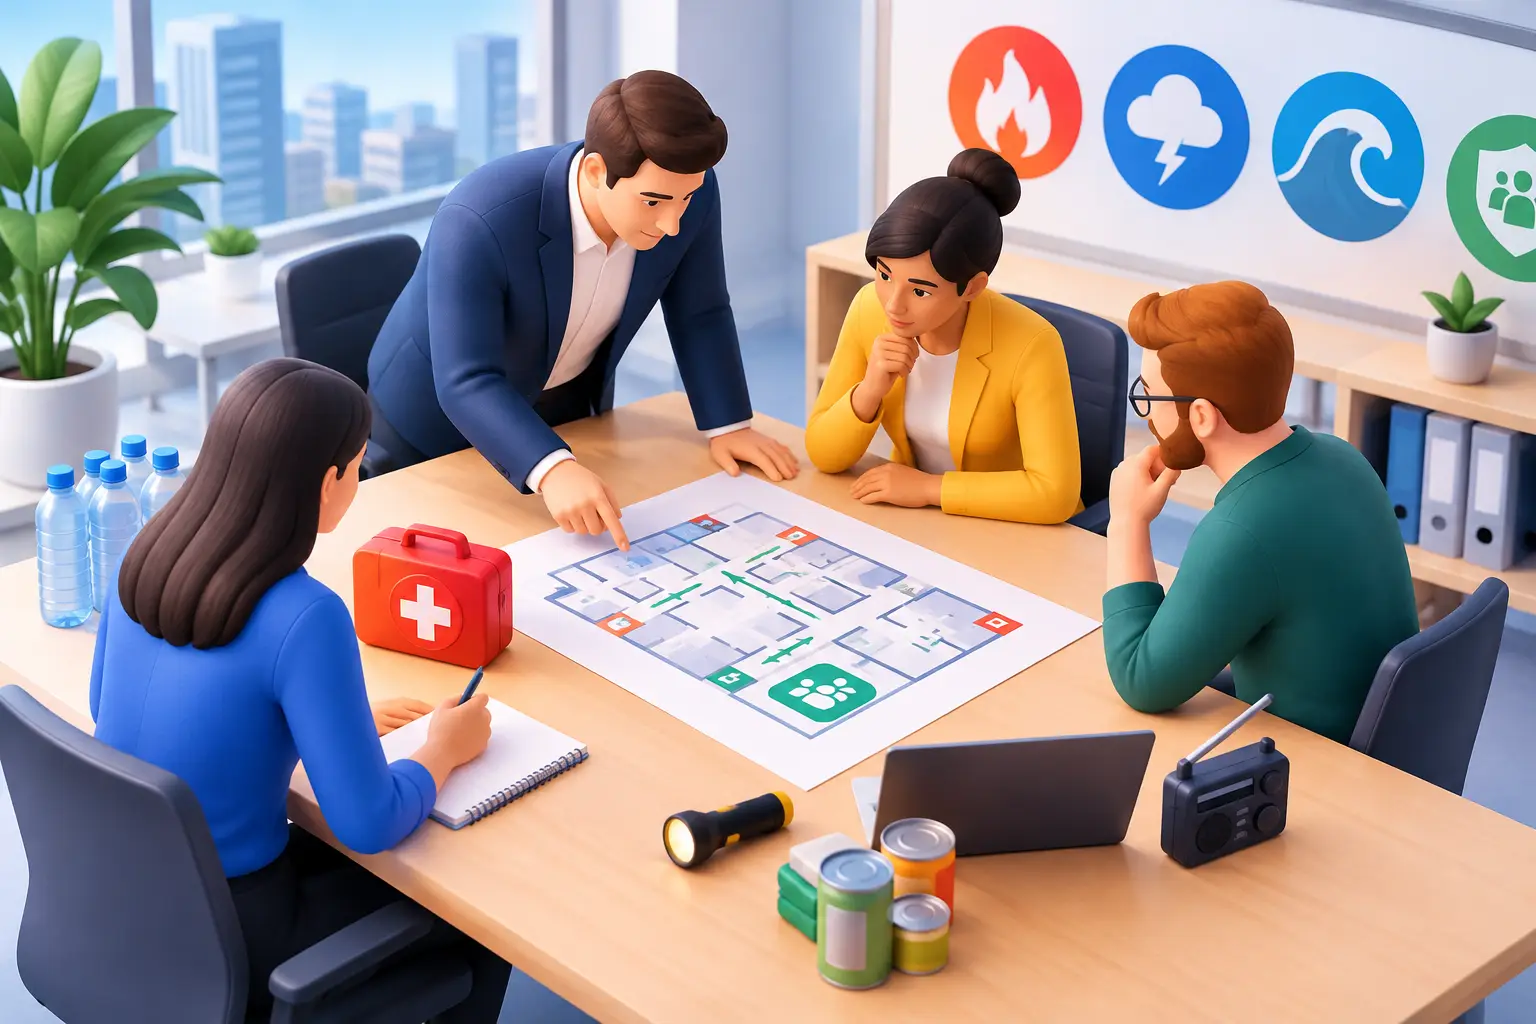
Plan awaryjny nie musi opierać się na najbardziej nieprawdopodobnych katastrofach. Powinien dotyczyć zdarzeń, które faktycznie dotykają firmy: cyberatak, awaria usługi w chmurze, błąd pracownika, przerwa w dostawie prądu, kradzież sprzętu, awaria sprzętu sieciowego lub szkody spowodowane ogniem i wodą. Niektóre zakłócenia są lokalne, inne wpływają na całe środowisko.
Przydatne jest kategoryzowanie incydentów według ich wpływu, zamiast pisania oddzielnego planu dla każdego scenariusza. Na przykład, jedna ścieżka reakcji jest potrzebna, gdy atakowany jest jeden komputer lub użytkownik, a inna, gdy zawodzą wspólne obszary plików, uwierzytelnianie lub poczta e-mail. Plan staje się wtedy krótszy, jaśniejszy i łatwiejszy w użyciu.
Dla każdego incydentu należy zdefiniować, co stanowi potwierdzony problem, a kiedy staje się on sytuacją kryzysową. Podejrzany e-mail niekoniecznie jest katastrofą dla działalności. Szyfrowane wspólne dane, nietypowe logowania lub systemy niedostępne dla wielu pracowników wymagają jednak natychmiastowej reakcji. Jasne granice zmniejszają ryzyko, że ludzie będą zbyt długo czekać na zgodę.
Zdefiniuj odpowiedzialność, zanim stanie się pilna
W sytuacji kryzysowej nikt nie powinien szukać numeru telefonu, zastanawiać się, kto może zamknąć system, ani pytać, kto powinien rozmawiać z klientami. Wymień osoby odpowiedzialne wraz z ich rolami i zastępcami. Potrzebny jest menedżer operacyjny, który oceni wpływ na działalność, menedżer techniczny, który pokieruje izolacją i odzyskiwaniem, menedżer ds. komunikacji, który zajmie się spójnymi komunikatami, oraz dyrektor, który może zatwierdzić koszty lub podjąć decyzje operacyjne.
Przechowuj listę kontaktów poza systemami, które mogą ulec awarii. Może to być wydrukowana kopia w zamykanej szafce i dostępna, zabezpieczona kopia w bezpiecznym rozwiązaniu mobilnym. Lista powinna zawierać numery alarmowe, kontakty do dostawcy internetu, ubezpieczyciela, prawnika (jeśli dotyczy), kontakt bankowy i zewnętrznych dostawców technicznych. Regularnie ją przeglądaj, zwłaszcza po zmianach kadrowych.
Komunikacja również musi być ustalona z góry. Pracownicy muszą wiedzieć, do kogo się zwrócić, klienci potrzebują uczciwych informacji bez składania niepotwierdzonych obietnic, a kierownictwo potrzebuje raportów o stanie w określonych odstępach czasu. Krótkie komunikaty, takie jak „Badamy zakłócenia, następna aktualizacja o 14:00”, są zazwyczaj lepsze niż cisza lub spekulacje.
Chroń dane, ale także testuj odzyskiwanie
Kopie zapasowe są podstawą wielu planów awaryjnych, ale sama kopia zapasowa nie jest gwarancją. Jeśli kopia zapasowa jest podłączona do tego samego środowiska i zostanie zaatakowana, jeśli jest niekompletna lub jeśli nikt nie próbował z niej odzyskać danych, firma może dowiedzieć się o problemie, gdy będzie za późno.
Dobra polityka tworzenia kopii zapasowych obejmuje więcej niż jedną kopię, przechowuje co najmniej jedną kopię oddzielnie od codziennego środowiska operacyjnego i chroni ją przed nieautoryzowanymi zmianami. Należy również zdecydować, co jest kopiowane. Systemy biznesowe, obszary plików i poczta e-mail są oczywistymi elementami, ale konfiguracje, uprawnienia dostępu, ustawienia sprzętu sieciowego i kluczowe dokumenty mogą być równie ważne dla szybkiego odzyskania.
Regularnie testuj odzyskiwanie danych. Wybierz scenariusz przypominający rzeczywiste warunki, na przykład odzyskanie jednej ważnej mapy, maszyny wirtualnej lub danych użytkownika w izolowanym środowisku. Zmierz czas, sprawdź, czy dane otwierają się poprawnie, i zanotuj, co spowolniło proces. Testowanie może ujawnić, że kopie zapasowe są w porządku, ale brakuje haseł, uprawnień lub priorytetów. To dobre wieści, gdy pojawią się w zwykły dzień roboczy.
Zbuduj reakcję na cyberataki
Cyberatak często wymaga innego podejścia niż tradycyjna awaria systemu. Pierwszym zadaniem nie zawsze jest ponowne uruchomienie systemu, ale zatrzymanie rozprzestrzeniania się. Urządzenie wykazujące oznaki infekcji może wymagać natychmiastowego odłączenia od sieci, ale nie wyłączania, chyba że zaleci to osoba odpowiedzialna technicznie. Wyłączone urządzenie może utrudnić dochodzenie i gromadzenie dowodów.
Plan powinien jasno określać, kto może odłączyć urządzenie, kto blokuje dostęp użytkownika, jak rejestrowane są podejrzane incydenty i kiedy należy powiadomić ubezpieczyciela lub odpowiednie władze. Firmy zajmujące się danymi osobowymi lub wrażliwymi danymi klientów muszą również posiadać procedury oceny potencjalnego naruszenia danych i obowiązku powiadomienia.
Monitorowanie bezpieczeństwa, uwierzytelnianie wieloskładnikowe, zarządzanie hasłami i regularne aktualizacje zmniejszają prawdopodobieństwo poważnego incydentu. Nie zastępują one jednak planu awaryjnego. Żadna obrona nie jest doskonała, a koszt niejasnych reakcji może być wyższy niż koszt działań zapobiegawczych.
Uczyń plan użytecznym, nie tylko zatwierdzonym
Napisz instrukcje, mając na uwadze, że zmęczony pracownik może ich przestrzegać pod presją. Używaj prostego języka, krótkich kroków i jasnych punktów decyzyjnych. Informacje techniczne, takie jak instrukcje instalacji lub specjalne polecenia odzyskiwania, mogą znajdować się w załącznikach, do których dostęp mają tylko odpowiednie osoby.
Przeprowadzaj krótkie ćwiczenia co najmniej raz w roku i po dużych zmianach w systemach lub operacjach. Ćwiczenie nie musi przerywać dnia pracy. Można ustawić scenariusz, w którym poczta e-mail jest niedostępna lub system księgowy ulega awarii, i omówić, co dzieje się w ciągu pierwszych 30 minut. Wtedy szybko wychodzą na jaw niejasne role, stare kontakty i nierealistyczne założenia.
Po każdym incydencie lub teście zaktualizuj plan. Operacje się zmieniają, pojawiają się nowi dostawcy oprogramowania, a ludzie zmieniają role. Plan awaryjny, który był aktualny dwa lata temu, dziś może być niebezpiecznie przestarzały. Regularna weryfikacja kosztuje niewiele w porównaniu z kosztem długotrwałego przestoju.
Firmy nie muszą radzić sobie z tym same. W nexIT pomagamy klientom połączyć codzienne zarządzanie systemem, ochronę bezpieczeństwa, kopie zapasowe i procesy odzyskiwania, aby odpowiedzialność była jasna, gdy nadejdzie potrzeba. Najlepszy czas na znalezienie słabych punktów w planie awaryjnym to okres spokoju w działalności, kiedy wszyscy mają czas, aby je naprawić.