Wsparcie IT dla firm, które zapewnia ciągłość działania
Kiedy pracownik nie może zalogować się do poczty e-mail, system biznesowy działa wolno lub w skrzynce odbiorczej pojawia się podejrzany link, kwestie techniczne natychmiast stają się problemami operacyjnymi. Wsparcie IT dla firm to zatem nie tylko naprawa komputerów. Ma ono na celu utrzymanie produktywności pracowników, ochronę danych, na których opiera się działalność, oraz zapobieganie przekształcaniu się drobnych problemów w kosztowne zakłócenia.
Wiele małych i średnich firm polega na jednym pracowniku z wiedzą techniczną, sporadycznych wykonawcach lub kombinacji różnych systemów, nad którymi nikt nie ma pełnego przeglądu. Może to działać przez pewien czas. Ale gdy firma się rozwija, więcej urządzeń jest podłączonych do sieci, a wymagania dotyczące bezpieczeństwa rosną, reaktywne podejście staje się zarówno kosztowne, jak i ryzykowne.
Co powinno rozwiązywać wsparcie IT dla firm?
Dobre wsparcie nie zaczyna się, gdy coś się zepsuje. Zaczyna się od jasnego obrazu tego, jakie urządzenia, użytkownicy, dostępy, dane i systemy istnieją. Bez tego przeglądu trudno wiedzieć, czy nowy pracownik otrzymał odpowiedni dostęp, czy stary pracownik nadal ma dostęp do wrażliwych danych, czy kopia zapasowa obejmuje najważniejsze systemy.
Codzienne zarządzanie systemem powinno zajmować się podstawowymi sprawami, zanim spowodują one zamieszanie. Obejmuje to aktualizacje, monitorowanie komputerów i sprzętu sieciowego, kontrolę dostępu, pomoc użytkownikom i regularne przeglądy tego, co wymaga uwagi. Kiedy jest to wykonywane konsekwentnie, awarie zdarzają się rzadziej, a pracownicy spędzają mniej czasu na szukaniu tymczasowych rozwiązań.
Ważne jest również, aby wsparcie było zrozumiałe. Menedżerowie nie potrzebują długich dokumentów technicznych, gdy pojawią się problemy. Muszą wiedzieć, co wpływa na działalność, jakie jest ryzyko, jakie są kolejne kroki i ile kosztują. Techniczna złożoność nie może być powodem opóźniania decyzji.
Reakcja jest konieczna, prewencja jest cenniejsza
Szybka pomoc użytkownikom jest ważna. Pracownik, który nie może uzyskać dostępu do ważnego systemu, nie może długo czekać na rozwiązanie. Ale firmy powinny oceniać usługi na podstawie czegoś więcej niż szybkości pierwszej odpowiedzi. Ważniejsze pytanie brzmi, czy ten sam problem pojawia się tydzień po tygodniu.
Jeśli drukarka ciągle się wyłącza, logowania są niestabilne lub komputery regularnie spowalniają, należy znaleźć źródło problemu. W przeciwnym razie wsparcie będzie tylko powtarzającym się gaszeniem pożarów. Zapobiegawcze monitorowanie, standardowe konfiguracje i jasna odpowiedzialność zmniejszają te powtarzające się koszty.
Bezpieczeństwo musi być częścią codziennej działalności
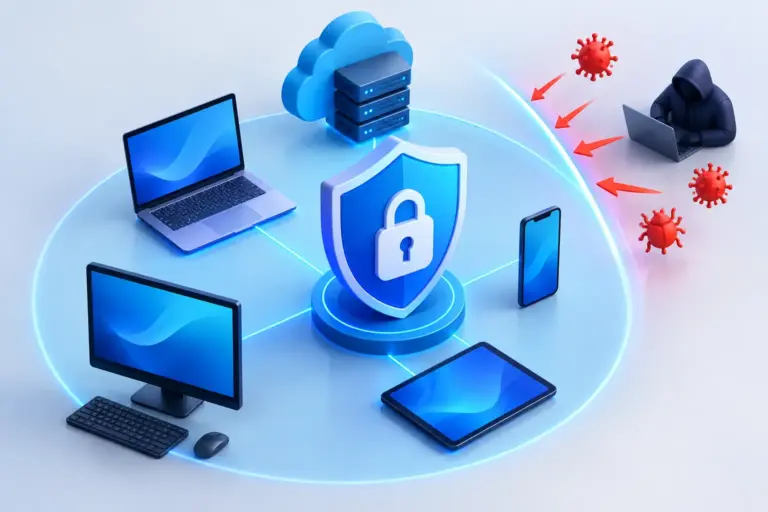
Ataki sieciowe nie są już problemem, o którym muszą myśleć tylko duże firmy. Oszustwa e-mailowe, skradzione hasła, nieaktualne urządzenia i nieprawidłowe ustawienia dostępu mogą otworzyć drogę do informacji finansowych, umów i danych klientów. Mała firma może być szczególnie wrażliwa, ponieważ jedno zakłócenie często wpływa na dużą część działalności.
Bezpieczeństwo opierające się wyłącznie na oprogramowaniu antywirusowym nie jest wystarczające. Ochrona musi obejmować użytkowników, urządzenia, dostęp i dane. Na przykład uwierzytelnianie wieloskładnikowe może zatrzymać nadużycia haseł, ale nie rozwiązuje problemu, jeśli pracownik ma zbyt szeroki dostęp lub jeśli kopie zapasowe nie są testowane.
Praktyczny plan bezpieczeństwa zazwyczaj opiera się na czterech współpracujących ze sobą elementach:
- Ochrona urządzeń końcowych i regularne aktualizacje oprogramowania.
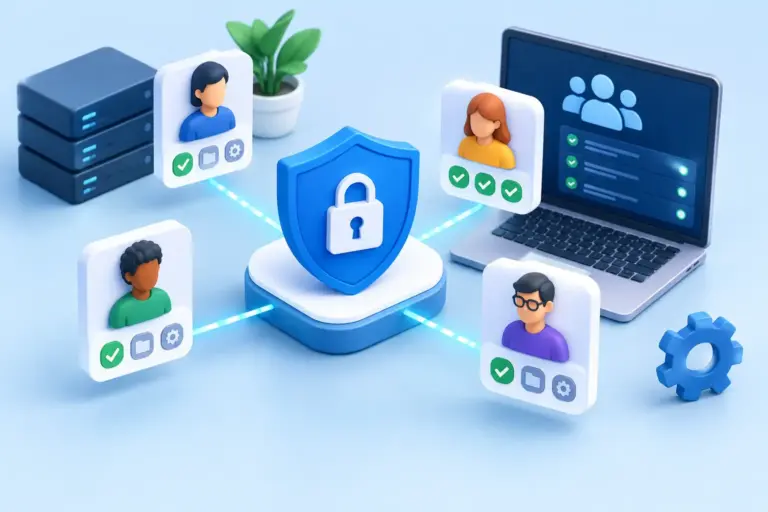
- Bezpieczne zarządzanie hasłami i jasne prawa dostępu.
- Kopie zapasowe danych, które są zarówno monitorowane, jak i testowane pod kątem odzyskiwania.
- Szkolenie personelu w zakresie rozpoznawania e-maili phishingowych i odpowiedniego reagowania.
To normalne, że koszty i zakres zależą od działalności. Firma z niewielką liczbą urządzeń i ograniczoną ilością wrażliwych danych nie potrzebuje takiej samej konfiguracji jak firma pracująca z danymi osobowymi, danymi finansowymi lub wymogami bezpieczeństwa wynikającymi z umów. Niemniej jednak każda firma musi wiedzieć, jakich danych nie może stracić, jak długo może trwać przestój w działalności i kto ponosi odpowiedzialność w przypadku incydentu.
Kopia zapasowa jest godna zaufania tylko wtedy, gdy można ją odzyskać
Słowo „kopia zapasowa” czasami daje fałszywe poczucie bezpieczeństwa. Kopia zapasowa, która nie jest monitorowana, przechowywana w niebezpiecznym miejscu lub nigdy nie jest testowana, może zawieść właśnie wtedy, gdy jest najbardziej potrzebna. Ransomware, usunięte pliki i uszkodzone systemy nie rozróżniają, czy rozwiązanie do tworzenia kopii zapasowych zostało zakupione w dobrej wierze.
Właściwe podejście polega na zdefiniowaniu celów odzyskiwania. Jak stare dane firma może stracić? Jak szybko musi wrócić do działania? Te odpowiedzi określają, w jaki sposób powinny być wdrożone kopie zapasowe, przechowywanie i plan reagowania. Firma, która musi wznowić działalność tego samego dnia, musi przygotować się inaczej niż firma, która może sobie pozwolić na dłuższy czas oczekiwania.
Plan odzyskiwania powinien również obejmować ludzi, a nie tylko technologię. Pracownicy muszą wiedzieć, do kogo się zwrócić, kierownictwo musi być w stanie podejmować decyzje z posiadanymi informacjami, a klienci potrzebują jasnych komunikatów, jeśli usługa zostanie zakłócona. Kiedy role są niejasne, traci się cenny czas.
Przewidywalny koszt jest przewagą zarządczą
Nieuporządkowana działalność komputerowa rzadko pojawia się jako jedna duża pozycja w księgowości. Częściej ukrywa się w straconych godzinach pracy, usługach awaryjnych, nieoczekiwanych odnowieniach, wielu małych subskrypcjach oprogramowania i nakładających się systemach. Może być trudno dostrzec całkowity koszt, gdy każdy dział rozwiązuje swoje problemy na własną rękę.
Zarządzanie oparte na operacjach sprawia, że koszty są bardziej przejrzyste. Firma zyskuje jaśniejszy obraz tego, co jest wliczone, które urządzenia wymagają wymiany i które ulepszenia przynoszą największe korzyści. Celem nie jest zakup jak największej liczby narzędzi. Celem jest wybór mniejszej liczby, bardziej spójnych rozwiązań, które wspierają rzeczywiste zadania.
Doradztwo ma tu kluczowe znaczenie. Czasami najlepszym rozwiązaniem jest kontynuowanie pracy z obecnym systemem i dostosowanie jego konfiguracji. W innych przypadkach rozsądniej jest połączyć narzędzia, przenieść pracę do usług w chmurze lub wymienić sprzęt, który stał się ryzykowny w eksploatacji. Dobry partner powinien wyjaśnić te kompromisy w języku biznesowym, a nie naciskać na firmę do niepotrzebnych inwestycji.
Wsparcie IT dla firm wymaga jasnej odpowiedzialności
Kiedy wiele stron jest zaangażowanych w technologię informacyjną, odpowiedzialność może łatwo spaść między krzesła. Jedna osoba zajmuje się siecią, inna pocztą e-mail, trzecia kopiami zapasowymi, a pracownik firmy próbuje zarządzać sprawami dostępu. W przypadku problemów pojawia się pytanie, kto powinien zareagować jako pierwszy.
Ciągła relacja serwisowa zmniejsza tę niepewność. Jeden odpowiedzialny administrator systemu może dostrzec powiązania między urządzeniami, użytkownikami, bezpieczeństwem i potrzebami operacyjnymi. Upraszcza to również wdrażanie nowych pracowników, zmiany w dostępie i reakcje na incydenty bezpieczeństwa.
W nexIT pracujemy w oparciu o tę odpowiedzialność. Nie postrzegamy pomocy użytkownikom, bezpieczeństwa sieci, tworzenia kopii zapasowych i doradztwa technicznego jako oddzielnych zadań, ale jako część tego samego bezpieczeństwa operacyjnego. W ten sposób technologia staje się wsparciem dla pracy, zamiast ciągłym zakłóceniem.
Zanim firma wybierze dostawcę usług, warto uzyskać jasne odpowiedzi na kilka podstawowych pytań: Kto codziennie monitoruje urządzenia? Jak reaguje się na podejrzane incydenty? Kiedy ostatnio testowano odzyskiwanie danych? I kto wyjaśnia sytuację kierownictwu bez zbędnego żargonu technicznego?
Partner, który potrafi stanowczo odpowiedzieć na te pytania i pokazać, jak usługa wiąże się z działalnością, prawdopodobnie stworzy prawdziwe bezpieczeństwo. Zacznij od uczciwego przeglądu obecnej sytuacji. Jest to często najszybsza droga do znalezienia zarówno ryzyka, które należy zmniejszyć, jak i kosztów, które można uprościć.