Virksomhedskrisestyring, der holder driften i gang
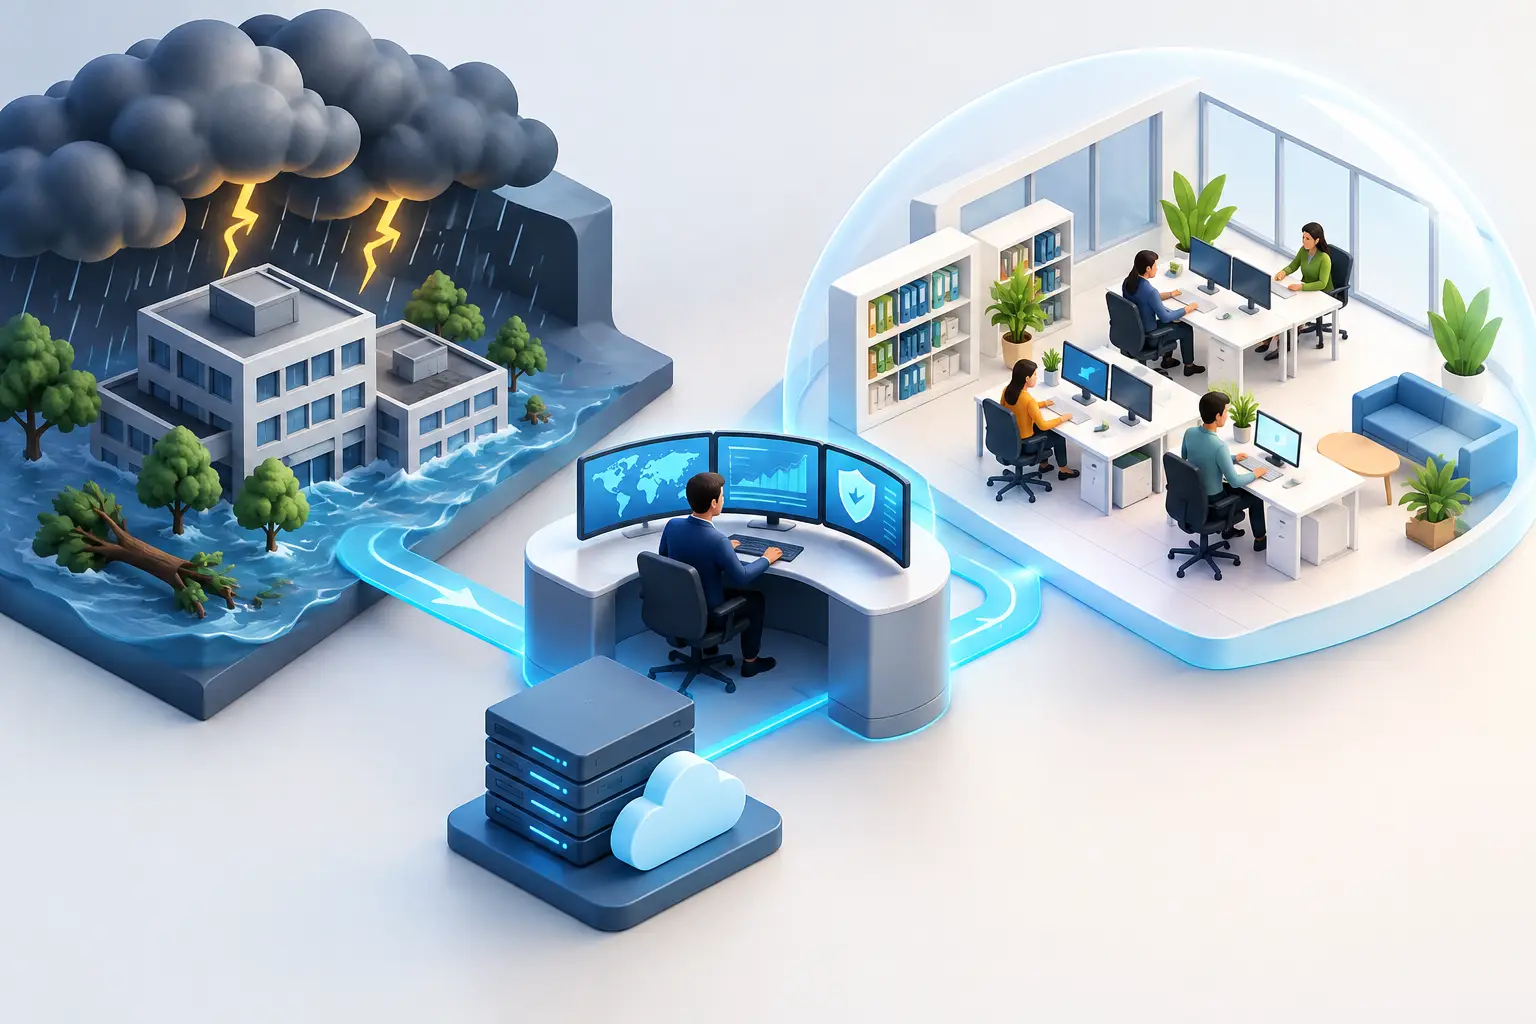
Når medarbejdere ikke kan få adgang til e-mail, forretningssystemet stopper, eller der opstår mistanke om et cyberangreb, begynder omkostningerne straks at stige. Opgaver bliver liggende, kunder venter, og ledere skal træffe beslutninger med utilstrækkelige oplysninger. Virksomhedskrisestyring handler om at forkorte denne usikkerhedsperiode, beskytte data og genoprette driften til normal tilstand med klare procedurer.
Mange betragter krisestyring som en mappe med nødnumre eller en backup, der forhåbentlig findes et sted. Det er ikke nok. En aktiv plan samler mennesker, processer og teknologi. Den definerer, hvem der tager kontrol, hvilke systemer der prioriteres, hvordan kommunikationen foregår, og hvordan sikker drift kan genoprettes uden at forværre skaden.
Hvad betragtes som en driftskrise?
En krise behøver ikke at være en stor naturkatastrofe eller et medieomtalte cyberangreb. For en lille eller mellemstor virksomhed kan en defekt internetforbindelse, en stjålet bærbar computer, en forkert opdatering eller et utilgængeligt cloud-system have alvorlige konsekvenser. Det generelle spørgsmål er simpelt: Kan virksomheden udføre sit vigtigste arbejde sikkert?
De mest almindelige hændelser er serviceafbrydelser, hardwarefejl, utilsigtet datatab, kompromittering af brugerkonti og ransomware, der låser filer. Hertil kommer situationer, hvor en nøglemedarbejder er utilgængelig, en leverandør oplever forstyrrelser, eller medarbejdere pludselig skal arbejde uden for kontoret.
Konsekvenserne afhænger af virksomhedens art. En virksomhed, der arbejder med følsomme kundedata, skal prioritere databeskyttelse og anmeldelsespligt. En virksomhed med stor daglig ekspedition skal derimod først sikre, at ordrer, betalinger og service kan fortsætte. Én plan passer derfor ikke til alle, men hver virksomhed skal kende sine vigtigste driftsveje.
Virksomhedskrisestyring starter med prioritering
Den første fejl i planlægningen er at forsøge at redde alt på én gang. Når systemer er nede, skal man vide, hvad der kan vente, og hvad der absolut ikke må stoppe. Her hjælper en analyse af forretningspåvirkning, hvor systemer, data, leverandører og opgaver gennemgås med hensyn til de reelle konsekvenser af en forstyrrelse.
Spørg for eksempel: Hvor længe kan salgsteamet arbejde uden CRM-systemet? Hvor længe kan økonomiafdelingen vente på bogføringsdata? Hvilke data må ikke gå tabt, selvom servicen er midlertidigt utilgængelig? Svarene vil danne grundlag for prioriteringen.
To dimensioner er særligt vigtige. For det første restitutionstid – hvor hurtigt skal systemet være operationelt igen. For det andet acceptabelt datatab – hvor nye data kan mangle maksimalt efter restitution. En virksomhed, der tager backup en gang i døgnet, kan for eksempel miste en hel arbejdsdag med ændringer. Det kan være acceptabelt for ét system, men uacceptabelt for et andet.
Dette arbejde er også omkostningsstyring. Det er sjældent fornuftigt at bygge den dyrest mulige restitution for ethvert enkelt program. Målet er at beskytte de mest kritiske funktioner og vælge løsninger i overensstemmelse med virksomhedens risiko, indtægter og forpligtelser.
Hvad skal være klar, før noget sker?
En god beredskabsplan skal være anvendelig under pres. Den bør ikke kræve, at folk læser en lang rapport, når telefonerne ringer, og medarbejdere ikke kan logge ind. De vigtigste oplysninger skal være tilgængelige, opdaterede og klare om ansvarsfordelingen.
Planen bør blandt andet besvare disse fire punkter:
- Hvem vurderer hændelsen, træffer beslutninger og kontakter tekniske eksperter?
- Hvilke systemer, data og forretningsgange har prioritet i restitutionen?
- Hvordan informeres medarbejdere, kunder og eventuelle andre interessenter om situationen?
- Hvornår er det sikkert at tage systemet i brug igen, og hvem bekræfter det?
Adgangskontrol er en stor del af dette. Hvis al administrationsautorisation er bundet til én medarbejder eller én login-konto, bliver en svaghed hurtigt til en katastrofe. Virksomheder har brug for dokumenterede administrationskonti, sikker adgangskodelagring, multifaktorautentificering og en defineret måde at give adgang på, når der opstår et legitimt behov.
En enhedsoversigt er også vigtigere, end mange tror. Når der opstår mistanke om indbrud, skal man vide, hvilke bærbare computere, servere, telefoner og brugerkonti der er forbundet til miljøet. Uden dette bliver det svært at isolere inficerede enheder, undersøge omfanget af hændelsen og bevise, at truslen er fjernet.
Backups er kun nyttige, hvis de kan gendannes
Backup er kernen i restitution, men det er ikke synonymt med en restitutionsplan. En backup, der ikke er testet, kan være forældet, ufuldstændig eller utilgængelig, når det er mest nødvendigt. Den kan også være inficeret, især hvis en angriber har haft adgang til systemerne længe, før angrebet opdages.
Derfor skal man overveje adskillelse og beskyttelse af backups. Ikke alle backups bør være afhængige af den samme brugeradgang, det samme netværk eller det samme lagerområde som produktionssystemerne. Man skal også definere, hvor længe data opbevares. Kort opbevaring kan være billigere, men den kan vise sig at være utilstrækkelig, hvis skaden opdages sent.
Regelmæssige gendannelsestests besvarer spørgsmål, som en statusrapport alene ikke kan besvare. Blev filen gendannet korrekt? Fungerer forretningssystemet efter gendannelse? Hvor lang tid tager processen i praksis? Testen behøver ikke altid at dække hele miljøet, men den skal omfatte de systemer, som driften er mest afhængig af.
De første timer er afgørende
Ved et netangreb eller en alvorlig sikkerhedshændelse er det naturligt at ville løse problemet med det samme. Men hastværk uden kontrol kan slette beviser, give angriberen mulighed for at fortsætte eller sprede skaden til flere systemer. Den første opgave er at fastslå fakta, isolere det, der potentielt er inficeret, og beskytte de vigtigste data.
Det kan betyde at afbryde forbindelsen til enheder, lukke konti, nulstille adgangskoder eller midlertidigt stoppe en bestemt integration. Sådanne handlinger påvirker daglige arbejdsgange, så de skal baseres på rolle og risiko. Hvis det ikke er klart, hvad der er sket, er det bedre at begrænse adgangen til følsomme systemer end at lade usikkerhed fortsætte.
Kommunikation skal være ærlig og præcis. Medarbejdere skal vide, hvad de må og ikke må gøre, for eksempel om de skal åbne e-mails, bruge personlige enheder eller ændre adgangskoder. Kunder behøver ikke en teknisk rapport, men de har brug for en klar status, en realistisk tidsramme og information om, hvordan servicen vil blive opretholdt.
Test gør planen troværdig
En plan, der aldrig testes, er i bedste fald en hypotese. En simpel bordøvelse kan have stor værdi: ledere og ansvarlige gennemgår sammen en simuleret hændelse og diskuterer de første skridt. Hvem ringer til hvem? Hvor findes vigtige oplysninger? Hvordan træffes beslutningen om nedlukning eller gendannelse?
Teknisk test skal derefter bekræfte backup, adgang, overvågning og gendannelse. Det er naturligt, at tests afslører svagheder. Formålet er ikke at få en perfekt score, men at finde problemet, før det påvirker kunder og indtægter.
Planen skal også opdateres, når virksomheden ændrer sig. Ny software, nye medarbejdere, fusioner, ændrede krav eller øget fjernarbejde kan gøre ældre antagelser forældede. Regelmæssig gennemgang, for eksempel årligt og efter alvorlige hændelser, holder den forbundet med den faktiske drift.
Samarbejde, der dækker den daglige drift
Beredskabsplanlægning bliver stærkere, når den er en del af den daglige IT-styring. Opdaterede enheder, aktiv overvågning, adgangskontrol, endpoint-beskyttelse og god bruger support reducerer sandsynligheden for en hændelse og fremskynder reaktionen, når noget går galt.
Virksomheder med et lille internt teknisk team skal især vide, hvem der er ansvarlig i en presset situation. Hos nexIT arbejder vi sammen med kunderne om at integrere daglig systemadministration, netværkssikkerhed, backup og gendannelse i en samlet operationel kontekst. Det reducerer antallet af uklare ansvarsområder og gør beslutninger enklere, når tiden er knap.
Begynd med ét realistisk spørgsmål: Hvis jeres vigtigste systemer blev utilgængelige næste mandag, hvem ville så præcist vide, hvad der skulle gøres i den første time? Hvis svaret er uklart, er det ikke en grund til at gå i panik – men snarere et klart sted at starte forberedelserne.